AMD EPYC làm máy chủ cho TPU 8tx: bảo vệ dữ liệu AI khi xử lý
Thông báo ngày 09/11/2026 nhấn mạnh bảo vệ dữ liệu khi đang xử lý. Bài giúp CTO phân biệt tính năng phần cứng với bảo đảm của toàn hệ thống AI.
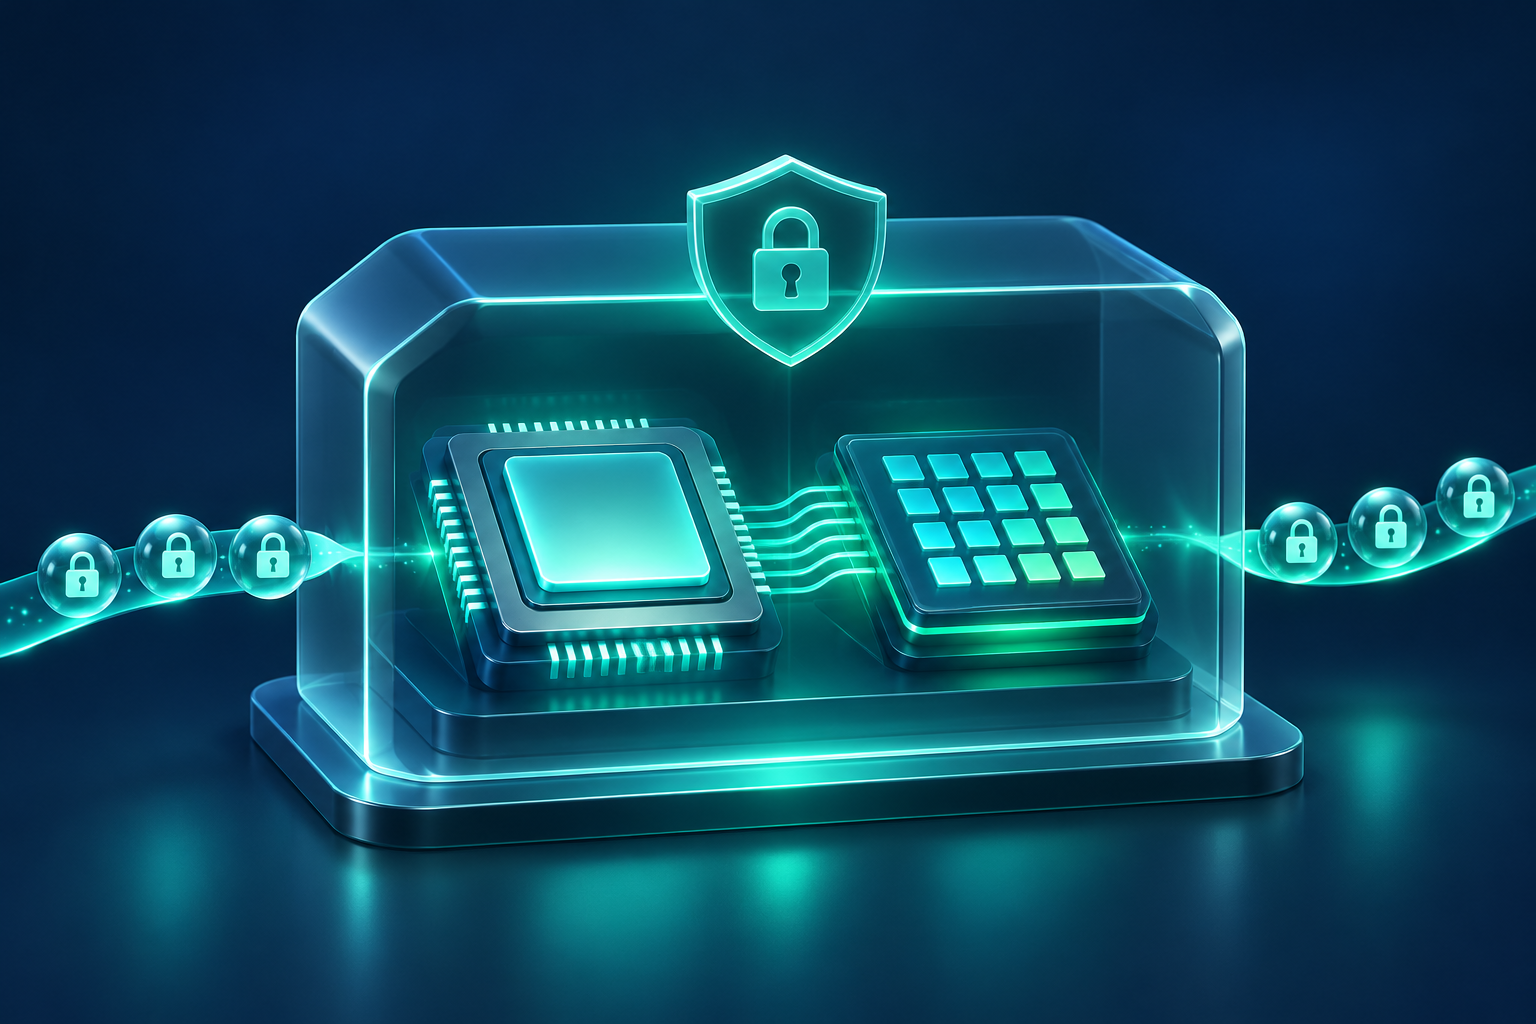
Một doanh nghiệp muốn đưa tài liệu nội bộ lên hệ thống AI thường hỏi dữ liệu đã được mã hóa hay chưa. Câu hỏi tiếp theo nên là: khi mô hình đang xử lý tài liệu, ai và thành phần nào có thể tiếp cận dữ liệu? Thông báo mới của AMD về TPU 8tx liên quan trực tiếp đến khoảng trống này.
Ngày 09/11/2026, AMD công bố EPYC thế hệ 5 làm nền tảng CPU máy chủ cho Google Cloud TPU 8tx. Ngày đăng cũng là ngày công bố hợp tác được mở rộng. CPU điều phối và chuẩn bị dữ liệu; TPU là bộ tăng tốc học máy của Google. Đây không phải thông báo về GPU AMD Instinct mới.
Confidential computing bảo vệ lớp nào?
Confidential computing thường được hiểu là điện toán bảo mật dữ liệu khi đang xử lý. Khác với mã hóa tệp trên ổ đĩa hoặc kết nối mạng, mục tiêu ở đây là hạn chế khả năng tiếp cận dữ liệu trong quá trình tính toán. Với CTO, cần chuyển mục tiêu đó thành câu hỏi cụ thể về ranh giới được bảo vệ.
Theo AMD, hệ thống kết hợp khả năng SEV của EPYC với TPU và xác minh danh tính, cấu hình bảo mật của bộ tăng tốc trước khi cấp quyền truy cập bộ nhớ được bảo vệ. SEV là công nghệ ảo hóa có mã hóa của AMD. Thông báo nêu bảo vệ bộ nhớ CPU, dữ liệu trên đường truyền và cô lập khi bộ tăng tốc thực thi.
AMD lưu ý tính năng Infinity Guard khác nhau theo thế hệ và phải được nhà sản xuất máy chủ hoặc nhà cung cấp cloud bật. Vì vậy, tên CPU trên báo giá chưa đủ để kết luận tính năng được sử dụng. Thông báo không thay cho xác nhận cấu hình, khu vực và điều kiện dịch vụ cụ thể.
Tách ba loại rủi ro trước khi chọn hạ tầng
CTO nên bắt đầu bằng bản đồ dữ liệu. Tài liệu gốc đi từ đâu, chuyển qua dịch vụ nào, được mô hình đọc ở bước nào và kết quả lưu ở đâu? Một môi trường tính toán được bảo vệ vẫn có thể nhận dữ liệu từ nơi cấp quyền quá rộng hoặc ghi câu trả lời nhạy cảm vào nhật ký.
- Rủi ro của ứng dụng: tài khoản, quyền truy cập tài liệu và công cụ mà AI được phép gọi.
- Rủi ro của vận hành: người quản trị, khóa giải mã, bản sao lưu và hệ thống thu thập nhật ký.
- Rủi ro của hạ tầng: thành phần nào nằm trong ranh giới tin cậy và cách kiểm chứng cấu hình thực tế.
Checklist thẩm định cho một dự án AI có dữ liệu nhạy cảm
- Phân loại dữ liệu và xác định điều kiện đưa lên cloud. Chốt yêu cầu lưu trú dữ liệu, lưu nhật ký và thời hạn xóa với người chịu trách nhiệm nghiệp vụ.
- Yêu cầu nhà cung cấp mô tả ranh giới bảo vệ: CPU, bộ tăng tốc, liên kết và thành phần quản lý nào được bao phủ.
- Hỏi cách xác minh môi trường trước khi giao khóa hoặc dữ liệu. Ghi lại ai đánh giá kết quả xác minh và xử lý ra sao khi kiểm tra thất bại.
- Tách khóa khỏi ảnh ứng dụng, phân quyền tối thiểu cho người vận hành và thử quy trình thay khóa mà không làm mất dữ liệu.
- Chạy bộ tài liệu thử nghiệm đã loại thông tin nhạy cảm; kiểm tra quyền đọc, nhật ký, kết quả và bản sao lưu.
- So sánh chi phí cùng thời gian phản hồi trên đúng tác vụ. Không lấy tuyên bố chung của hãng thay cho phép đo triển khai.
Nên so sánh với GPU thông thường như thế nào?
Không nên chỉ đặt một điểm hiệu năng cạnh một nhãn bảo mật. Hãy xác định hai phương án có đáp ứng cùng yêu cầu quản trị và chất lượng mô hình hay không. Nếu một phương án đòi hỏi chuyển thư viện hoặc mô hình, cần tính thêm thời gian kỹ sư và rủi ro tương thích.
Khi nào cần lựa chọn khác?
Nếu yêu cầu là giữ toàn bộ dữ liệu trong mạng riêng, nên đánh giá thêm phương án triển khai tại chỗ hoặc môi trường cô lập. Nếu bài toán chủ yếu là phân quyền tài liệu, hãy sửa quyền và quy trình trước khi đổi nền tảng. Một công nghệ bảo vệ dữ liệu khi tính toán có thể là một lớp bổ sung, không tự thay thế toàn bộ thiết kế bảo mật.
Khách thuê máy chủ tại Việt Nam nên xác nhận tính năng tại thời điểm mua. Bài không xác nhận TPU 8tx có sẵn tại Datahub.
EPYC thế hệ 5 đồng nghĩa VPS nào cũng có bảo vệ tương tự?
Không. Cần xác nhận toàn bộ cấu hình và việc bật tính năng với nhà cung cấp; tên CPU chưa đủ.
Mã hóa khi xử lý có thay cho phân quyền ứng dụng không?
Không. Doanh nghiệp vẫn phải kiểm tra ai được đọc tài liệu, xem kết quả và truy cập nhật ký.
Đây có phải benchmark GPU AMD mới?
Không. Đây là thông báo về CPU máy chủ EPYC trong hệ thống TPU 8tx của Google Cloud.
Nguồn và phạm vi
Thông cáo AMD ngày 09/11/2026 là nguồn cho cấu hình hợp tác và mô tả bảo vệ. Bài không suy ra trạng thái cung cấp tại từng khu vực hoặc mức tăng hiệu năng. Checklist là đề xuất thẩm định cho doanh nghiệp.
CTO nên chuẩn bị loại dữ liệu, mô hình, yêu cầu vị trí lưu trữ và mục tiêu bảo vệ. Dùng kênh tư vấn trên trang GPU Server để trao đổi phương án máy chủ và các tính năng cần xác nhận. Chỉ gửi mô tả yêu cầu, không gửi hồ sơ khách hàng hay khóa giải mã.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 GPU / AI
Google Confidential G4 với Blackwell: bảo vệ dữ liệu AI ra sao?
Google Cloud công bố Confidential G4 GA ngày 21/10/2026 tại 36 zone. Bài viết giải thích dữ liệu đang xử lý được bảo vệ thế nào và cách kiểm chứng hiệu năng.
 Data Center
Google Distributed Cloud air-gapped thêm AI và mạng 100 Gbps
Google mở rộng Distributed Cloud air-gapped với AI cục bộ, tìm kiếm doanh nghiệp, HGX B300 và các nâng cấp mạng. Bài viết tách rõ GA, preview và yêu cầu kiến trúc.
 GPU / AI
AgentCore thêm GPU G7 dùng RTX PRO 4500 Blackwell
AgentCore hỗ trợ EC2 G7 với GPU RTX PRO 4500 Blackwell Server Edition. Đội AI cần kiểm tra vùng, bộ nhớ và vòng đời phiên trước khi triển khai.