CVE-2026-109518 trong APT: quản trị VPS cần làm gì?
Debian và Ubuntu đã vá CVE-2026-109518 trong APT. Lỗi cần kẻ tấn công chen giữa kết nối và có thể dẫn tới cài gói thay thế với quyền root.
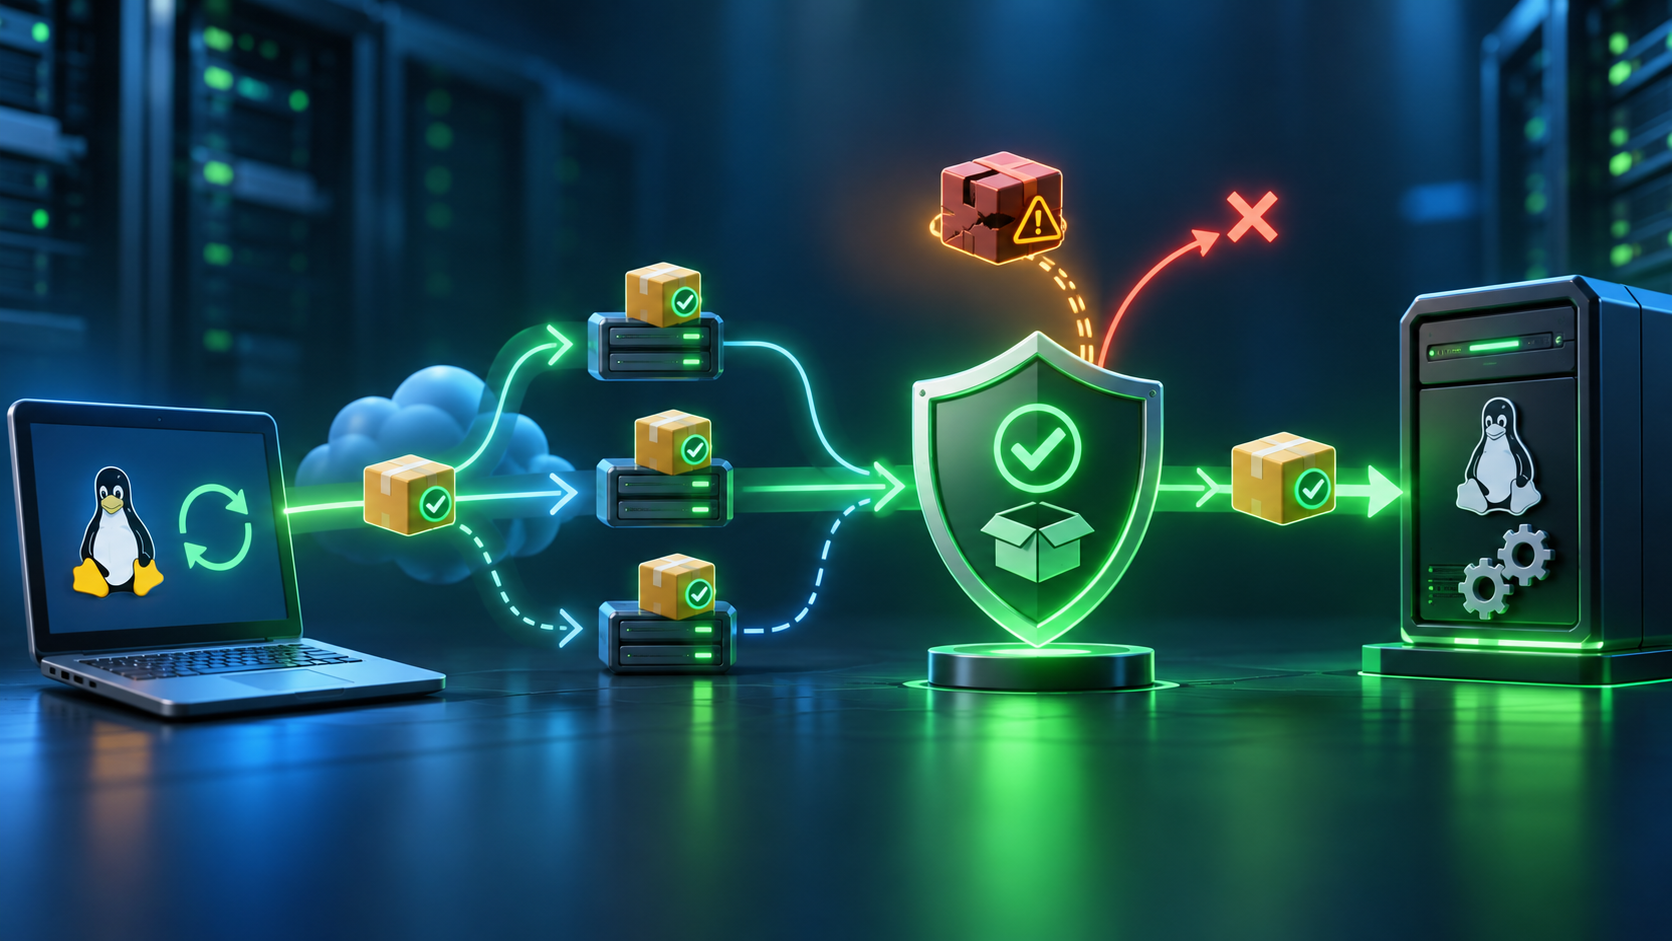
Một VPS có thể chỉ cài gói từ kho tin cậy nhưng vẫn gặp rủi ro nếu kết nối tải xuống bị chuyển hướng và APT xử lý sai tệp tải lại. Ngày 04/11/2026, Debian và Ubuntu công bố bản vá cho CVE-2026-109518, lỗ hổng có thể dẫn tới cài một gói chưa được xác minh với quyền root khi hội đủ điều kiện.
Lỗ hổng hoạt động trong điều kiện nào?
Theo Debian DSA-6607-1, kẻ tấn công ở vị trí có thể can thiệp đường truyền, thường gọi là man-in-the-middle, có thể lợi dụng chuyển hướng HTTP để khiến hai lần tải dùng cùng URI. Khi kết hợp cơ chế tiếp tục tải và hard link, một gói có thể bị thay thế sau bước xác minh rồi được APT cài với quyền root.
Hard link là hai tên tệp trỏ tới cùng dữ liệu trên hệ thống tệp. Điều kiện tấn công không đồng nghĩa mọi máy Debian hoặc Ubuntu đều đã bị xâm nhập. Cần có khả năng chen giữa kết nối cùng chuỗi chuyển hướng và thử tải lại phù hợp. Tuy nhiên, hậu quả tiềm tàng cao vì trình quản lý gói thực hiện cài đặt với đặc quyền hệ thống.
Phiên bản đã được vá
Debian cho biết Debian 13 “trixie” đã sửa lỗi trong apt 3.0.4. Ubuntu USN-8996-1 liệt kê các gói đã vá theo từng phiên bản:
| Hệ điều hành | Phiên bản APT đã vá |
|---|---|
| Ubuntu 26.10 | 3.3.3ubuntu0.1 |
| Ubuntu 26.04 LTS | 3.2.1ubuntu0.1 |
| Ubuntu 24.04 LTS | 2.8.4ubuntu0.1 |
| Ubuntu 22.04 LTS | 2.4.15ubuntu0.1 |
| Ubuntu 20.04 LTS | 2.0.12+esm1 |
| Ubuntu 18.04 LTS | 1.6.19+esm1 |
| Ubuntu 16.04 ESM | 1.2.36+esm1 |
| Ubuntu 14.04 ESM | 1.0.1ubuntu2.24+esm4 |
Ubuntu hướng dẫn cập nhật hệ thống tiêu chuẩn để áp bản vá. Quản trị viên cần dùng phiên bản từ kho chính thức phù hợp với bản phát hành, không tải gói APT rời từ nguồn không xác định.
Mức độ và bằng chứng khai thác
Thông báo Debian mô tả khả năng thực thi mã tùy ý với quyền root thông qua gói thay thế. Tại thời điểm rà soát ngày 05/11/2026, các thông báo Debian và Ubuntu được dùng ở đây không xác nhận lỗ hổng đang bị khai thác thực tế. Vì vậy, đây là lỗi mới công bố cần vá sớm, không nên diễn đạt thành một cuộc tấn công đã xảy ra trên hạ tầng cụ thể.
Checklist cho quản trị VPS
- Kiểm tra phiên bản hệ điều hành và APT bằng công cụ quản lý gói; đối chiếu đúng nhánh trong bảng, không chỉ so số phiên bản giữa các bản Ubuntu.
- Tạo snapshot hoặc bản sao lưu có khả năng khôi phục trước đợt cập nhật, đặc biệt với VPS đang phục vụ khách hàng.
- Cập nhật chỉ mục và nâng cấp APT từ kho chính thức; xem kỹ nguồn kho trong
/etc/apt/sources.listvà/etc/apt/sources.list.d/. - Xác minh phiên bản sau cập nhật và kiểm tra log
apt/dpkgđể phát hiện lỗi hoặc gói bị giữ lại. - Rà proxy, mirror nội bộ và đường chuyển hướng HTTP; ưu tiên HTTPS nhưng không xem HTTPS là lý do trì hoãn vá.
- Với hệ điều hành đã hết hỗ trợ chuẩn, xác minh quyền ESM hoặc lập kế hoạch nâng cấp lên bản còn được hỗ trợ.
- Theo dõi tiến trình lạ, thay đổi tệp hệ thống và tài khoản mới nếu máy từng cập nhật qua mạng không tin cậy; cô lập máy khi có dấu hiệu bất thường.
Giảm thiểu trong lúc chờ cửa sổ bảo trì
Biện pháp ưu tiên vẫn là cài gói đã vá. Nếu chưa thể cập nhật ngay, hạn chế thao tác APT qua mạng Wi-Fi hoặc mạng trung gian không kiểm soát; tạm ngưng quy trình tự động dùng mirror không rõ trạng thái; và giảm thời gian chờ tới cửa sổ bảo trì. Đây chỉ là giảm rủi ro, không thay thế bản vá.
CVE-2026-109518 có nghĩa VPS đã bị xâm nhập không?
Không. CVE mô tả lỗ hổng và điều kiện khai thác; cần kiểm tra phiên bản, log và dấu hiệu bất thường trước khi kết luận.
Chỉ dùng HTTPS có đủ an toàn không?
HTTPS giảm khả năng chen giữa nhưng không thay thế bản vá, nhất là khi có proxy, mirror hoặc cấu hình tin cậy phức tạp.
Có cần khởi động lại VPS sau khi cập nhật APT không?
Thông báo tập trung vào gói APT. Hãy theo hướng dẫn của công cụ cập nhật và kiểm tra dịch vụ; không nên khởi động lại chỉ theo suy đoán.
Bước tiếp theo
Quản trị viên có thể gửi phiên bản Ubuntu/Debian, kết quả apt-cache policy apt, danh sách kho đã che thông tin nhạy cảm và cửa sổ bảo trì qua trang liên hệ. Mục đích là xác định đúng gói vá và thứ tự cập nhật, không thay đổi cấu hình khi chưa có bản sao lưu.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
Cập nhật bảo mật Ubuntu VPS: kiểm tra và bảo trì
Cập nhật bảo mật VPS cần được thực hiện đều đặn nhưng có kiểm soát tác động đến ứng dụng. Cài package thành công chưa chứng minh dịch vụ hoạt động đúng; một bản vá có thể cần restart process hoặc reboot để có hiệu lực đầy đủ.
 Cloud VPS
Thiết lập VPS Ubuntu: checklist trước production
VPS Ubuntu mới cần được kiểm tra và cấu hình trước khi nhận dữ liệu thật. Mục tiêu là có nền tảng quản trị được, phạm vi dịch vụ rõ và khả năng phục hồi; không chỉ cài ứng dụng rồi mở mọi cổng cho tiện.
 Bảo mật
Debian DSA-6600-1 vá 40 lỗ hổng Vim: VPS cần kiểm tra gì?
DSA-6600-1 phát hành ngày 01/11/2026 cập nhật Vim trên Debian 13 lên 2:9.1.1230-2+deb13u1, xử lý 40 CVE qua tệp, archive, modeline, netrw và completion.