 Bảo mật
vCenter CVE-2026-123890 vào KEV: kiểm tra bản vá
CISA thêm CVE-2026-123890 của vCenter vào KEV. Đội ảo hóa cần đối chiếu phiên bản, cập nhật đúng nhánh và rà truy cập tới hệ thống quản trị.
Hướng dẫn cho sysadmin, DevOps và kỹ sư hạ tầng AI. Chọn cấu hình GPU, dedicated, VPS và Data Center trước khi thuê máy.
Bảo mậtCISA thêm CVE-2026-123890 của vCenter vào KEV. Đội ảo hóa cần đối chiếu phiên bản, cập nhật đúng nhánh và rà truy cập tới hệ thống quản trị.
 Bảo mật
Amazon Inspector Code Security thêm kết nối mạng riêng cho kho mã tự quản lý. Đội phát triển cần kiểm tra quyền truy cập và quy trình duyệt bản sửa.
 Bảo mật
CISA thêm CVE-2026-40217 của LiteLLM vào KEV. Đội vận hành AI cần kiểm tra phiên bản, quyền quản trị và bản vá cho chức năng thử mã tùy chỉnh.
 Bảo mật
Ubuntu và Debian đã vá needrestart CVE-2026-124757. Quản trị VPS cần đối chiếu đúng nhánh, cập nhật gói và kiểm tra các tác vụ bảo trì có quyền cao.
 Bảo mật
Cognito có khôi phục dữ liệu người dùng theo thời điểm cho Essentials và Plus. Xem giới hạn, ảnh hưởng lúc phục hồi và cách chuẩn bị cho ứng dụng.
 Bảo mật
Debian 13 có gói vá Roundcube cho CVE-2026-126813. Kiểm tra nguồn cài webmail, cập nhật đúng gói và thử lại các chức năng thư trước khi mở dịch vụ.
 Bảo mật
Debian đã vá lỗi tăng quyền trong FreedomBox. Quản trị VPS cần cập nhật đúng gói và rà các tài khoản có thể truy cập hệ thống.
 Bảo mật
Debian phát hành gói vá PowerDNS Recursor ngày 14/11. Quản trị viên cần phân biệt máy phân giải đệ quy với máy chủ DNS có thẩm quyền trước khi xử lý.
 Bảo mật
Check Point đã ghi nhận khai thác CVE-2026-123039. Đội mạng cần kiểm kê thiết bị, chọn đúng bản cập nhật và rà dấu hiệu xâm nhập trước khi khép sự cố.
 Bảo mật
Debian phát hành gói nguồn Linux 6.12.117-1 cho Trixie. Quản trị viên cần xác nhận nhân đang chạy sau khởi động lại và phân biệt máy khách với máy chủ vật lý.
 Bảo mật
NetScaler cấu hình mặc định cũng nằm trong phạm vi CVE-2026-120868. Đội mạng cần đối chiếu đúng nhánh phần mềm và kiểm tra cả thiết bị dự phòng.
 Bảo mật
Apache phát hành 2.4.71 ngày 11/11. Ubuntu và Debian ra thông báo ngày 12/11; quản trị VPS cần đối chiếu gói theo hệ điều hành và nguồn cài.
 Bảo mật
Debian đã cập nhật gói SPIP cho Debian 13. Nếu website cài SPIP riêng bằng mã nguồn hoặc chạy trong container, cần kiểm tra và cập nhật theo đường riêng.
 Bảo mật
CISA thêm hai lỗi Barracuda vào KEV ngày 10/11/2026. Hãng đã xác nhận khai thác; ESG chịu cả hai lỗi, còn một số sản phẩm khác chịu lỗi chèn lệnh.
 Bảo mật
Thông báo ngày 10/11/2026 chỉ rõ System.Formats.Cbor là gói có phiên bản riêng. Nhánh 9 cần 9.0.24; cài runtime 9.0.23 chưa sửa tham chiếu gói của ứng dụng.
 Bảo mật
Đây là lỗi đã công bố ngày 05/11, vừa được thêm KEV ngày 09/11/2026. Không thể kết luận mọi máy Linux đều bị ảnh hưởng chỉ dựa trên số phiên bản OpenSSH.
 Bảo mật
CISA thêm lỗi xác thực GPUStack vào KEV ngày 09/11/2026. Đội vận hành AI cần rà bản cài trước 2.2.0, cấu hình proxy và khóa truy cập đã cấp.
 Bảo mật
Debian phát hành bản sửa Ruby 3.3 ngày 07/11/2026. Quản trị VPS cần kiểm tra đúng nguồn Ruby, đường nhận dữ liệu và tiến trình đang chạy trước khi bảo trì.
 Bảo mật
CVE-2026-19868 là lỗi mới công bố và được thêm KEV cùng ngày. Bài viết nêu đúng phiên bản SonicOS, điều kiện rủi ro, bản sửa và checklist phòng vệ.
 Bảo mật
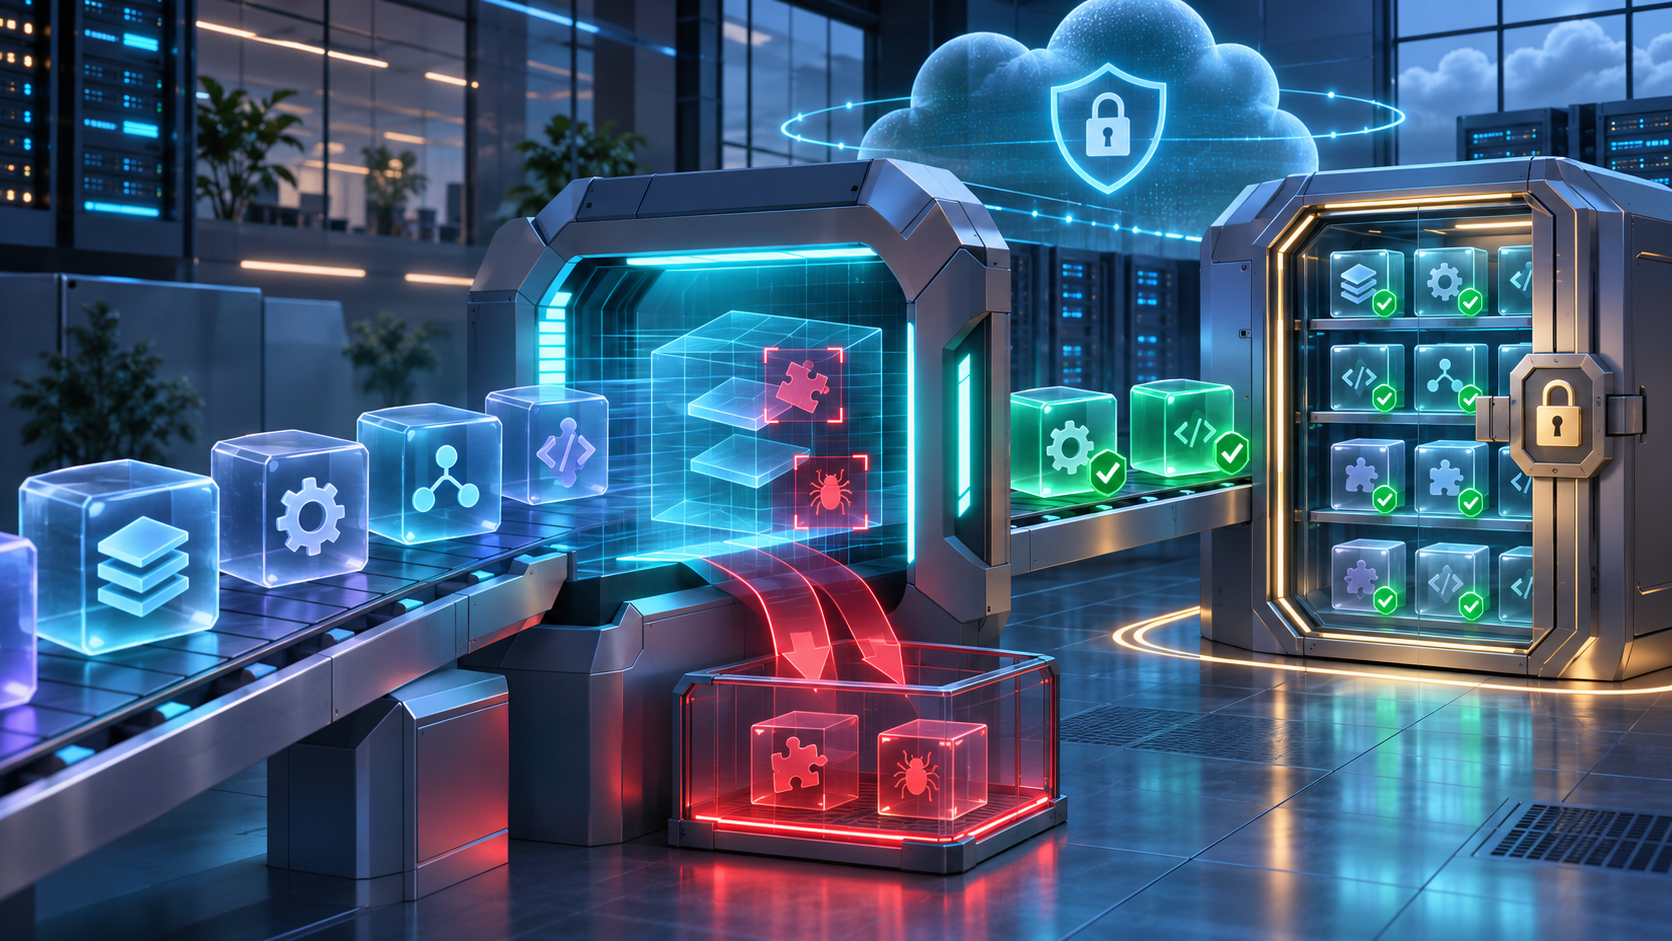
SBOM inventory trong AWS Security Hub tạo một góc nhìn tập trung về gói phần mềm trên EC2, ECR và Lambda, phục vụ ưu tiên vá và điều tra phạm vi ảnh hưởng.
 Bảo mật
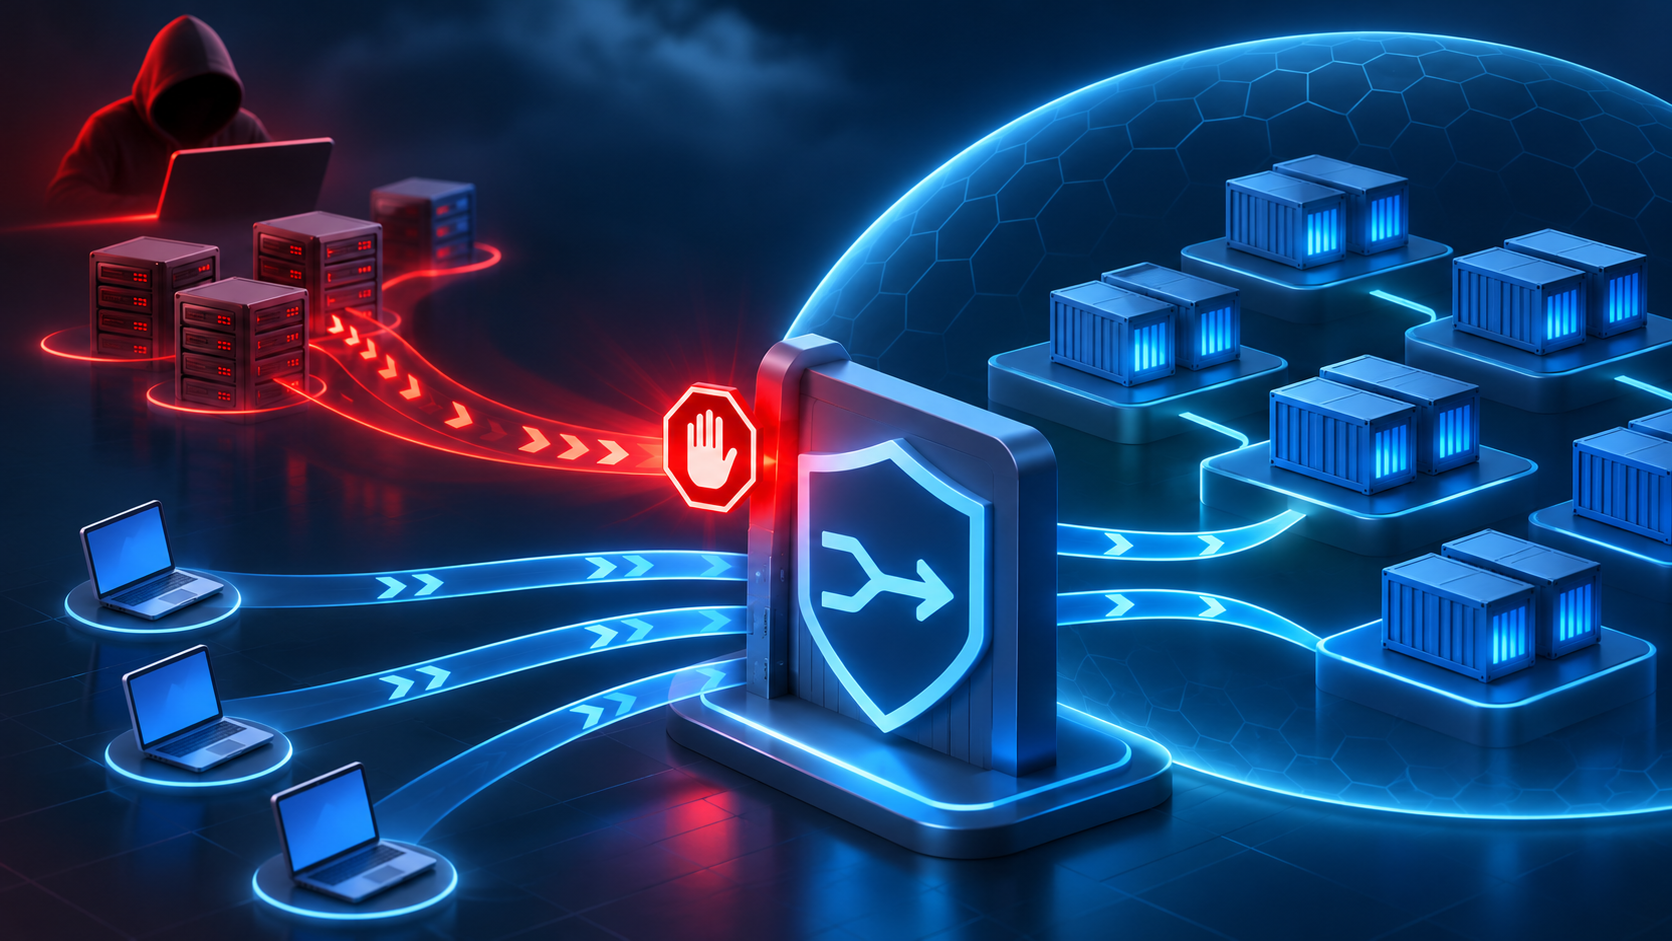
Agent Registry nay đăng ký phiên bản skill bất biến, quét vấn đề bảo mật và cho phép áp chính sách tổ chức. Đội AI vẫn cần kiểm thử quyền và hành vi khi chạy.
 Bảo mật
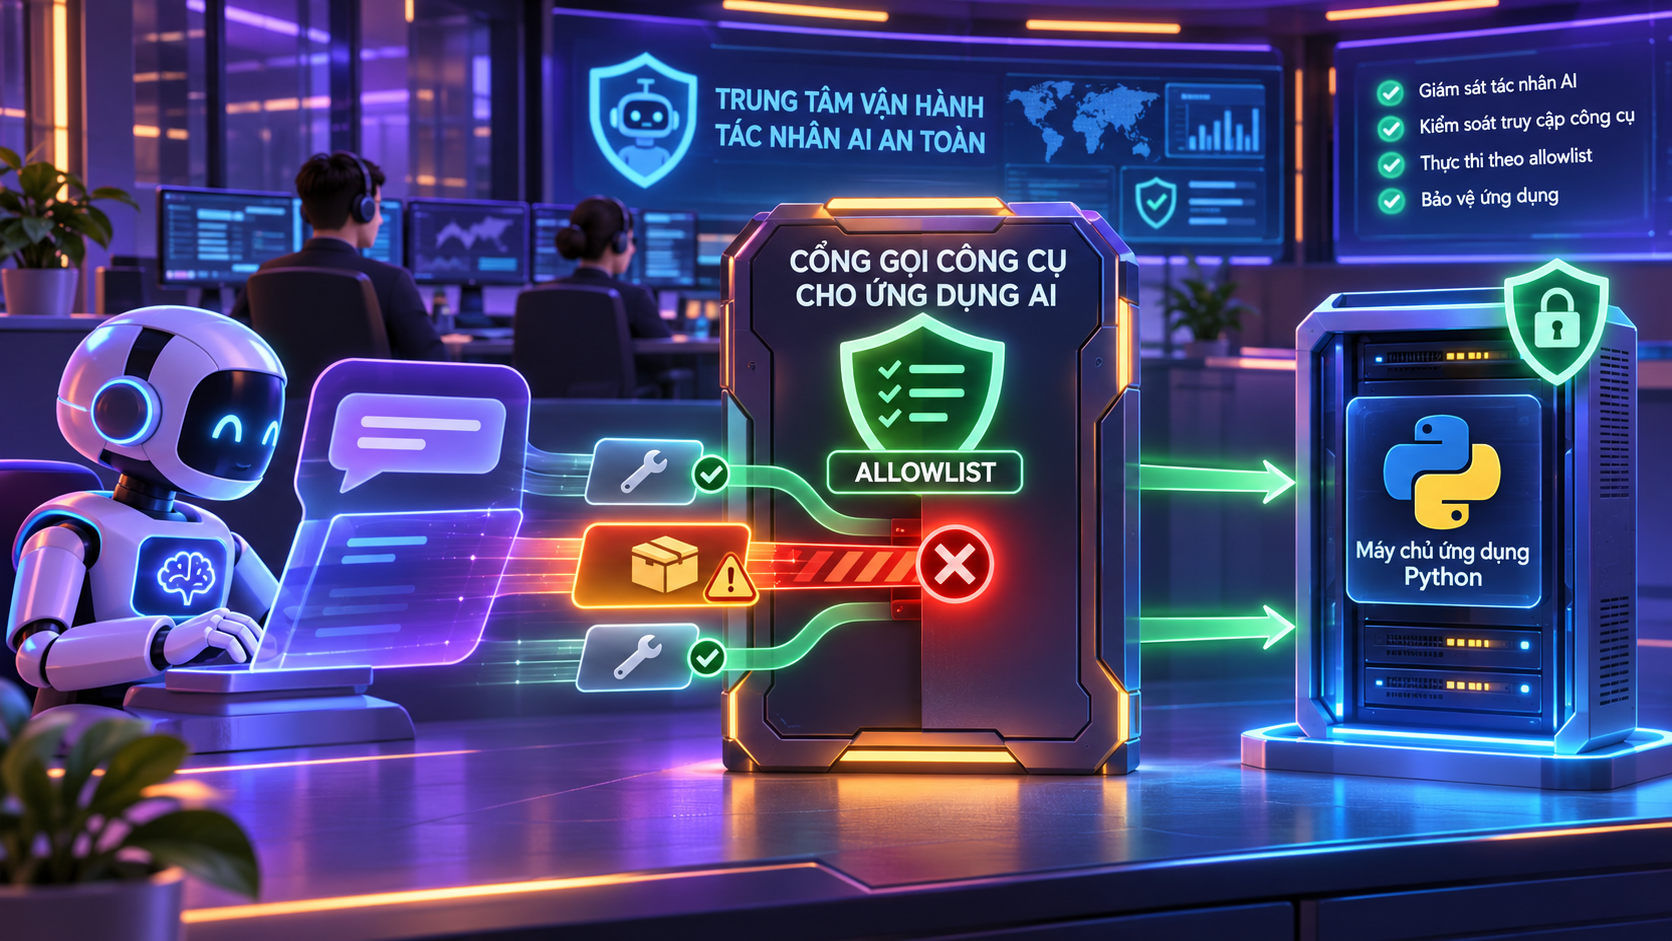
Kubernetes công bố CVE-2026-116472 mức thấp: người có quyền tạo Ingress có thể dùng mirror-target làm gián đoạn data plane. Dự án không phát hành bản vá.
 Bảo mật
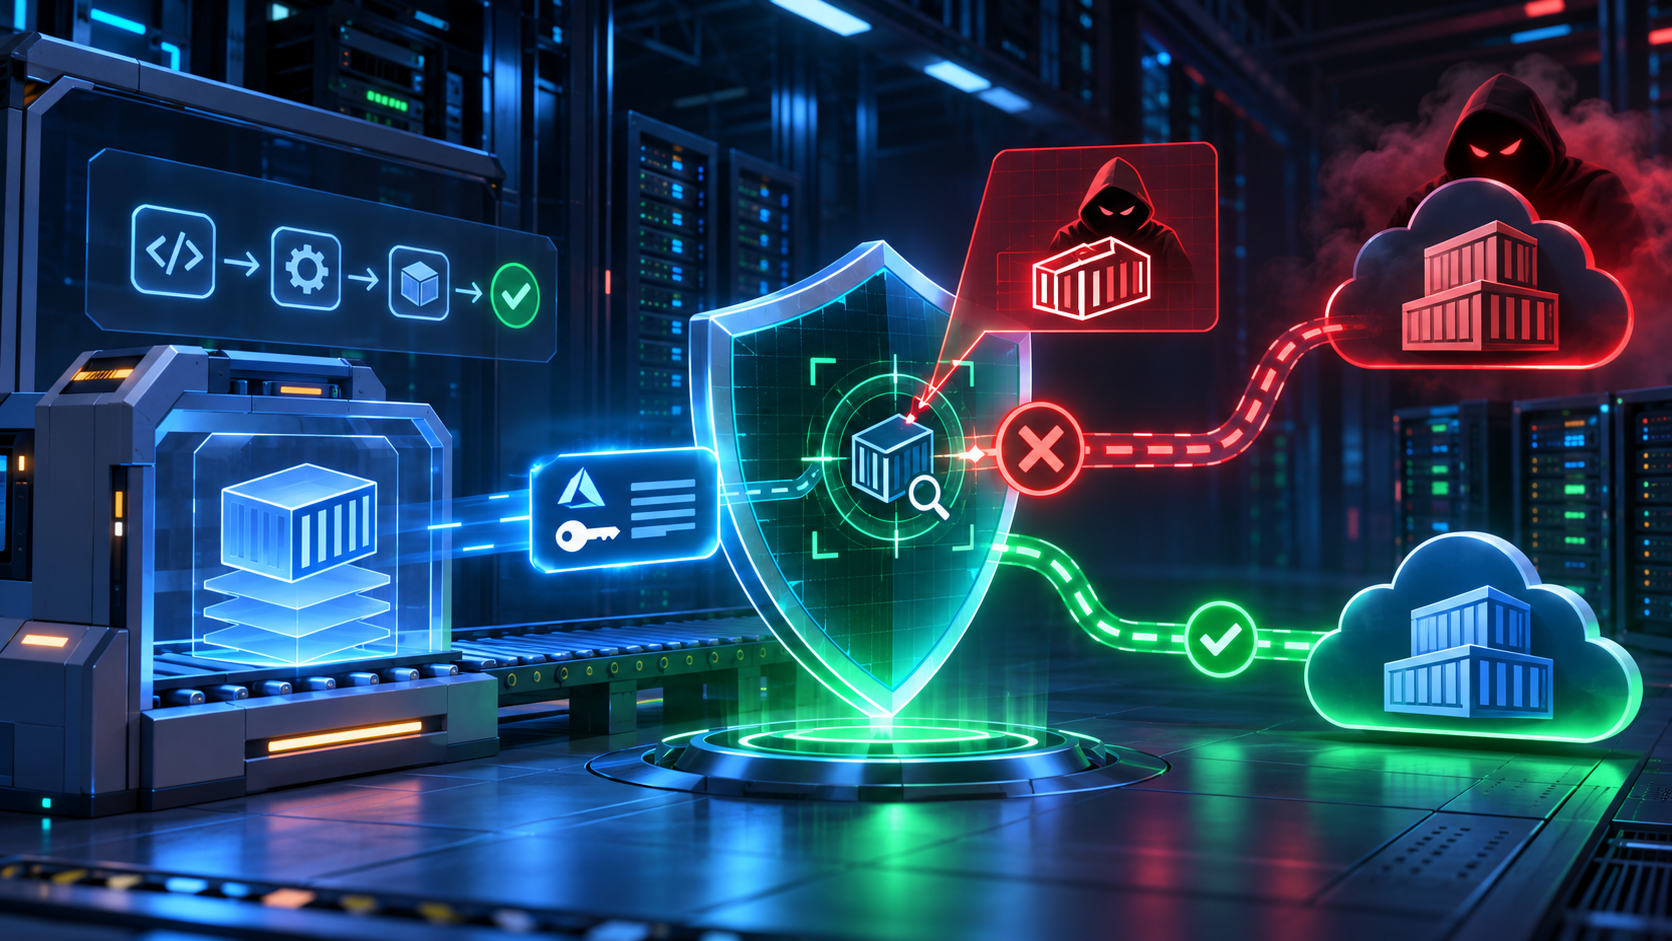
GitHub Advisory Database ghi nhận CVE-2026-61536 ngày 05/11. Lỗi nằm ở việc Banks phân giải import_path từ Tool JSON mà không có danh sách cho phép.
 Bảo mật
Lỗi xác minh tên registry trong kaniko có thể làm token Microsoft Entra ID bị gửi tới máy chủ do kẻ tấn công kiểm soát khi build Dockerfile không tin cậy.
 Bảo mật
Cloudflare bổ sung nhóm Personal Assistants trong phân tích bot và chính sách truy cập theo agent. Tính năng giúp chủ website quan sát trước khi chặn.
 Bảo mật
Debian và Ubuntu đã vá CVE-2026-109518 trong APT. Lỗi cần kẻ tấn công chen giữa kết nối và có thể dẫn tới cài gói thay thế với quyền root.
 Bảo mật
Bản vá Squid mới trên Debian yêu cầu quản trị viên kiểm tra phiên bản, giao thức đang bật và đường đi HTTP/FTP qua proxy.
 Bảo mật
Quản trị SOGo trên Ubuntu 26.04 cần cập nhật gói ESM, khởi động lại dịch vụ và kiểm tra proxy tạo liên kết đặt lại mật khẩu.
 Bảo mật
Debian 13 Trixie cập nhật Incus lên 6.0.4-2+deb13u12 để xử lý nhiều vấn đề bảo mật trong trình quản lý container và máy ảo.
 Bảo mật
Amazon Inspector đã có thể quét AMI mà không cần khởi chạy EC2 hay cài agent. Bài viết nêu phạm vi, giới hạn và checklist đưa kiểm tra vào pipeline tạo ảnh máy ảo.
 Bảo mật
CVE-2026-120338 cho thấy sandbox Generative UI của Prefab UI 0.14.0–0.20.2 có thể để mã Python chạm tới Deno và hệ điều hành máy chủ. Bản sửa là 0.21.0.
 Bảo mật
Opengear công bố CVE-2026-102212 ngày 31/10/2026: lỗi tràn bộ đệm trong index.cgi có thể bị kích hoạt không cần đăng nhập qua giao diện quản trị. Bản sửa là firmware 5.5.3.
 Bảo mật
CVE-2026-120306, CVE-2026-120307 và CVE-2026-120308 ảnh hưởng ranh giới build, file API và volume của Beta9. Worker 0.1.756 cùng gateway 0.1.776 chứa các bản sửa.
 Bảo mật
DSA-6600-1 phát hành ngày 01/11/2026 cập nhật Vim trên Debian 13 lên 2:9.1.1230-2+deb13u1, xử lý 40 CVE qua tệp, archive, modeline, netrw và completion.
 Bảo mật
Apache Thrift Java trước 0.24.0 không giới hạn độ sâu mặc định khi TProtocolUtil.skip() bỏ qua trường lạ, có thể gây stack overflow và từ chối dịch vụ.
 Bảo mật
Bốn CVE công bố ngày 31/10/2026 cho thấy nhiều đường tấn công vào Konflux CI/CD: chèn lệnh, lộ token, chạy mã và đánh cắp quyền cụm. Chưa có bản vá chung được nêu.
 Bảo mật
Lỗi path traversal trong Signal K có thể cho phép đọc, ghi hoặc xóa tệp ngoài vùng dữ liệu; lộ security.json có thể dẫn tới giả token quản trị và thực thi mã.
 Bảo mật
Hai lỗ hổng mức cao trong Kubeflow Pipelines cho phép đọc log trái phép hoặc làm API server cạn bộ nhớ. Đội MLOps nên nâng lên 2.18.0 và siết quyền truy cập backend.
 Bảo mật
Lỗi nghiêm trọng trong bộ đọc ICO của imgproxy 4.0.0–4.0.15 có thể gây sập dịch vụ hoặc thực thi mã khi xử lý ảnh độc hại. Bản 4.0.16 đã sửa.
 Bảo mật
Debian phát hành DSA-6599-1 ngày 31/10/2026 để loại ba chứng thư gốc eMudhra khỏi NSS. Bài viết giải thích phạm vi ảnh hưởng và checklist an toàn cho quản trị VPS Debian 13.
 Bảo mật
Veeam công bố ngày 29/10/2026 ba lỗ hổng RCE trong Management Pack for Microsoft System Center. Một lỗi CVSS 9,3 không cần xác thực; bản 9.x phải nâng lên 13.1.
 Bảo mật
Debian công bố DSA-6597-1 ngày 31/10/2026 cho DPDK trên Debian 13, sửa 15 CVE có thể gây từ chối dịch vụ hoặc hỏng bộ nhớ khi xử lý gói hay yêu cầu guest độc hại.
 Bảo mật
HashiCorp công bố CVE-2026-119168 ngày 29/10/2026. Lỗi chỉ xuất hiện trong một chuỗi điều kiện cụ thể nhưng có thể làm đổi quyền thư mục trên máy chủ Nomad.
 Bảo mật
USN-8958-1 công bố ngày 29/10/2026 cho Ubuntu 22.04–26.10, bổ sung bản sửa .NET và hoàn thiện bản vá Blazor WebAssembly trước đó.
 Bảo mật
CVE-2026-13303 được công bố ngày 29/10/2026, ảnh hưởng tích hợp Vault credential store của HashiCorp Boundary và có thể chạm tới dịch vụ nội bộ.
 Bảo mật
CVE-2026-115905 ảnh hưởng crate zip đến 9.0.4 khi kiểm tra và giải nén dùng hai cách đọc header khác nhau. Bản vá là 9.0.5.
 Bảo mật
NeMo Agent Toolkit 1.0–1.8.0 có lỗi thiếu xác thực mức 10.0; các bản 1.4–1.6 còn có lỗi SQL injection. Bài viết nêu phạm vi, bản vá và checklist phòng vệ.
 Bảo mật
vLLM 0.7.3 đến trước 0.31.0 có đường dẫn RCE trong một cấu hình đa phương thức cụ thể. Mặc định trust_remote_code=false không bị ảnh hưởng.
 Bảo mật
CVE-2026-96760 ảnh hưởng Authlib đến 1.8.0 khi ứng dụng dùng JsonWebSignature.deserialize_json với dữ liệu không tin cậy. Bản sửa là 1.9.0.
 Bảo mật
USN-8956-1 cập nhật Brotli cho Ubuntu 22.04–26.10. Quản trị viên cần kiểm tra cả thư viện hệ thống, Python và container xử lý dữ liệu nén.
 Bảo mật
Debian 12 LTS đã cập nhật ImageMagick lên deb12u14. Máy chủ xử lý ảnh người dùng tải lên cần kiểm kê policy, worker, container và định dạng được phép.
 Bảo mật
Sự cố Workers AI cho thấy cấu hình context window lớn hơn vùng KV cache có thể kết hợp với lỗi SGLang để làm lộ dữ liệu giữa người dùng.
 Bảo mật
Parse Server có lỗi nghiêm trọng trong AuthAdapter tùy biến, có thể cho phép liên kết danh tính hoặc đăng nhập trái phép. Đây là checklist dành cho đội backend và ứng dụng di động.
 Bảo mật
CISA đã đưa CVE-2026-110447 vào danh mục lỗ hổng bị khai thác. Bài viết giúp quản trị viên xác định đúng mô hình Collabora bị ảnh hưởng, nâng cấp và rà soát dấu hiệu xâm nhập.
 Bảo mật
Snipe-IT trước 8.6.3 có thể bỏ qua trạng thái vô hiệu hóa khi đăng nhập bằng Google SSO. Bài viết nêu đúng điều kiện gặp rủi ro và cách xử lý cho đội quản trị tài sản.
 Bảo mật
CVE-2026-115889 ảnh hưởng Wasmtime dùng Cranelift mặc định. Mô-đun WebAssembly được tạo đặc biệt có thể gây biên dịch sai và thoát khỏi vùng cô lập.
 Bảo mật
Ba CVE mới trong Postiz có thể làm lộ tệp máy chủ, bí mật môi trường hoặc tạo token giả. Bản 2.25.3 là mốc xử lý chung cần ưu tiên.
 Bảo mật
GHSA-cxf3-9h37-7rr8 ảnh hưởng Proxy middleware của Echo khi upstream từ chối WebSocket nhưng giữ kết nối. Bản sửa là v4.16.1 và v5.4.1.
 Bảo mật
Laravel đã vá lỗi TokenGuard có thể xác thực nhầm người dùng khi API nhận giá trị token không phải chuỗi trong một số cấu hình MySQL/MariaDB.
 Bảo mật
Debian phát hành DSA-6581-1 ngày 23/10/2026 cho Unbound trên Debian 13. Bản 1.26.2-0+deb13u1 xử lý năm CVE liên quan DNSSEC, cache và gián đoạn dịch vụ.
 Bảo mật
OpenAI công bố ngày 23/10/2026 cách hãng cô lập môi trường huấn luyện frontier: microVM, mạng hạn chế, giám sát liên tục và red-team bằng nhiều AI agent.
 Bảo mật
USN-8953-1 công bố ngày 22/10/2026 cho Ubuntu 22.04–26.10. Lỗi xử lý trường subject trong chứng thư có thể gây truy cập ngoài dự kiến.
 Bảo mật
Cảnh báo mức nghiêm trọng 9,5 ảnh hưởng Next.js 16.0.0–16.4.0 trong một điều kiện Cache Components cụ thể. Đội phát triển cần nâng lên 16.4.1 và rà triển khai.
 Bảo mật
USN-8954-1 công bố ngày 22/10/2026 cho Ubuntu 24.04–26.10. Lỗi nằm ở một số thao tác ghi không chặn của thư viện zlib.
 Bảo mật
DSA-6575-1 xử lý 5 lỗ hổng NGINX trên Debian 13. Bài viết giúp quản trị VPS xác định cấu hình có rủi ro, nâng cấp an toàn và kiểm tra sau vá.
 Bảo mật
Debian phát hành DSA-6576-1 cho BIND9 ngày 21/10/2026. Quản trị viên DNS cần xác định máy có phơi Internet, nâng gói và kiểm tra phân giải sau vá.
 Bảo mật
Tám chứng thư trung gian eMudhra bị lộ khóa riêng có thể làm sai lệch niềm tin TLS. Bài viết chỉ rõ phạm vi, gói vá Ubuntu/Debian và cách kiểm tra VPS, container.
 Bảo mật
Ba cảnh báo mức cao của MCP TypeScript SDK liên quan tách phiên, cạn bộ nhớ và giao nhầm phản hồi. Nâng phiên bản là cần thiết nhưng có lỗi còn đòi hỏi sửa cấu hình, kiến trúc.
 Bảo mật
Kubernetes vừa đưa CVE-2026-2270 và CVE-2026-76654 vào nguồn CVE chính thức. Bài dành cho quản trị cụm cần xác định đúng thành phần bị ảnh hưởng, ưu tiên nâng cấp và kiểm tra quyền trước khi thay đổi hệ thống.
 Bảo mật
HAProxy trên Debian 13 có bản sửa cho hai lỗi có thể gây từ chối dịch vụ. Quản trị viên cần kiểm tra cấu hình, năng lực dự phòng và triển khai theo từng nút.
 Bảo mật
Debian phát hành DSA-6571-1 cho Xen với nguy cơ tăng quyền, lộ thông tin và từ chối dịch vụ. Quản trị viên cần kiểm tra máy chủ vật lý, khách ảo và kế hoạch khởi động lại.
 Bảo mật
Hai lỗ hổng tăng quyền trong cifs-utils được Debian sửa cho Debian 13. Bài viết hướng dẫn quản trị viên xác định máy có dùng SMB/CIFS và cập nhật an toàn.
 Bảo mật
Hai nhánh Debian nhận cập nhật kernel bảo mật trong ngày 16–17/10/2026. Quản trị viên cần phân biệt phiên bản gói với kernel đang chạy và chuẩn bị phương án khôi phục.
 Bảo mật
DSA-6569-1 xử lý nhiều lỗ hổng Apache HTTP Server trên Debian 13. Bài viết giúp quản trị VPS xác định phiên bản, đánh giá cấu hình chịu tác động và cập nhật có kiểm soát.
 Bảo mật
LMCache 0.3.9 đến 0.5.5 có thể bị thực thi lệnh từ xa nếu transport của chế độ multiprocess mở ra mạng. Bài viết giúp đội AI xác định đúng điều kiện rủi ro, nâng cấp đồng bộ lên 0.5.6 và rà cụm GPU an toàn.
 Bảo mật
CVE-2026-104935 là lỗi bỏ qua xác thực trên Ivanti Connect Secure, đã được ghi nhận khai thác thực tế. Quản trị viên cần xác định đúng phiên bản, cập nhật khẩn cấp và kiểm tra dấu hiệu xâm nhập thay vì chỉ dừng ở việc cài bản vá.
 Bảo mật
Cloudflare mở Organizations ngày 07/10/2026. Bài dành cho CTO muốn quản lý nhiều tài khoản, với checklist quyền truy cập, giới hạn và thử nghiệm trước khi triển khai.
 Bảo mật
Bản vá Ubuntu ngày 07/10 liên quan libwebsockets. Hướng dẫn đội vận hành xác định ứng dụng bị ảnh hưởng, kiểm tra kênh bản vá và thử dịch vụ sau bảo trì.
 Bảo mật
DNSSEC dự kiến đổi khóa gốc ngày 11/10/2026. Người quản trị VPS cần xác định dịch vụ DNS đang dùng, hiểu kết quả kiểm tra và chuẩn bị đầu mối xử lý khi có lỗi.
 Bảo mật
Backup, snapshot và RAID giải quyết các nhóm rủi ro khác nhau. Hệ thống có mirror và nhiều snapshot vẫn có thể mất khả năng phục hồi nếu toàn pool hỏng hoặc tài khoản quản trị xóa được tất cả bản sao.
 Bảo mật
VPS có dấu hiệu bị xâm nhập cần được xử lý như sự cố, không chỉ gỡ một process lạ rồi đổi mật khẩu. Mục tiêu là hạn chế tác động, giữ thông tin điều tra và khôi phục từ môi trường tin cậy mà không đưa lại quyền truy cập của kẻ tấn công.
 Bảo mật
Chính sách bảo mật thông tin áp dụng cho khách hàng sử dụng dịch vụ tại thuemaychu.vn, thuộc CÔNG TY TNHH TRUNG TÂM DỮ LIỆU SỐ DC.
 Bảo mật
Cập nhật bảo mật VPS cần được thực hiện đều đặn nhưng có kiểm soát tác động đến ứng dụng. Cài package thành công chưa chứng minh dịch vụ hoạt động đúng; một bản vá có thể cần restart process hoặc reboot để có hiệu lực đầy đủ.
 Bảo mật
Fail2ban theo dõi log và có thể thực hiện action chặn nguồn khi sự kiện phù hợp vượt ngưỡng. Với SSH, nó hỗ trợ giảm đăng nhập lỗi lặp nhưng không thay SSH key, MFA, cập nhật hay lọc tấn công làm nghẽn đường truyền.
 Bảo mật
UFW hỗ trợ quản lý firewall trên Ubuntu theo rule đơn giản. Khi thao tác từ xa, điều quan trọng nhất là giữ đường quản trị và hiểu lưu lượng ứng dụng, đặc biệt nếu VPS dùng Docker hoặc làm router/VPN.
 Bảo mật
Quản lý tài khoản VPS cần biết ai có quyền, quyền đến từ đâu và cách thu hồi khi nhiệm vụ kết thúc. Một root password chung cho cả đội làm khó đối chiếu thay đổi và xử lý khi một người không còn tham gia dự án.
 Bảo mật
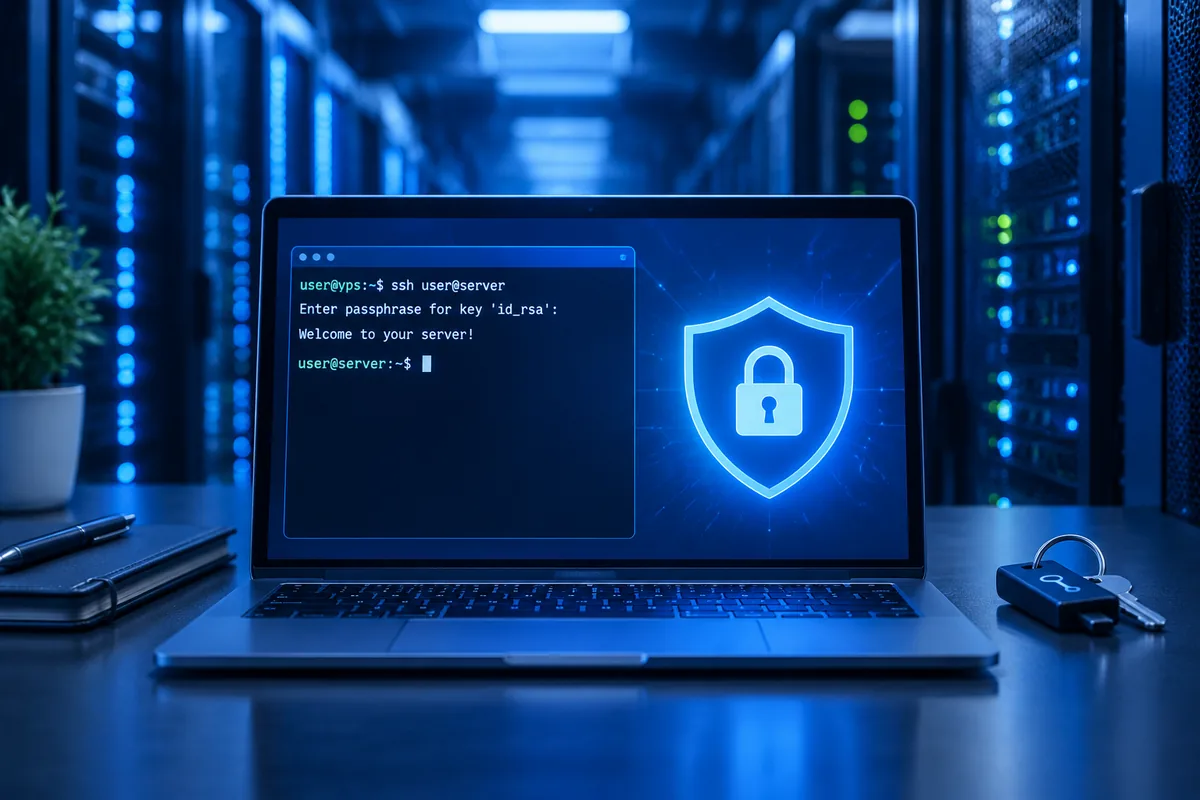
 SSH cần giảm truy cập trái phép đồng thời giữ khả năng quản trị khi cấu hình lỗi. Đổi port hoặc chặn nhiều IP không thay thế xác thực, quản lý khóa và cập nhật hệ thống. Trước mọi thay đổi, xác nhận có console ngoài SSH.
 Bảo mật
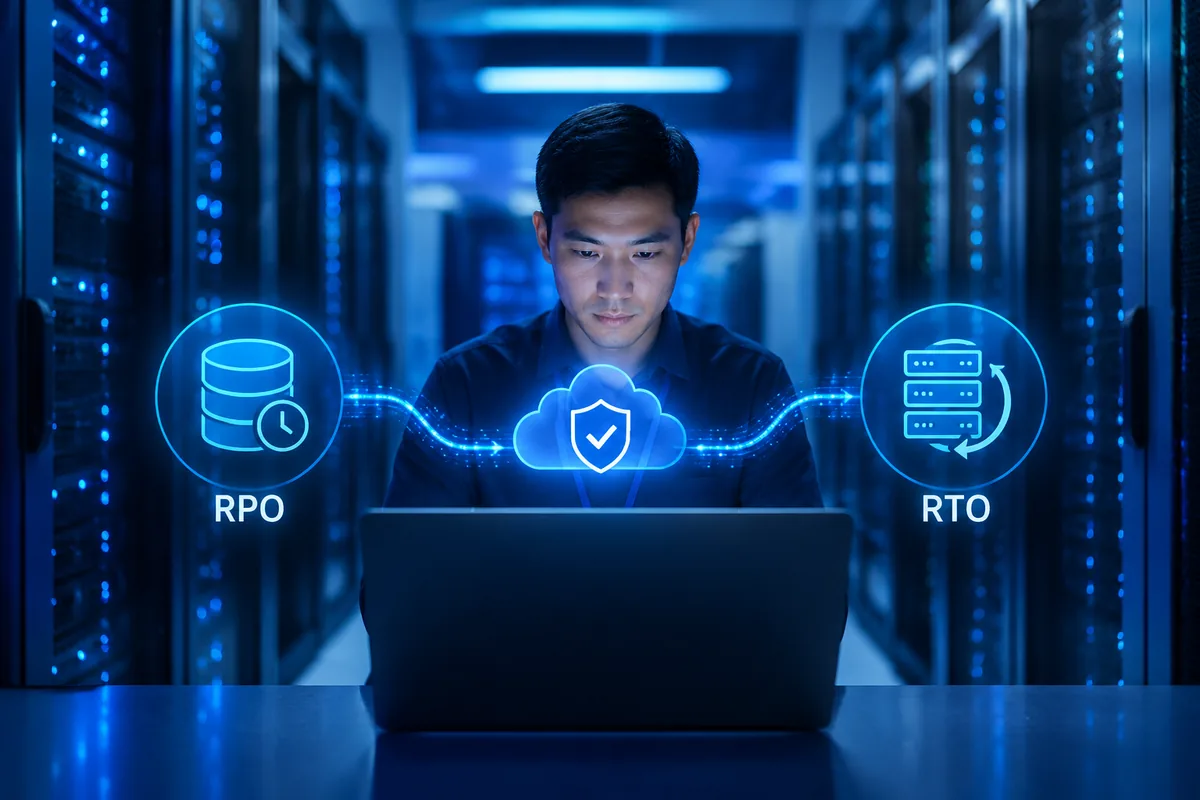
RPO và RTO giúp biến yêu cầu 'hệ thống phải an toàn' thành mục tiêu có thể kiểm thử. RPO nói về mức mất dữ liệu theo thời gian có thể chấp nhận; RTO nói về thời gian mục tiêu để khôi phục hoạt động sau gián đoạn.
 Bảo mật
Phân biệt chống nghẽn đường truyền và chống quá tải ứng dụng; xác định trách nhiệm nhà cung cấp và đội vận hành.