CVE-2026-105769 trong kaniko có thể làm lộ token Azure
Lỗi xác minh tên registry trong kaniko có thể làm token Microsoft Entra ID bị gửi tới máy chủ do kẻ tấn công kiểm soát khi build Dockerfile không tin cậy.
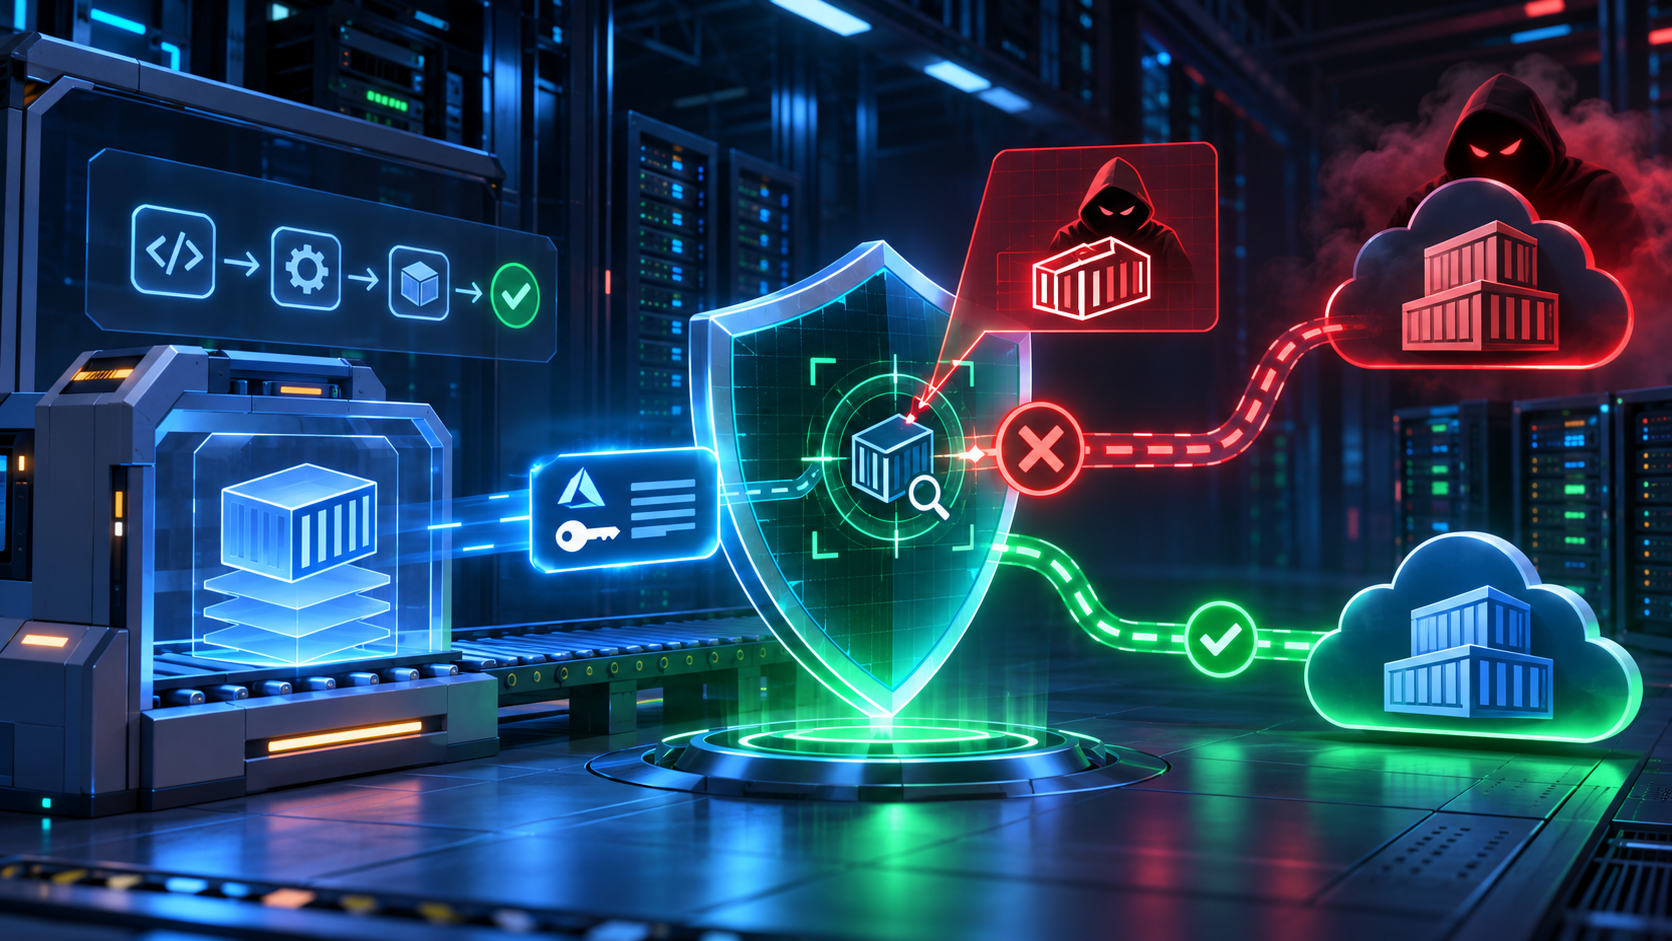
Một pipeline kaniko không cần chạy lệnh độc hại vẫn có thể làm lộ token Azure nếu Dockerfile tham chiếu registry có tên giống Azure Container Registry. GitHub Advisory Database đưa CVE-2026-105769 vào ngày 05/11/2026; advisory dự án được công bố ngày 02/11 và đánh giá Critical.
Điều kiện gặp rủi ro
Theo advisory của chainguard-forks/kaniko, phiên bản trước 1.25.20 dùng biểu thức chính quy không neo để nhận diện tên ACR. Vì vậy, hostname chỉ cần chứa chuỗi như .azurecr.io cũng có thể được coi là registry hợp lệ dù còn phần tên miền do kẻ tấn công kiểm soát.
Rủi ro xuất hiện khi kaniko build Dockerfile hoặc tham số build không hoàn toàn tin cậy và môi trường có danh tính Azure: service principal, workload identity trên AKS, managed identity qua Instance Metadata Service hoặc biến MSI. Dòng FROM hay COPY --from trỏ tới host giả đã đủ kích hoạt quá trình xin token; không cần lệnh RUN hoặc push image.
Hậu quả
Credential helper gửi token Microsoft Entra ID cho Azure Resource Manager trong header và form tới endpoint /oauth2/exchange của host giả. Kẻ tấn công có thể dùng token theo quyền đã gán cho danh tính cho tới khi hết hạn, đổi lấy thông tin đăng nhập ACR và, nếu có AcrPush hoặc quyền cao hơn, đẩy image vào registry thật.
Advisory chấm CVSS 9,3, mức Critical. Nguồn không xác nhận khai thác thực tế. Đây là lỗi công bố mới được cơ sở dữ liệu GitHub ghi nhận, không phải bằng chứng pipeline cụ thể đã bị xâm nhập.
Bản vá và lưu ý về image
Bản sửa là kaniko 1.25.20. Dự án thay helper bằng bản vá chỉ chấp nhận hostname ACR hợp lệ hoặc mcr.microsoft.com. Repository không phát hành sẵn binary hoặc container image, nên đội vận hành phải rebuild executor, warmer và helper từ tag 1.25.20 trở lên, hoặc cập nhật module Go tương ứng.
Việc cần làm ngay
- Kiểm kê phiên bản kaniko, nguồn image và quy trình tự build image nội bộ.
- Xác định pipeline nào nhận Dockerfile, build argument hoặc base image từ người dùng/nhánh không tin cậy.
- Nâng và rebuild từ 1.25.20 trở lên; xác minh digest image chạy thật trong cluster.
- Loại biến Azure không cần thiết khỏi build pod và chặn truy cập
169.254.169.254từ namespace build. - Nếu không dùng xác thực ACR tích hợp, đặt cấu hình vô hiệu môi trường Azure theo hướng dẫn dự án và dùng
credHelperstheo từng host. - Rà Entra ID sign-in log, Azure activity log, ACR push, thay đổi role và truy cập bí mật trong thời gian có build không tin cậy.
Nếu từng build Dockerfile không tin cậy
Advisory khuyến nghị coi token được cấp trong thời gian đó là đã lộ. Đổi mật khẩu của danh tính không thu hồi token còn hiệu lực. Đội bảo mật cần đợi token hết hạn hoặc dùng cơ chế thu hồi phù hợp, đồng thời luân chuyển các bí mật mà danh tính có thể đọc, như khóa tài khoản lưu trữ.
Về lâu dài, build worker nên tách theo tenant, không có quyền cloud mặc định và chỉ được truy cập registry cho phép. Image đầu vào cần ghim digest; quyền push nên tách khỏi quyền build.
Không dùng ACR thì có bị ảnh hưởng không?
Có thể. kaniko vẫn hỏi helper với registry chưa có thông tin xác thực và không thuộc GCR/ECR; host giả dạng ACR có thể kích hoạt xin token Azure.
Chỉ đổi secret service principal có đủ không?
Không chắc. Token đã cấp còn hiệu lực tới khi hết hạn; cần rà log, thu hồi khi có thể và luân chuyển bí mật mà danh tính đọc được.
Nâng kaniko 1.25.20 có cần rebuild image không?
Advisory nói repository không phát hành binary/image sẵn; cần rebuild thành phần từ tag đã vá hoặc dùng bản phân phối đã xác minh chứa fix.
Bước tiếp theo
Đội DevOps có thể gửi phiên bản kaniko, manifest build pod, loại danh tính Azure và nguồn Dockerfile đã che thông tin nhạy cảm qua trang liên hệ. Mục tiêu là khoanh vùng pipeline cần nâng cấp và thu hồi quyền trước tiên.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
Konflux CI/CD có 4 CVE mới: checklist bảo vệ khóa và runner
Bốn CVE công bố ngày 31/10/2026 cho thấy nhiều đường tấn công vào Konflux CI/CD: chèn lệnh, lộ token, chạy mã và đánh cắp quyền cụm. Chưa có bản vá chung được nêu.
 Bảo mật
Amazon Inspector quét lỗ hổng AMI: chặn lỗi trước khi tạo EC2
Amazon Inspector đã có thể quét AMI mà không cần khởi chạy EC2 hay cài agent. Bài viết nêu phạm vi, giới hạn và checklist đưa kiểm tra vào pipeline tạo ảnh máy ảo.
 GPU / AI
NVIDIA OpenShell: kiến trúc bảo vệ AI Agent có gì đáng chú ý?
NVIDIA giới thiệu kiến trúc tham chiếu OpenShell ngày 21/10/2026. Bài viết giải thích cách cô lập AI Agent, quản lý khóa truy cập và thử nghiệm trước khi triển khai.