Konflux CI/CD có 4 CVE mới: checklist bảo vệ khóa và runner
Bốn CVE công bố ngày 31/10/2026 cho thấy nhiều đường tấn công vào Konflux CI/CD: chèn lệnh, lộ token, chạy mã và đánh cắp quyền cụm. Chưa có bản vá chung được nêu.
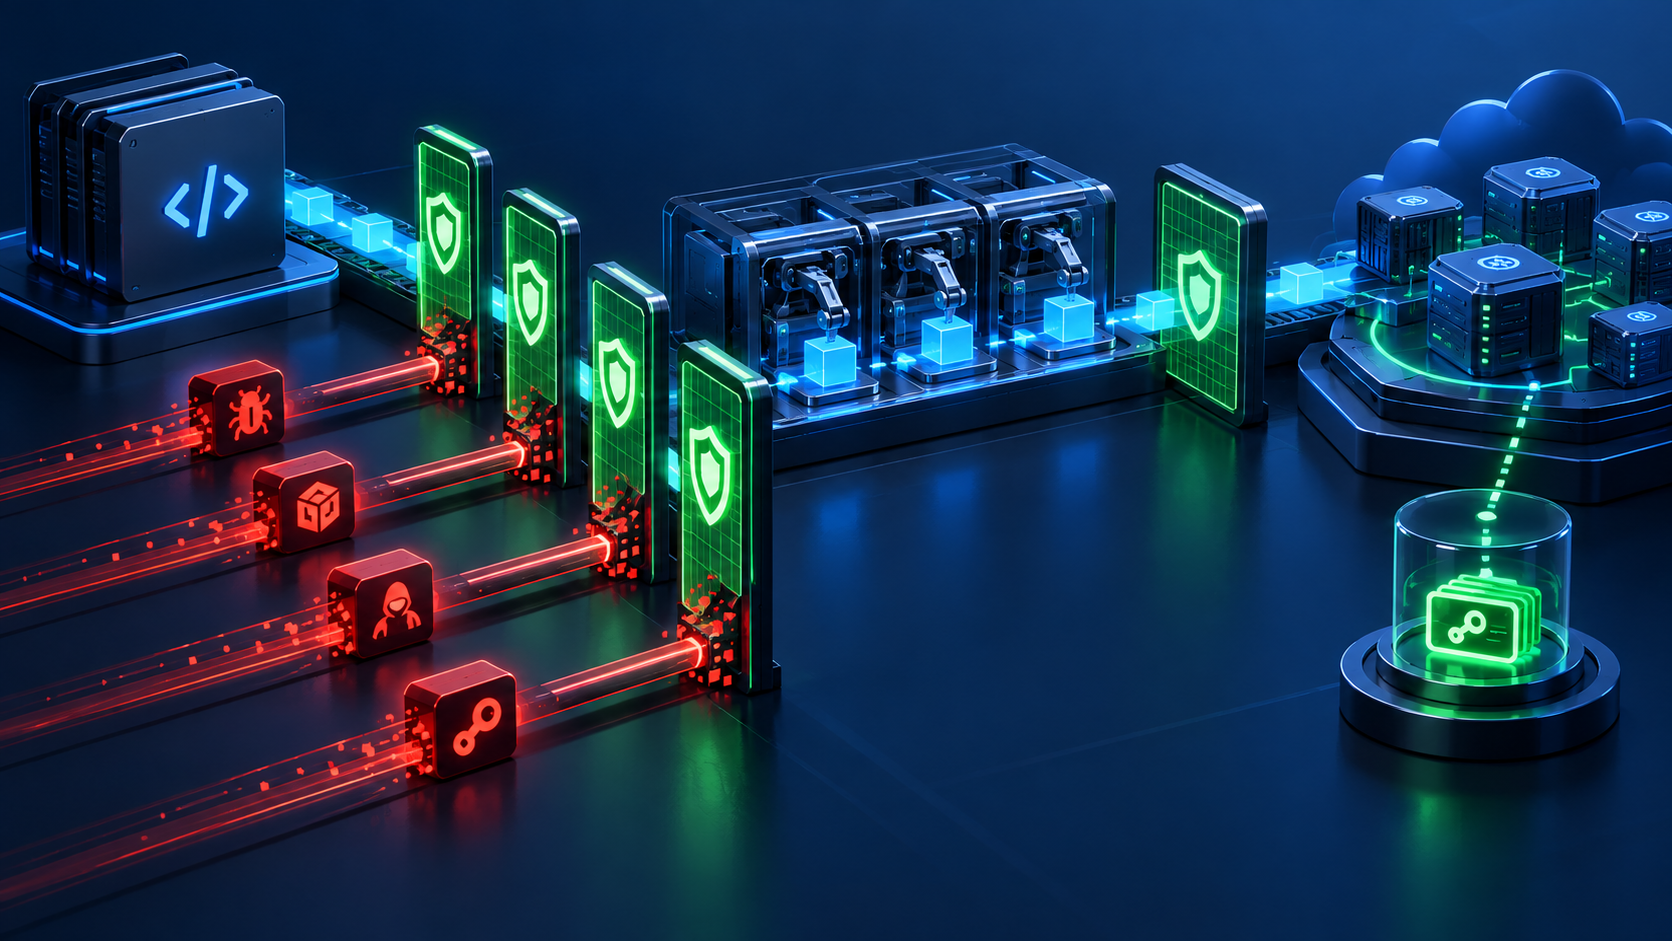
Một nền tảng CI/CD giữ khóa Git, token cụm và quyền triển khai nên chỉ một sai sót ở runner hoặc bước duyệt cũng có thể mở rộng thành sự cố chuỗi cung ứng. Ngày 31/10/2026, bốn CVE liên quan các thành phần Konflux được công bố. Chúng không phải cùng một lỗi, nhưng cùng chỉ ra ba vùng cần kiểm soát: dữ liệu không tin cậy, bí mật trên runner và xác minh TLS.
Bốn CVE nói gì?
| Mã | CVSS | Tác động tóm tắt |
|---|---|---|
| CVE-2026-116086 | 8.8 | Tiêu đề issue có thể chèn bộ lọc jq trong workflow, làm lộ bí mật hoặc ghi chú nội bộ. |
| CVE-2026-116964 | 8.4 | Người có quyền ghi kho mã có thể đưa mã chạy trong môi trường CI/CD và lấy token triển khai. |
| CVE-2026-114217 | 8.6 | Token GitHub dạng rõ có thể còn lại trên runner để người truy cập cục bộ lấy. |
| CVE-2026-117681 | 8.0 | Proxy giao diện có thể bỏ xác minh TLS ngoài OpenShift, tạo cơ hội đánh cắp token mạo danh cấp cụm. |
CVE-2026-116086 liên quan dữ liệu từ tiêu đề issue đi vào biểu thức jq. jq là công cụ xử lý JSON; nếu chuỗi không tin cậy trở thành một phần bộ lọc, kẻ tấn công có thể làm workflow đọc hoặc chuyển tiếp dữ liệu ngoài dự kiến. Điều kiện phụ thuộc cách kích hoạt workflow và quyền của token được cấp.
CVE-2026-116964 tập trung vào đường từ commit hoặc pull request tới môi trường build. Người đã có quyền ghi kho mã, cùng quy trình duyệt không chặt, có thể chạy mã trong CI/CD và lấy khóa triển khai. Đây là nhắc nhở rằng quyền ghi không nên tự động đồng nghĩa quyền chạy trên runner giữ bí mật nhạy cảm.
CVE-2026-114217 mô tả token GitHub được lưu dạng rõ trên runner. CVE-2026-117681 liên quan proxy giao diện tắt xác minh TLS khi cụm không có CA dịch vụ mặc định của OpenShift. Trong trường hợp sau, kẻ tấn công ở vị trí mạng phù hợp có thể chặn kết nối và lấy token mạo danh có quyền rất cao.
Phạm vi và điều chưa được xác nhận
Các bản ghi đề cập nhánh hoặc bản 0.2.2 và biến thể 0.2.3-rc của một số thành phần. Tại thời điểm công bố ngày 31/10, nguồn đã kiểm tra chưa nêu một phiên bản sửa duy nhất cho cả bốn lỗi; trang Red Hat trực tiếp cũng không đọc được trong lần rà soát này. Vì vậy quản trị viên không nên tự suy ra rằng chỉ nâng một gói là hoàn tất.
Chưa có bằng chứng trong các nguồn này cho thấy hạ tầng cụ thể tại Việt Nam đã bị khai thác. Mức ưu tiên cần dựa trên việc runner có nhận pull request từ người ngoài, token có quyền gì, có runner dùng lại và Konflux có chạy ngoài OpenShift hay không.
Checklist giảm rủi ro ngay
- Tạm dừng workflow tự chạy từ issue, pull request hoặc fork không tin cậy nếu chúng được cấp bí mật hay quyền triển khai.
- Yêu cầu ít nhất một lượt duyệt độc lập cho thay đổi workflow, action và tệp build; bảo vệ nhánh chứa cấu hình CI/CD.
- Dùng runner dùng một lần, xóa workspace và tệp cấu hình sau mỗi tác vụ; không tái sử dụng runner giữ token dạng rõ.
- Thu hẹp token theo kho, môi trường và thời hạn; luân chuyển token từng xuất hiện trên runner chịu ảnh hưởng.
- Kiểm tra proxy và cấu hình CA dịch vụ. Không dùng tùy chọn bỏ xác minh TLS; với cụm ngoài OpenShift, cài CA đáng tin và giới hạn mạng quản trị.
- Theo dõi lệnh bất thường, truy cập tệp token, thay đổi workflow và hành vi mạo danh trong audit log Kubernetes.
- Đối chiếu từng CVE với thành phần thực tế, rồi theo dõi thông báo Red Hat/Konflux để lấy phiên bản sửa chính thức.
Ưu tiên theo mô hình triển khai
Nhóm nhận mã từ nhiều cộng tác viên nên ưu tiên CVE-2026-116086 và CVE-2026-116964 vì đầu vào issue, commit hoặc pull request có thể chạm workflow. Nhóm dùng runner tự quản lý nên tập trung CVE-2026-114217. Cụm Kubernetes ngoài OpenShift cần kiểm tra ngay CVE-2026-117681, nhất là khi giao diện và API đi qua mạng dùng chung.
Đừng chỉ tìm chuỗi CVE trong image. Các lỗi chuỗi cung ứng thường xuất hiện do tổ hợp quyền: ai tạo đầu vào, workflow nào chạy, runner giữ bí mật gì và token tới được đâu. Một sơ đồ luồng quyền ngắn thường hữu ích hơn danh sách gói dài.
Nguồn tra cứu
Có một bản Konflux duy nhất vá cả bốn CVE không?
Nguồn đã kiểm tra ngày 31/10/2026 chưa nêu một bản sửa chung. Cần đối chiếu từng thành phần và theo dõi thông báo chính thức của Red Hat/Konflux.
Chỉ người có quyền quản trị mới khai thác được sao?
Không. Điều kiện khác nhau: có lỗi bắt đầu từ issue hoặc kho mã, có lỗi cần truy cập runner hoặc vị trí mạng phù hợp. Quyền token và cấu hình workflow quyết định mức tác động.
Biện pháp quan trọng nhất khi chưa có bản vá là gì?
Dừng đầu vào không tin cậy kích hoạt workflow có bí mật, dùng runner dùng một lần, thu hẹp và luân chuyển token, đồng thời bật xác minh TLS với CA đáng tin.
Hành động cho đội DevSecOps
Hãy lập bảng gồm phiên bản Konflux, loại cụm, nguồn kích hoạt workflow, loại runner, token được cấp và đường mạng quản trị. Nếu cần bố trí runner hoặc môi trường thử nghiệm tách biệt, gửi bảng này qua trang Cloud VPS để trao đổi yêu cầu hạ tầng. Quyết định tài nguyên phải đi sau việc thu hẹp quyền, xác minh TLS và quy trình duyệt.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
 môi trường huấn luyện AI: 7 lớp kiểm soát đáng học
OpenAI công bố ngày 23/10/2026 cách hãng cô lập môi trường huấn luyện frontier: microVM, mạng hạn chế, giám sát liên tục và red-team bằng nhiều AI agent.
 Bảo mật
CVE-2026-115905 trong Rust zip: nâng lên 9.0.5
CVE-2026-115905 ảnh hưởng crate zip đến 9.0.4 khi kiểm tra và giải nén dùng hai cách đọc header khác nhau. Bản vá là 9.0.5.
 Bảo mật
CVE-2026-119168 trên Nomad: khi symlink chạm tới thư mục host
HashiCorp công bố CVE-2026-119168 ngày 29/10/2026. Lỗi chỉ xuất hiện trong một chuỗi điều kiện cụ thể nhưng có thể làm đổi quyền thư mục trên máy chủ Nomad.