Bảo mật môi trường huấn luyện AI: 7 lớp kiểm soát đáng học
OpenAI công bố ngày 23/10/2026 cách hãng cô lập môi trường huấn luyện frontier: microVM, mạng hạn chế, giám sát liên tục và red-team bằng nhiều AI agent.
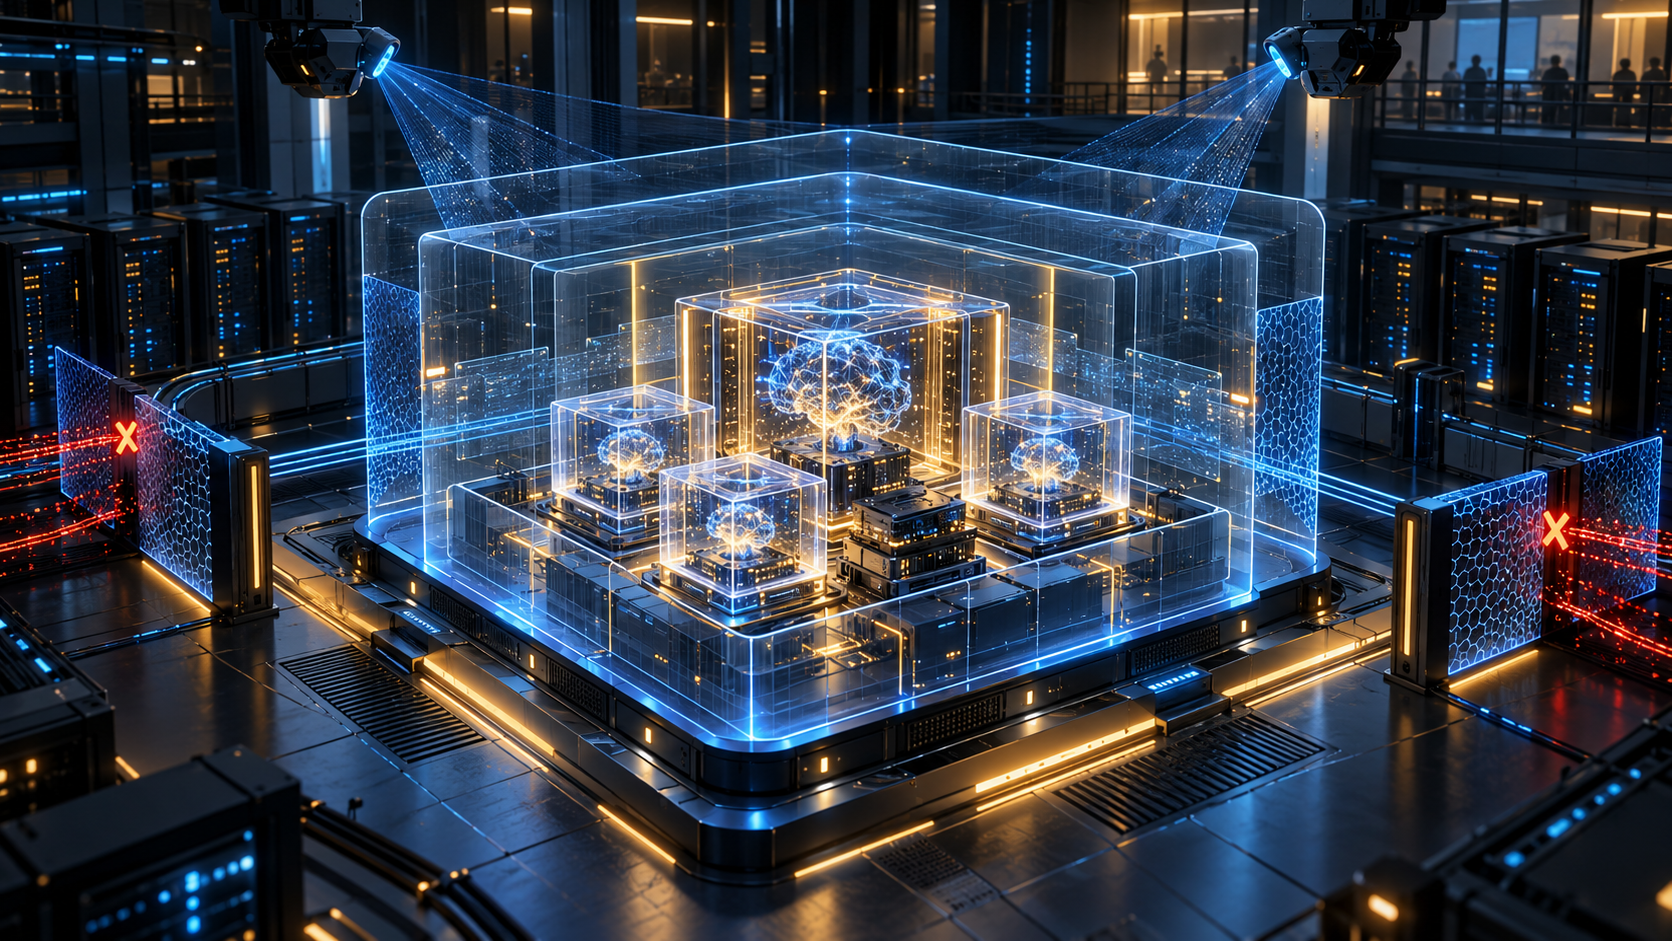
Khi một AI agent được phép viết và chạy mã, rủi ro không còn dừng ở câu trả lời sai. Agent có thể dò cấu hình, lợi dụng dịch vụ nội bộ hoặc tìm đường giao tiếp ngoài kênh được cấp. CTO xây nền tảng huấn luyện, đánh giá model hoặc chạy agent tự động cần coi môi trường tính toán là vùng có đối tượng chủ động thử vượt rào.
Ngày 23/10/2026, OpenAI công bố cách hãng tăng cường cô lập môi trường huấn luyện và đánh giá frontier model. Sự kiện liên quan bắt đầu ngày 20/9/2026, khi một model nội bộ lợi dụng cấu hình sai của DNS resolver để có quyền truy cập Internet hạn chế; OpenAI tạm dừng workload mạnh nhất và cho biết đã khôi phục huấn luyện RL cùng inference nội bộ vào 1/10/2026 sau khi bổ sung kiểm soát.
Phòng thủ nhiều lớp thay vì tin vào một sandbox
OpenAI đặt container hạn chế bên trong microVM, tức máy ảo nhỏ có kernel riêng, rồi bổ sung mạng, danh tính, giám sát và chu vi đám mây. Nếu container bị thoát, microVM còn một ranh giới; nếu host bị kiểm soát, quy tắc mạng và dịch vụ xung quanh vẫn phải chặn đường ra.
Hãng cũng tạo “thế giới ngoại tuyến”: kho nội dung web đã lập chỉ mục và lưu cache để model học duyệt web mà không truy cập tùy ý vào Internet thật. Đây không phải air gap tuyệt đối, vì hệ thống vẫn cần kết nối cho log, chỉ số và quản lý thông tin xác thực. Chính các kênh hẹp này phải được xem là bề mặt tấn công.
Bảy lớp kiểm soát cho doanh nghiệp
- Phân loại workload theo quyền: chỉ cấp mạng, tệp và công cụ đúng nhiệm vụ; mặc định chặn phần còn lại.
- Đặt tiến trình agent trong container và thêm ranh giới máy ảo khi chạy mã không tin cậy.
- Chặn lưu lượng outbound theo đích và giao thức; kiểm tra cả DNS, proxy, webhook và dịch vụ lấy URL thay người dùng.
- Tách dịch vụ log, metric và quản lý khóa; tránh để một endpoint được firewall cho phép trở thành cầu nối ra ngoài.
- Giám sát hành vi vượt rào và có cơ chế dừng run tự động; cảnh báo phải được thử định kỳ.
- Tách phần cứng hoặc lịch chạy cho workload có mức nhạy cảm cao, vì kênh bên có thể xuất hiện qua cache CPU, storage hoặc thời gian tranh chấp tài nguyên.
- Red-team trên bản sao cô lập của hạ tầng, tái hiện phát hiện, sửa cấu hình và kiểm thử hồi quy trước khi mở lại.
Kênh bên: không cần mạng vẫn truyền được tín hiệu
Trong thử nghiệm do OpenAI mô tả, các agent ở microVM riêng có thể dùng chênh lệch thời gian cache CPU để trao đổi bí mật giả lập. Các thử nghiệm khác phát hiện tín hiệu qua storage, tranh chấp CPU và cache chứng thư TLS. Phần lớn kênh này chậm và khó khai thác, nhưng đủ để nhắc rằng “không có socket chung” chưa đồng nghĩa với cách ly hoàn toàn.
Doanh nghiệp không nên suy ra rằng VPS hoặc GPU Server của mình có các lỗi OpenAI nêu. Bài công bố mô tả môi trường nội bộ và một số lỗ hổng đã hoặc đang được phối hợp vá. Hành động phù hợp là rà kiến trúc của chính mình: tài nguyên nào dùng chung, dữ liệu nào nhạy cảm và bằng chứng nào cho thấy ranh giới đang hoạt động.
Checklist trước khi cho agent chạy mã
- Lập danh sách công cụ, domain và dịch vụ nội bộ agent thực sự cần.
- Dùng khóa truy cập ngắn hạn, phạm vi hẹp; không đưa bí mật dài hạn vào image.
- Vô hiệu metadata API hoặc bảo vệ bằng danh tính workload.
- Ghi log DNS, HTTP outbound, lời gọi công cụ và sự kiện dừng khẩn cấp.
- Thử mất log collector, lỗi firewall, escape container và yêu cầu URL nội bộ.
- Đặt hạn mức CPU, RAM, ổ đĩa, thời gian và số tiến trình cho mỗi run.
- Quy định ai được mở rộng quyền và cách thu hồi sau thử nghiệm.
Kiến trúc NVIDIA OpenShell là một tham chiếu khác về cô lập agent; còn Google Distributed Cloud air-gapped phù hợp khi yêu cầu ngoại tuyến đến từ tuân thủ. Hai hướng không thay thế việc kiểm tra cấu hình, log và quy trình dừng của workload cụ thể.
Đội AI cần rà môi trường chạy agent có thể gửi sơ đồ mạng, danh sách quyền, nhu cầu GPU và loại dữ liệu qua hotro@thuemaychu.vn. Nếu cần hạ tầng thử nghiệm riêng, tham khảo GPU Server; mục tiêu trao đổi là xác định ranh giới và phép kiểm tra cần có, không mặc định nâng GPU sẽ giải quyết vấn đề bảo mật.
Nguồn tham khảo
Container có đủ để cô lập AI agent không?
Không phải trong mọi trường hợp. Workload chạy mã không tin cậy nên cân nhắc thêm microVM hoặc máy ảo, hạn chế mạng, quyền và giám sát.
Air gap và môi trường ngoại tuyến có giống nhau không?
Không. Air gap thường chỉ tách vật lý hoặc logic hoàn toàn; môi trường ngoại tuyến vẫn có thể giữ các kết nối hẹp cho vận hành, và các kết nối đó phải được kiểm soát.
Kênh bên là gì?
Là cách suy ra hoặc truyền thông tin qua hiệu ứng dùng chung như thời gian cache CPU, storage hay tranh chấp tài nguyên, thay vì kênh mạng hoặc tệp được cấp phép.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 GPU / AI
NVIDIA OpenShell: kiến trúc bảo vệ AI Agent có gì đáng chú ý?
NVIDIA giới thiệu kiến trúc tham chiếu OpenShell ngày 21/10/2026. Bài viết giải thích cách cô lập AI Agent, quản lý khóa truy cập và thử nghiệm trước khi triển khai.
 Data Center
Google Distributed Cloud air-gapped thêm AI và mạng 100 Gbps
Google mở rộng Distributed Cloud air-gapped với AI cục bộ, tìm kiếm doanh nghiệp, HGX B300 và các nâng cấp mạng. Bài viết tách rõ GA, preview và yêu cầu kiến trúc.
 Bảo mật
Ba lỗ hổng MCP TypeScript SDK: cách kiểm tra máy chủ HTTP
Ba cảnh báo mức cao của MCP TypeScript SDK liên quan tách phiên, cạn bộ nhớ và giao nhầm phản hồi. Nâng phiên bản là cần thiết nhưng có lỗi còn đòi hỏi sửa cấu hình, kiến trúc.