Snipe-IT CVE-2026-116199: tài khoản khóa vẫn có thể đăng nhập
Snipe-IT trước 8.6.3 có thể bỏ qua trạng thái vô hiệu hóa khi đăng nhập bằng Google SSO. Bài viết nêu đúng điều kiện gặp rủi ro và cách xử lý cho đội quản trị tài sản.
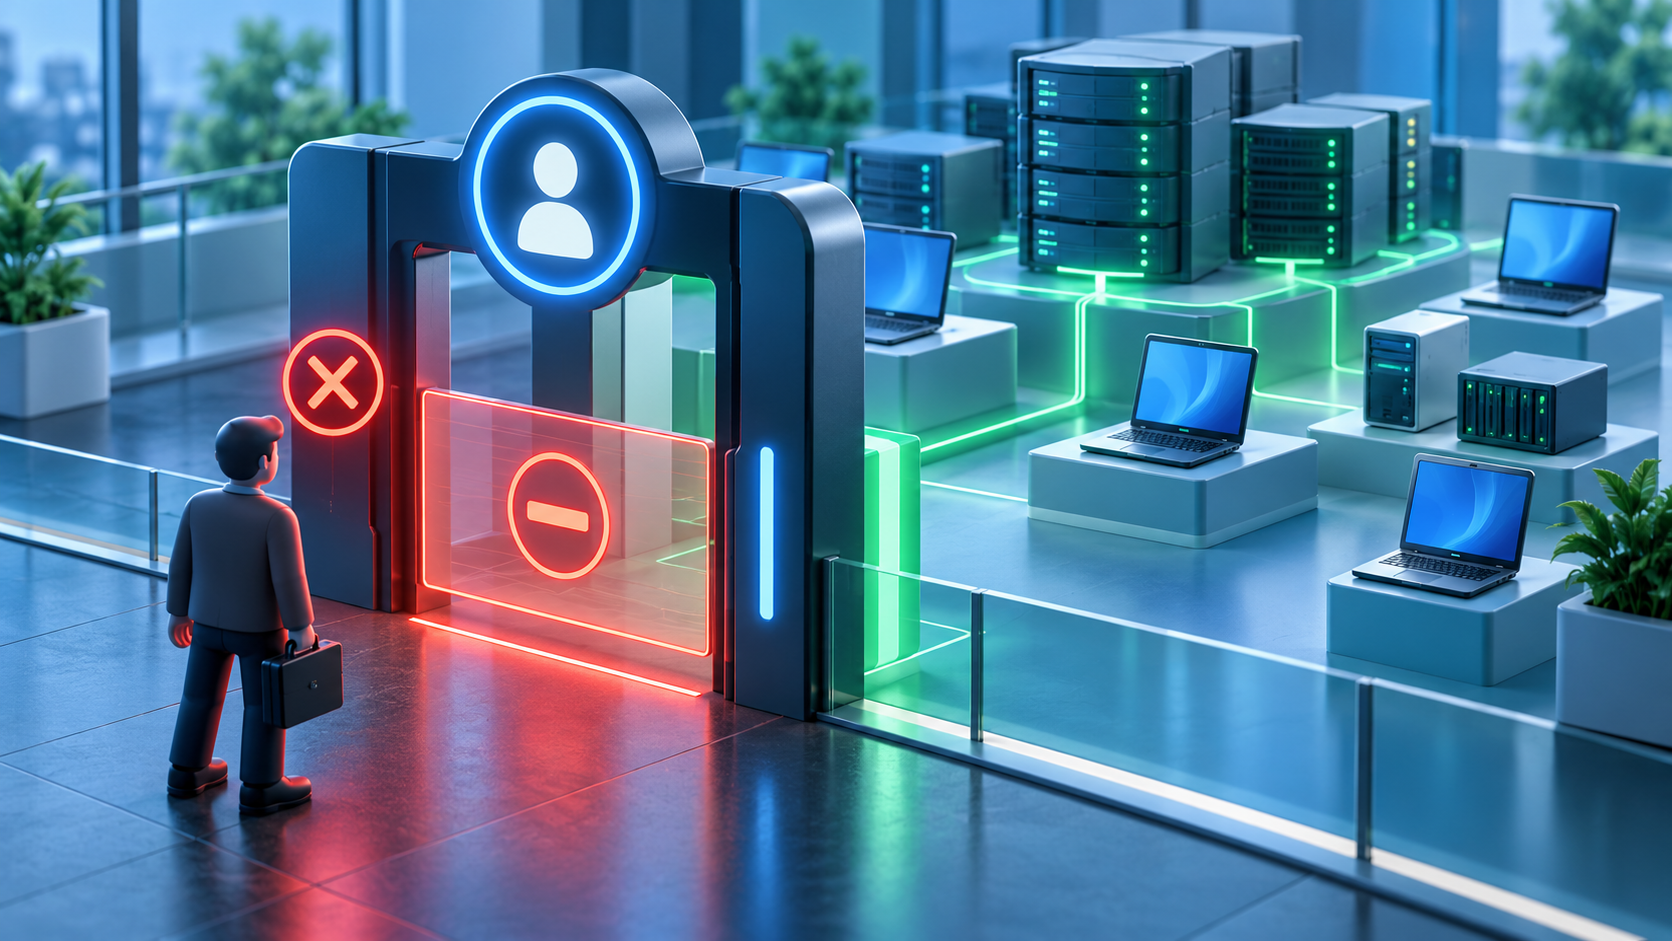
Nhân viên đã nghỉ việc bị khóa trong Snipe-IT, nhưng tài khoản Google của họ vẫn tồn tại. Nếu hệ thống dùng phiên bản cũ và tên người dùng Snipe-IT trùng địa chỉ email, người đó có thể đăng nhập lại qua Google SSO. Đây là tình huống thực tế mà CVE-2026-116199 cảnh báo.
SSO, hay đăng nhập một lần, cho phép dùng một tài khoản trung tâm để truy cập ứng dụng. GitHub Advisory Database công bố lỗi ngày 25/10/2026, chấm CVSS 9,2/10 và xác định các phiên bản Snipe-IT trước 8.6.3 bị ảnh hưởng. Chưa có nguồn chính thức xác nhận lỗi đang bị khai thác ngoài thực tế.
Điều kiện để rủi ro xảy ra
Theo GitHub Advisory, luồng GoogleAuthController::handleGoogleCallback tìm người dùng Snipe-IT có username khớp email Google rồi đăng nhập, nhưng không kiểm tra cờ activated. Vì vậy, việc quản trị viên vô hiệu hóa tài khoản cục bộ có thể không chặn được Google SSO.
- Snipe-IT đang chạy phiên bản trước 8.6.3.
- Google SSO được bật và có thể truy cập từ người dùng.
- Tài khoản Snipe-IT đã bị vô hiệu hóa nhưng vẫn còn trong cơ sở dữ liệu.
- Tên người dùng Snipe-IT là địa chỉ email khớp với tài khoản Google còn hoạt động.
- Quyền cũ của tài khoản chưa bị thu hồi; tác động cao hơn nếu đó là quản trị viên.
Nếu thiếu một trong các điều kiện trên, advisory này có thể không áp dụng trực tiếp. Tuy nhiên, doanh nghiệp vẫn nên kiểm tra vì Snipe-IT thường chứa thông tin thiết bị, người được bàn giao, số sê-ri, vị trí và lịch sử tài sản—dữ liệu hữu ích cho cả vận hành lẫn kẻ tấn công.
Phiên bản sửa và lưu ý trước khi nâng
Bản 8.6.3 được phát hành ngày 15/6/2026 và được dự án Snipe-IT mô tả là bản phát hành bảo mật. Trang phát hành chính thức cũng yêu cầu PHP tối thiểu 8.2 và khuyến nghị PHP 8.4. Vì vậy, một máy chủ còn PHP cũ có thể cần kế hoạch nâng nền tảng trước hoặc cùng lúc, thay vì chỉ thay mã ứng dụng.
| Hạng mục | Cần xác minh | Lý do |
|---|---|---|
| Snipe-IT | Phiên bản thực tế trên mọi nút | Tránh một nút cũ tiếp tục nhận yêu cầu |
| PHP | Tối thiểu 8.2 | Đáp ứng yêu cầu của 8.6.3 |
| Google SSO | Ánh xạ email và miền cho phép | Ngăn danh tính ngoài phạm vi |
| Tài khoản vô hiệu hóa | Phiên, token và quyền cũ | Khóa cục bộ chưa chắc đã thu hồi mọi đường truy cập |
Checklist xử lý cho quản trị viên Snipe-IT
- Ghi lại phiên bản Snipe-IT, PHP, phương thức cài đặt, Google SSO và danh sách nút ứng dụng.
- Xuất danh sách tài khoản
activated = false; đối chiếu các tài khoản có username dạng email và còn tồn tại trong Google Workspace. - Thu hồi hoặc đình chỉ tài khoản tại nhà cung cấp danh tính theo quy trình nhân sự. Đừng dùng thao tác khóa trong Snipe-IT như lớp kiểm soát duy nhất.
- Sao lưu cơ sở dữ liệu, file
.env, khóa ứng dụng và thư mục tải lên; kiểm tra bản sao có thể khôi phục. - Nâng lên Snipe-IT 8.6.3 hoặc mới hơn theo hướng dẫn chính thức. Kiểm tra yêu cầu PHP và các tiện ích mở rộng trước khi chuyển lưu lượng.
- Thử đăng nhập bằng tài khoản đang hoạt động và tài khoản đã vô hiệu hóa. Tài khoản vô hiệu hóa phải bị từ chối dù Google vẫn trả về danh tính hợp lệ.
- Thu hồi phiên cũ, xem nhật ký đăng nhập Google SSO và Snipe-IT, tập trung vào các tài khoản đã khóa nhưng xuất hiện hoạt động sau ngày vô hiệu hóa.
- Nếu phát hiện truy cập trái phép, giữ bằng chứng, đổi khóa liên quan và kích hoạt quy trình VPS nghi bị xâm nhập.
Sửa quy trình rời công ty, không chỉ sửa phần mềm
Bản vá chặn lỗi kỹ thuật, nhưng nguyên nhân vận hành thường là trạng thái tài khoản không đồng bộ. Quy trình nhân sự cần có một danh sách việc chung: vô hiệu hóa danh tính trung tâm, thu hồi phiên, khóa ứng dụng, chuyển tài sản, đổi người phê duyệt và kiểm tra quyền quản trị. Mỗi bước nên có người chịu trách nhiệm và dấu thời gian.
Đội CTO hoặc quản trị hệ thống cũng nên đặt cảnh báo khi tài khoản đã vô hiệu hóa đăng nhập thành công, dù qua SSO hay mật khẩu cục bộ. Nhật ký nên giữ đủ lâu để đối chiếu ngày nghỉ việc, nhưng không ghi token hoặc dữ liệu nhạy cảm không cần thiết.
Câu hỏi thường gặp
Chỉ dùng đăng nhập mật khẩu Snipe-IT có bị lỗi này không?
Advisory mô tả đường đăng nhập Google SSO. Nếu không bật Google SSO, điều kiện trực tiếp không tồn tại, nhưng vẫn nên cập nhật và kiểm tra các phương thức đăng nhập khác.
Vô hiệu hóa tài khoản trong Snipe-IT đã đủ chưa?
Không đối với phiên bản bị ảnh hưởng. Cần nâng cấp, đồng thời thu hồi danh tính và phiên tại Google Workspace hoặc nhà cung cấp danh tính liên quan.
Có bằng chứng CVE-2026-116199 đang bị khai thác không?
Tại thời điểm bài viết, nguồn chính thức được kiểm tra chưa xác nhận khai thác thực tế. Đây vẫn là lỗi nghiêm trọng vì có thể khôi phục quyền của tài khoản đã bị khóa.
Nguồn tham khảo
- GitHub Advisory Database, công bố và cập nhật 25/10/2026
- Snipe-IT v8.6.3, phát hành ngày 15/6/2026
- NVD: CVE-2026-116199
Nếu doanh nghiệp tự vận hành Snipe-IT trên VPS, hãy gửi phiên bản Snipe-IT, PHP, cách cài đặt, trạng thái Google SSO và mục tiêu thời gian bảo trì tới hotro@thuemaychu.vn. Các thông tin này giúp trao đổi kế hoạch sao lưu và nâng cấp; không gửi token SSO, khóa ứng dụng hoặc dữ liệu tài sản qua email.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
Quản lý user và sudo trên VPS: cấp và thu hồi quyền
Quản lý tài khoản VPS cần biết ai có quyền, quyền đến từ đâu và cách thu hồi khi nhiệm vụ kết thúc. Một root password chung cho cả đội làm khó đối chiếu thay đổi và xử lý khi một người không còn tham gia dự án.
 Bảo mật
 SSH trên VPS mà không tự khóa truy cập
Bảo mật SSH cần giảm truy cập trái phép đồng thời giữ khả năng quản trị khi cấu hình lỗi. Đổi port hoặc chặn nhiều IP không thay thế xác thực, quản lý khóa và cập nhật hệ thống. Trước mọi thay đổi, xác nhận có console ngoài SSH.
 Bảo mật
VPS nghi bị xâm nhập: cô lập và phục hồi an toàn
VPS có dấu hiệu bị xâm nhập cần được xử lý như sự cố, không chỉ gỡ một process lạ rồi đổi mật khẩu. Mục tiêu là hạn chế tác động, giữ thông tin điều tra và khôi phục từ môi trường tin cậy mà không đưa lại quyền truy cập của kẻ tấn công.