Parse Server CVE-2026-116163: kiểm tra AuthAdapter và nâng cấp
Parse Server có lỗi nghiêm trọng trong AuthAdapter tùy biến, có thể cho phép liên kết danh tính hoặc đăng nhập trái phép. Đây là checklist dành cho đội backend và ứng dụng di động.
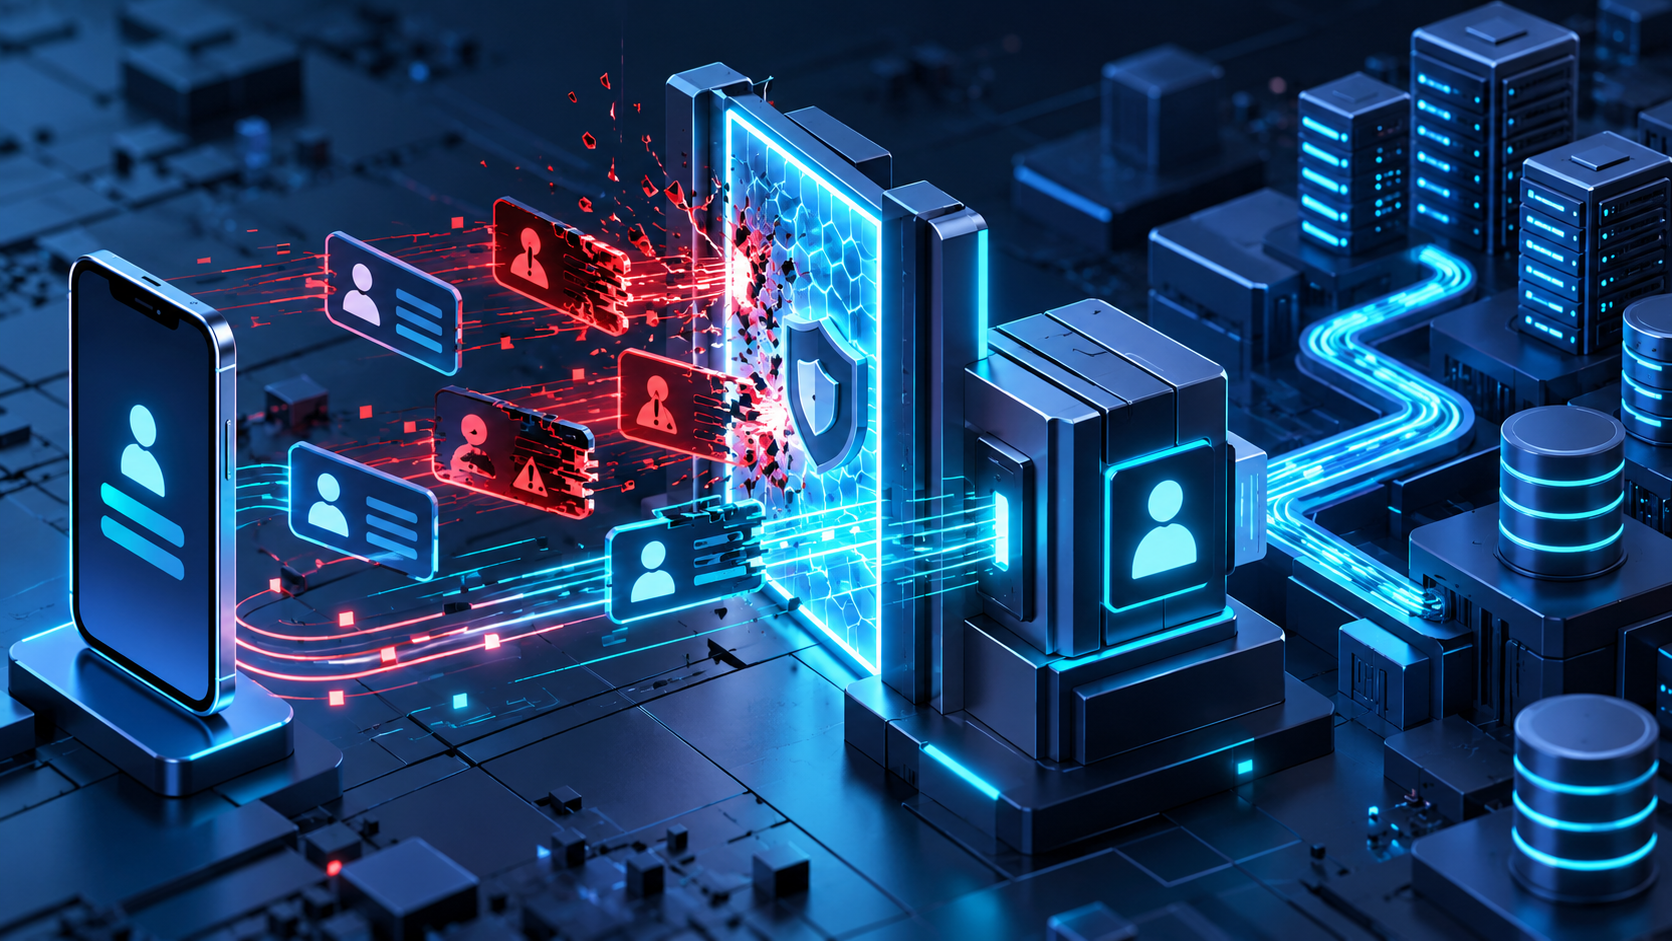
Một ứng dụng di động có thể vẫn hiển thị màn hình đăng nhập bình thường nhưng máy chủ phía sau lại chấp nhận dữ liệu danh tính chưa được kiểm tra. Với CVE-2026-116163, rủi ro tập trung ở Parse Server có AuthAdapter tùy biến, đặc biệt khi đội phát triển kế thừa lớp có sẵn nhưng không tự cài đặt đầy đủ các bước xác thực.
GitHub Advisory Database công bố cảnh báo ngày 25/10/2026 và chấm CVSS 9,1/10, mức nghiêm trọng. Hiện chưa có nguồn chính thức xác nhận lỗ hổng đang bị khai thác ngoài thực tế. Tuy nhiên, tác động tiềm tàng gồm tạo tài khoản với authData giả, liên kết danh tính tùy ý, đăng nhập vào tài khoản hiện có hoặc bỏ qua lớp xác thực bổ sung do doanh nghiệp tự xây.
Lỗi nằm ở đâu?
AuthAdapter là lớp nối Parse Server với một cơ chế đăng nhập ngoài, ví dụ nhà cung cấp danh tính riêng của ứng dụng. Theo GitHub Advisory, các adapter tùy biến kế thừa AuthAdapter nhưng không ghi đè các hàm kiểm tra có thể rơi về hành vi mặc định chấp nhận dữ liệu.
Ba đường xử lý cần chú ý là validateSetUp, validateLogin và validateUpdate. Nếu adapter dựa vào lớp cha mà không thực hiện xác minh, Parse Server có thể coi authData do khách gửi lên là hợp lệ. authData là dữ liệu mô tả danh tính từ hệ thống đăng nhập ngoài; nó không nên được tin cậy chỉ vì đúng cấu trúc JSON.
Phiên bản bị ảnh hưởng và phiên bản nên dùng
| Nhánh | Phạm vi ảnh hưởng đã công bố | Hành động |
|---|---|---|
| 8.x | Trước 8.6.102 | Nâng tối thiểu 8.6.102; ưu tiên bản ổn định mới nhất sau kiểm thử |
| 9.x | Từ 9.0.0 đến trước 9.10.5-alpha.2 | Dùng bản ổn định hiện hành, ví dụ 9.10.7, sau kiểm thử tương thích |
| Không có adapter tùy biến | Không tự động kết luận an toàn | Kiểm kê cơ chế đăng nhập và phụ thuộc |
Danh sách phát hành chính thức cho thấy Parse Server 8.6.117 và 9.10.7 đã có ngày 24/10/2026. Con số “9.10.5-alpha.2” trong advisory là mốc bản vá kỹ thuật, không có nghĩa doanh nghiệp nên đưa bản alpha vào hệ thống đang phục vụ khách hàng. Lựa chọn hợp lý là bản ổn định mới nhất trong nhánh tương thích, sau khi chạy bộ kiểm thử đăng nhập.
Ai cần ưu tiên kiểm tra?
- Đội backend từng viết adapter cho đăng nhập doanh nghiệp, mạng xã hội, ví điện tử hoặc hệ thống tài khoản nội bộ.
- Ứng dụng có chức năng liên kết nhiều danh tính vào cùng một người dùng Parse.
- Hệ thống dùng adapter để bổ sung mã dùng một lần, xác minh thiết bị hoặc yếu tố xác thực thứ hai.
- Dịch vụ Parse Server công khai Internet hoặc được nhiều ứng dụng khách không tin cậy gọi trực tiếp.
- Môi trường dùng cùng mã adapter nhưng chạy nhiều phiên bản Parse Server khác nhau.
Checklist nâng cấp không làm hỏng luồng đăng nhập
- Ghi lại phiên bản Parse Server, Node.js, adapter đang nạp và mọi phương thức đăng nhập đang bật.
- Tìm các lớp kế thừa
AuthAdapter; kiểm tra rõ ba hàmvalidateSetUp,validateLogin,validateUpdatecó được ghi đè và thực sự xác minh dữ liệu hay không. - Sao lưu cơ sở dữ liệu và cấu hình. Tạo môi trường thử nghiệm dùng bản sao dữ liệu đã ẩn thông tin nhạy cảm.
- Nâng lên phiên bản ổn định đã vá trong nhánh phù hợp. Không chỉ sửa adapter mà giữ lõi Parse Server lỗi nếu có thể cập nhật.
- Chạy thử đăng ký mới, đăng nhập, liên kết và hủy liên kết danh tính, đặt lại phiên, xác thực bổ sung và tài khoản bị khóa.
- Gửi
authDatathiếu trường, sai chữ ký, hết hạn và không thuộc người dùng để chắc chắn hệ thống từ chối rõ ràng. - Sau triển khai, hủy các phiên đáng ngờ, xoay khóa liên quan nếu có bằng chứng lộ lọt và theo dõi tỷ lệ đăng nhập thất bại bất thường.
Không biến bản vá thành một thay đổi mù
Đội phát triển nên thêm kiểm thử âm, tức kiểm thử những dữ liệu bắt buộc phải bị từ chối. Đây là phần thường thiếu khi chỉ thử “đăng nhập thành công”. Mỗi adapter cần xác minh chữ ký hoặc token với nguồn tin cậy, kiểm tra đối tượng nhận, thời hạn và ánh xạ danh tính; không tin trường người dùng tự gửi chỉ vì tên trường đúng.
Nếu Parse Server nằm sau proxy, hãy lưu định danh yêu cầu và kết quả xác thực đủ để điều tra nhưng tránh ghi token đầy đủ vào nhật ký. Tách quyền của tài khoản chạy dịch vụ và giới hạn kết nối cơ sở dữ liệu cũng giúp giảm thiệt hại nếu một tài khoản ứng dụng bị chiếm.
Câu hỏi thường gặp
Parse Server không dùng AuthAdapter tùy biến có bị ảnh hưởng không?
Cảnh báo tập trung vào adapter tùy biến kế thừa AuthAdapter. Dù vậy, đội vận hành vẫn nên kiểm kê tất cả phương thức đăng nhập và xác minh phiên bản lõi thay vì kết luận chỉ theo tên gói.
Có nên dùng 9.10.5-alpha.2 để vá nhanh không?
Không nên đưa bản alpha vào hệ thống đang phục vụ khách hàng nếu không có lý do tương thích đặc biệt. Hãy chọn bản ổn định mới hơn, như 9.10.7, và chạy kiểm thử đầy đủ.
CVE-2026-116163 đã bị khai thác thực tế chưa?
Tại thời điểm bài viết, nguồn chính thức được kiểm tra chưa xác nhận khai thác thực tế. Mức CVSS 9,1 và khả năng bỏ qua xác thực vẫn khiến bản vá cần được ưu tiên.
Nguồn tham khảo
- GitHub Advisory Database, công bố và cập nhật 25/10/2026
- Danh sách phát hành Parse Server chính thức
- NVD: CVE-2026-116163
Nếu đội của bạn đang chạy Parse Server trên VPS, hãy gửi phiên bản lõi, phiên bản Node.js, cách triển khai và mô tả ngắn adapter xác thực tới hotro@thuemaychu.vn. Mục tiêu là xác định nhánh nâng cấp và kế hoạch kiểm thử phù hợp, không cần gửi khóa truy cập, token hoặc dữ liệu người dùng qua email.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
 SSH trên VPS mà không tự khóa truy cập
Bảo mật SSH cần giảm truy cập trái phép đồng thời giữ khả năng quản trị khi cấu hình lỗi. Đổi port hoặc chặn nhiều IP không thay thế xác thực, quản lý khóa và cập nhật hệ thống. Trước mọi thay đổi, xác nhận có console ngoài SSH.
 Cloud VPS
Docker trên VPS production: dữ liệu và vận hành
Docker giúp đóng gói ứng dụng, nhưng container chạy được chưa có nghĩa hệ thống sẵn sàng production. VPS vẫn cần dữ liệu bền vững, kiểm soát tài nguyên, bảo mật, monitoring và quy trình deploy/rollback.
 Bảo mật
Quản lý user và sudo trên VPS: cấp và thu hồi quyền
Quản lý tài khoản VPS cần biết ai có quyền, quyền đến từ đâu và cách thu hồi khi nhiệm vụ kết thúc. Một root password chung cho cả đội làm khó đối chiếu thay đổi và xử lý khi một người không còn tham gia dự án.