AWS Security Hub thêm kiểm kê SBOM cho EC2, ECR và Lambda
SBOM inventory trong AWS Security Hub tạo một góc nhìn tập trung về gói phần mềm trên EC2, ECR và Lambda, phục vụ ưu tiên vá và điều tra phạm vi ảnh hưởng.
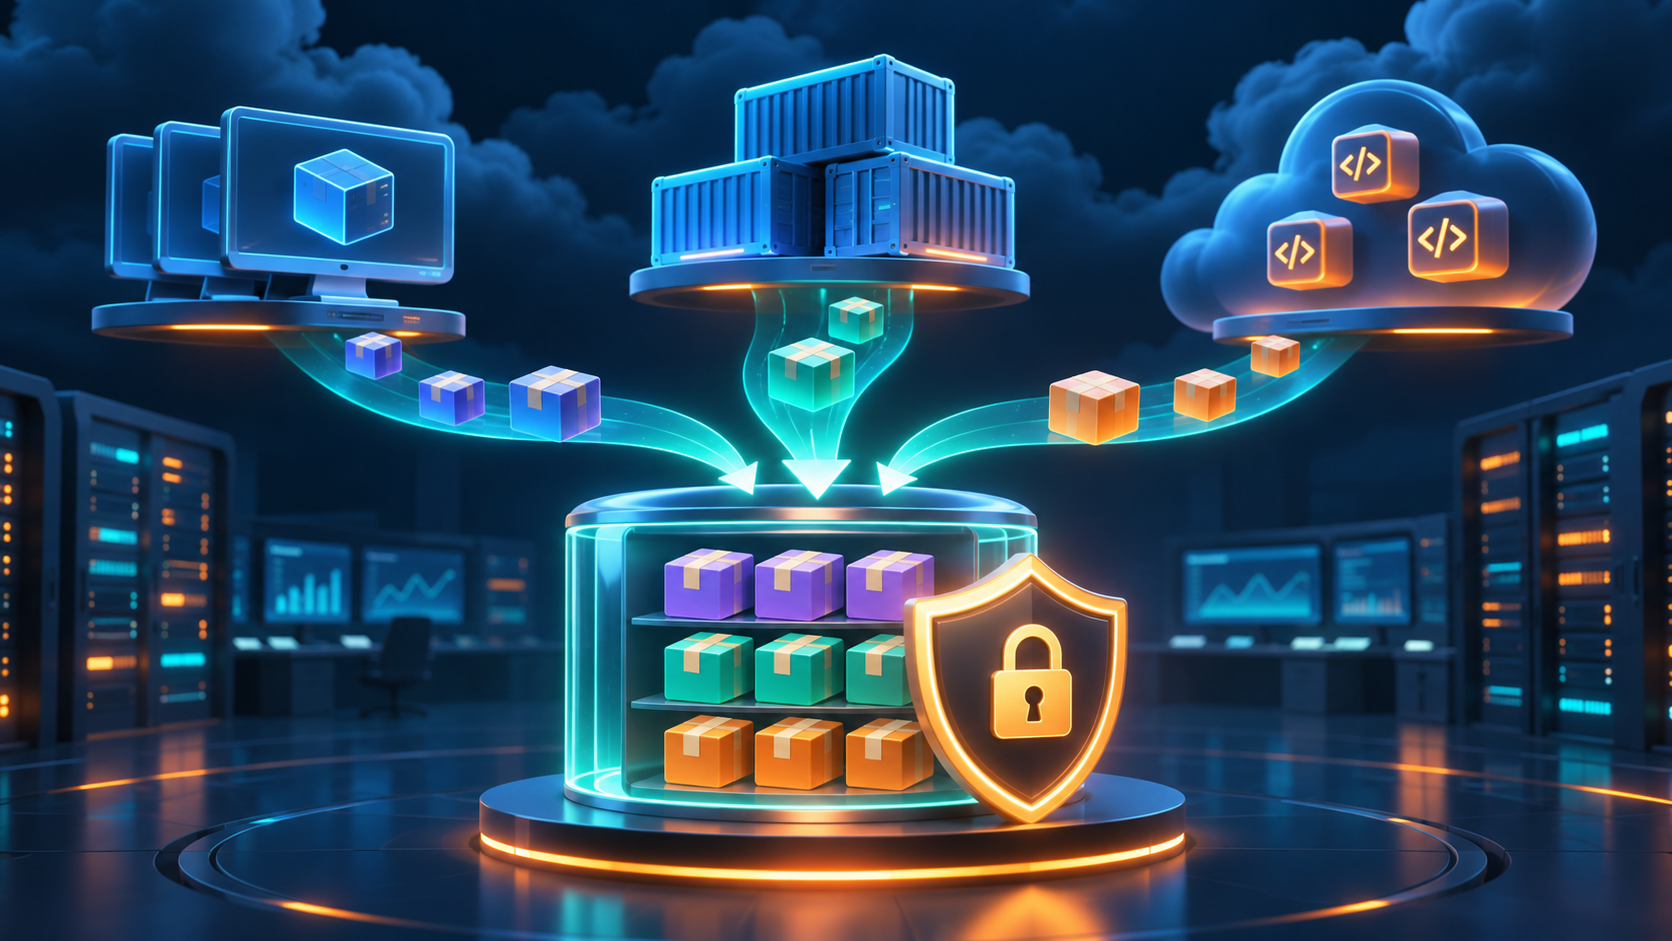
Khi một thư viện xuất hiện lỗ hổng nghiêm trọng, câu hỏi đầu tiên không phải “điểm CVSS bao nhiêu” mà là “phiên bản này đang nằm ở đâu”. Ngày 06/11/2026, AWS bổ sung kho kiểm kê SBOM trong Security Hub để đội bảo mật tìm gói phần mềm trên EC2, ảnh container ECR và hàm Lambda từ một nơi.
SBOM là gì và AWS lấy dữ liệu từ đâu?
SBOM, viết tắt của Software Bill of Materials, là danh sách thành phần phần mềm và phiên bản bên trong một tài nguyên. Nó giống bảng kê nguyên liệu: biết một ứng dụng chứa thư viện nào giúp đội vận hành xác định phạm vi khi có CVE, tức mã nhận diện lỗ hổng.
Theo AWS What’s New ngày 06/11/2026, Security Hub dùng SBOM do Amazon Inspector tạo cho EC2, ảnh Amazon ECR và Lambda. Nếu Inspector đã bật, kho kiểm kê tự điền mà không cần cấu hình mới. Trang SBOM hiển thị tên, phiên bản, loại gói và số tài nguyên có cài gói đó; API cũng cho phép truy vấn tự động.
Giá trị thực tế khi xử lý cảnh báo
Một CVE có thể xuất hiện trong hàng trăm ảnh container nhưng chỉ vài ảnh đang được triển khai. Kho kiểm kê giúp tìm nhanh gói liên quan theo tài khoản và khu vực, sau đó mở chi tiết tài nguyên để xem toàn bộ phần mềm đã cài. Đây là bước khoanh vùng, không thay thế kiểm tra khả năng khai thác, đường gọi mã hay mức phơi Internet.
AWS cho biết tính năng nằm trong Security Hub Essentials và không tính thêm phí riêng. Tuy nhiên, doanh nghiệp vẫn phải xem chi phí và điều kiện của Security Hub, Inspector, lưu trữ dữ liệu cùng truy vấn API trong cấu hình của mình. Phạm vi cũng chỉ bao gồm tài nguyên mà Inspector thực sự quan sát được.
Những khoảng trống cần ghi rõ
- Máy chủ ngoài AWS, cụm Kubernetes không dùng ảnh ECR hoặc thiết bị mạng không tự xuất hiện trong kho này.
- Một gói có mặt không đồng nghĩa nhánh mã dễ tổn thương đang được gọi.
- Ảnh container đã quét nhưng không chạy khác với workload đang phục vụ khách hàng.
- Thư viện đóng gói tĩnh, tệp tự chép hoặc phần mềm nội bộ có thể cần phương pháp kiểm kê bổ sung.
- SBOM cũ làm kết quả sai nếu vòng quét và vòng phát hành không đồng bộ.
Quy trình ưu tiên vá từ SBOM
- Khi nhận CVE, xác nhận tên gói, hệ sinh thái, dải phiên bản và nguồn cảnh báo chính thức.
- Truy vấn kho SBOM theo gói và phiên bản; xuất danh sách tài nguyên, tài khoản, khu vực.
- Phân loại tài nguyên đang chạy, ảnh nền, bản sao thử nghiệm và tài nguyên đã ngừng.
- Kết hợp mức phơi mạng, đặc quyền và dữ liệu xử lý để xếp ưu tiên, không chỉ dựa CVSS.
- Tạo ảnh hoặc gói đã vá, kiểm thử rồi triển khai theo vòng; tránh sửa trực tiếp container bất biến.
- Quét lại và lưu bằng chứng phiên bản sau vá; đóng cảnh báo chỉ khi tài nguyên cũ đã bị loại.
Tác động với quản trị VPS và cloud Việt Nam
Doanh nghiệp dùng cả VPS, máy chủ vật lý và AWS nên xây một sơ đồ kiểm kê thống nhất. Security Hub có thể là nguồn cho phần AWS, nhưng cần ghép với công cụ quản lý gói Linux, registry khác và danh mục chủ sở hữu dịch vụ. Mục tiêu là trả lời được ai chịu trách nhiệm, hệ thống nào đang phục vụ khách hàng và phiên bản nào còn tồn tại.
Đội vận hành có thể chuẩn bị danh sách hệ điều hành, registry, quy trình tạo ảnh và thời hạn vá rồi liên hệ qua dịch vụ Cloud VPS để trao đổi checklist kiểm kê và phân đoạn môi trường. Việc này không yêu cầu nâng cấp máy chủ nếu vấn đề nằm ở quy trình quản lý phần mềm.
Security Hub SBOM có tự vá lỗ hổng không?
Không. Tính năng cung cấp kiểm kê để tìm phạm vi; đội vận hành vẫn phải đánh giá, tạo bản đã vá, kiểm thử và triển khai.
Có cần bật Amazon Inspector không?
Có. AWS nói kho kiểm kê được xây từ SBOM do Inspector tạo và tự điền tại nơi Inspector đã bật.
SBOM có chứng minh hệ thống bị khai thác không?
Không. SBOM cho biết thành phần và phiên bản có mặt; bằng chứng khai thác cần đến từ log, dấu hiệu xâm nhập và điều tra riêng.
Nguồn tham khảo
AWS What’s New, “AWS Security Hub now provides an SBOM inventory for your compute resources”, đăng và sự kiện ngày 06/11/2026.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
Amazon Inspector quét lỗ hổng AMI: chặn lỗi trước khi tạo EC2
Amazon Inspector đã có thể quét AMI mà không cần khởi chạy EC2 hay cài agent. Bài viết nêu phạm vi, giới hạn và checklist đưa kiểm tra vào pipeline tạo ảnh máy ảo.
 Data Center
CloudFront hỗ trợ Service Quotas: chủ động tăng giới hạn trước cao điểm
AWS đưa 28 giới hạn CloudFront vào Service Quotas, một số có chỉ số CloudWatch mỗi 5 phút. Bài viết nêu cách lập ngưỡng cảnh báo và chuẩn bị tăng quota.
 Bảo mật
CVE-2026-109518 trong APT: quản trị VPS cần làm gì?
Debian và Ubuntu đã vá CVE-2026-109518 trong APT. Lỗi cần kẻ tấn công chen giữa kết nối và có thể dẫn tới cài gói thay thế với quyền root.