CVE-2026-13303 trên Boundary: kiểm soát SSRF qua Vault
CVE-2026-13303 được công bố ngày 29/10/2026, ảnh hưởng tích hợp Vault credential store của HashiCorp Boundary và có thể chạm tới dịch vụ nội bộ.
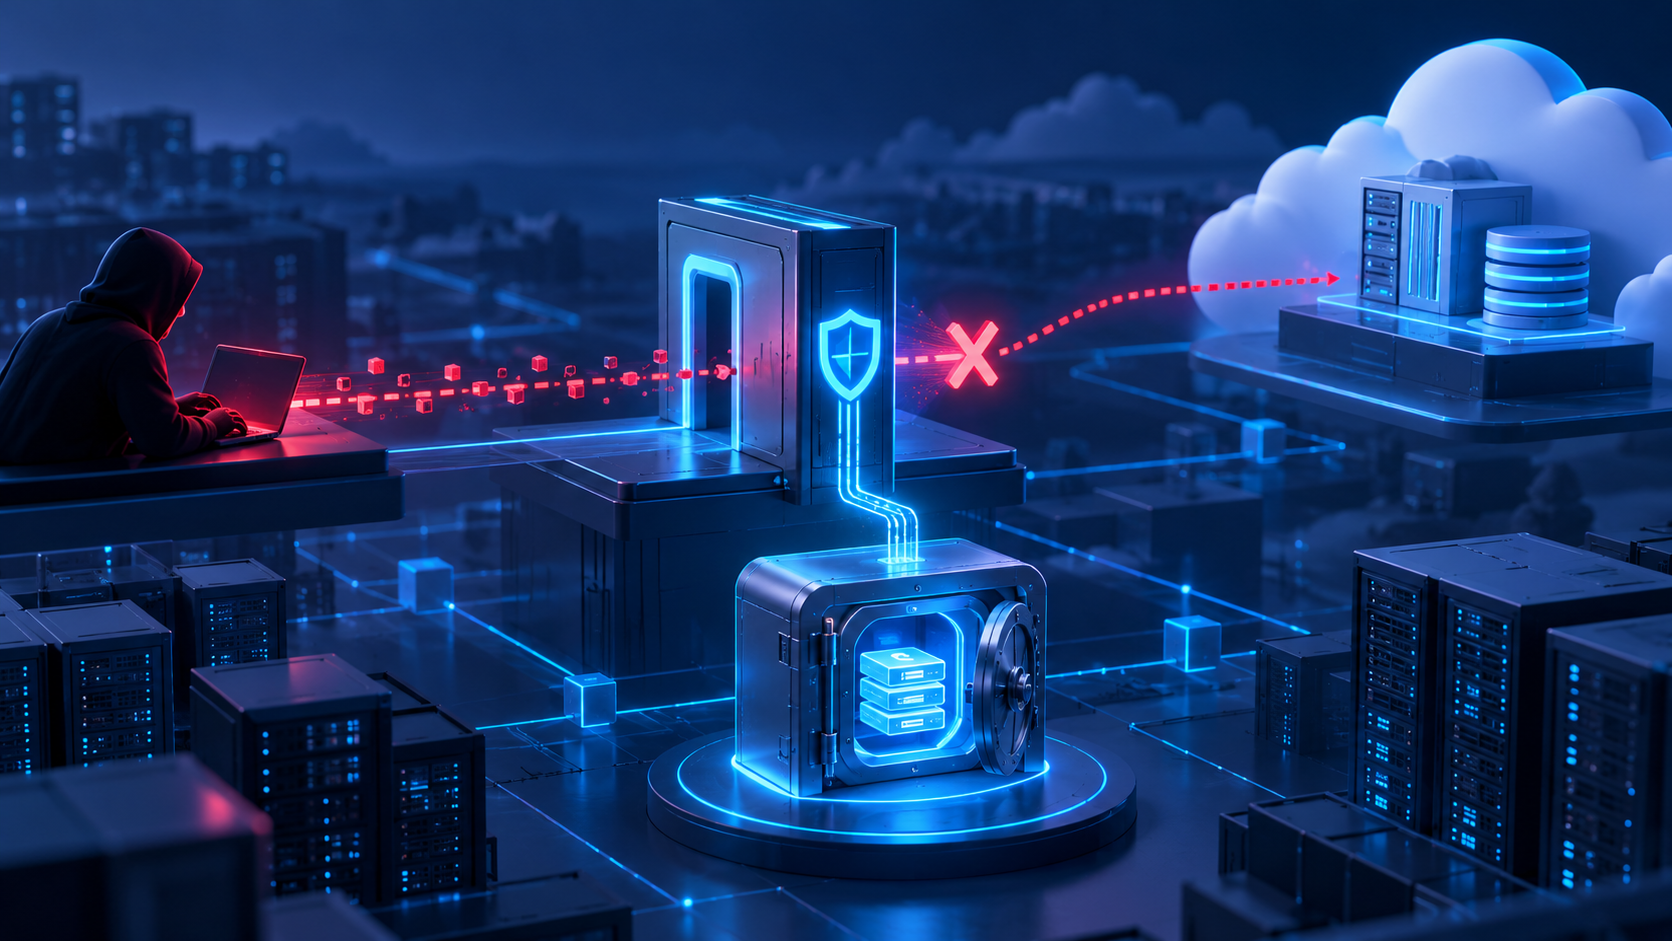
Một hệ thống truy cập đặc quyền thường được đặt gần Vault và nhiều dịch vụ nội bộ. Chính vị trí đó khiến lỗi giả mạo yêu cầu phía máy chủ, hay SSRF, đáng chú ý: kẻ có quyền phù hợp có thể khiến controller gửi yêu cầu đến địa chỉ mà từ bên ngoài không truy cập được.
Ngày 29/10/2026, HashiCorp công bố CVE-2026-13303 trong tích hợp Vault credential store của Boundary. Bài này dành cho đội quản trị truy cập đặc quyền, Vault và hạ tầng cloud; mục tiêu là xác định đúng điều kiện, vá đúng nhánh và khóa đường tới metadata service.
CVE-2026-13303 thay đổi điều gì?
Theo GitHub Advisory Database, một người dùng đã đăng nhập và có quyền quản lý credential store cùng credential library trong một project có thể khiến Boundary controller gửi yêu cầu ra một đích mạng do họ chọn, rồi nhận phản hồi. Ngày đăng và cập nhật là 29/10/2026.
SSRF là tình huống kẻ tấn công không tự gọi trực tiếp dịch vụ nội bộ, mà mượn máy chủ ứng dụng gọi thay. Trong trường hợp này, controller có thể nhìn thấy endpoint chỉ mở trong mạng riêng, gồm dịch vụ metadata của máy ảo cloud. Metadata service thường chứa thông tin cấu hình và đôi khi cấp thông tin xác thực tạm thời.
Mức độ và điều kiện gặp rủi ro
GitHub Advisory xếp lỗi ở mức High 8,7/10 theo CVSS 3.1. Vector cho biết có thể khai thác qua mạng, độ phức tạp thấp, không cần tương tác người dùng nhưng yêu cầu đặc quyền cao. Đây không phải lỗi dành cho người chưa đăng nhập.
- Hệ thống dùng HashiCorp Boundary hoặc Boundary Enterprise có cấu hình tích hợp Vault credential store.
- Tài khoản tấn công đã có quyền quản lý credential store và credential library trong project.
- Boundary controller có tuyến mạng đến dịch vụ nội bộ hoặc metadata endpoint nhạy cảm.
- Kiểm soát outbound, proxy hoặc firewall chưa chặn các dải địa chỉ link-local và mạng quản trị không cần thiết.
Advisory ghi lỗi đã được sửa ở các bản 1.0.2 và 0.21.6. Cơ sở dữ liệu không liệt kê đầy đủ mọi phiên bản bị ảnh hưởng, vì vậy đội vận hành không nên suy diễn một dải phiên bản rộng hơn tài liệu hãng. Hãy đối chiếu nhánh đang dùng với thông báo HashiCorp trước khi nâng cấp.
Nguồn chính thức và GitHub Advisory không nêu bằng chứng CVE này đang bị khai thác thực tế. Mức ưu tiên vẫn cao nếu controller có quyền mạng rộng hoặc chạy trên máy ảo cloud dùng metadata service.
Tác động với máy chủ, VPS và cloud
Boundary thường nằm ở lớp điều khiển truy cập, nên controller có thể kết nối tới Vault, cơ sở dữ liệu và mạng quản trị. SSRF có thể biến controller thành điểm trung chuyển để đọc endpoint nội bộ hoặc sửa dữ liệu nếu endpoint đích cho phép yêu cầu có tác dụng thay đổi.
Trên cloud, không nên chỉ dựa vào việc metadata endpoint không mở ra Internet. Cần bật phiên bản metadata có cơ chế phiên, giới hạn hop khi nền tảng hỗ trợ và gắn quyền tối thiểu cho danh tính của máy ảo. Nếu thông tin xác thực tạm thời bị lộ, phạm vi thiệt hại sẽ phụ thuộc chính sách IAM.
Checklist xử lý thực tế
- Xác định phiên bản Boundary controller và Enterprise edition; lưu cấu hình trước khi thay đổi.
- Liệt kê project dùng Vault credential store, credential library và nhóm có quyền quản lý hai loại tài nguyên này.
- Đối chiếu phiên bản với nhánh đã vá 1.0.2 hoặc 0.21.6 theo thông báo hãng; thử nâng cấp ở môi trường thử nghiệm.
- Kiểm tra tuyến outbound từ controller tới địa chỉ link-local, metadata service, mạng quản trị và các cổng không cần thiết.
- Giảm quyền project: tách quyền sử dụng thông tin xác thực khỏi quyền tạo hoặc sửa credential store/library.
- Rà log Boundary, proxy, DNS và firewall cho yêu cầu bất thường tới IP metadata hoặc hostname nội bộ.
- Xoay vòng thông tin xác thực nếu log cho thấy controller đã truy cập endpoint nhạy cảm ngoài quy trình bình thường.
Phòng vệ nhiều lớp sau khi vá
Bản vá là bước đầu tiên, nhưng SSRF cho thấy mạng điều khiển cần nguyên tắc từ chối mặc định. Controller chỉ nên được phép ra các Vault endpoint và dịch vụ cần thiết. DNS nội bộ, proxy và firewall cần ghi log để đội vận hành biết Boundary đã gọi đi đâu.
Đồng thời, hãy tách controller khỏi workload công khai và không gắn vai trò cloud quá rộng cho máy ảo. Nếu controller không cần gọi API quản trị cloud, danh tính máy nên không có quyền đó.
Câu hỏi thường gặp
CVE-2026-13303 có cho người ngoài Internet khai thác trực tiếp không?
Advisory yêu cầu người dùng đã xác thực và có quyền cao để quản lý credential store cùng credential library trong project.
Chỉ nâng cấp Boundary đã đủ chưa?
Nâng cấp là bắt buộc, nhưng nên đồng thời hạn chế outbound từ controller, bảo vệ metadata service và rà lại quyền project để giảm tác động nếu có lỗi tương tự.
Có cần xoay vòng toàn bộ khóa Vault không?
Không nên xoay vòng mù quáng. Hãy kiểm tra log Boundary, Vault, proxy và firewall; nếu có truy cập trái phép hoặc không thể loại trừ lộ lọt, ưu tiên thu hồi và cấp lại thông tin xác thực liên quan.
Nguồn tham khảo
Nguồn đối chiếu: GitHub Advisory GHSA-ff4v-fpcj-mjf6, đăng ngày 29/10/2026, dẫn tới thông báo HCSEC-2026-54 của HashiCorp. Bài viết không đưa hướng dẫn khai thác.
Nếu doanh nghiệp dùng Boundary và Vault trên cloud, hãy chuẩn bị phiên bản controller, danh sách project có credential store và sơ đồ outbound trước khi liên hệ qua thuemaychu.vn. Mục tiêu là khoanh vùng kiểm tra và xây kế hoạch vá có thể kiểm chứng.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
 SSH trên VPS mà không tự khóa truy cập
Bảo mật SSH cần giảm truy cập trái phép đồng thời giữ khả năng quản trị khi cấu hình lỗi. Đổi port hoặc chặn nhiều IP không thay thế xác thực, quản lý khóa và cập nhật hệ thống. Trước mọi thay đổi, xác nhận có console ngoài SSH.
 Cloud VPS
Thiết lập VPS Ubuntu: checklist trước production
VPS Ubuntu mới cần được kiểm tra và cấu hình trước khi nhận dữ liệu thật. Mục tiêu là có nền tảng quản trị được, phạm vi dịch vụ rõ và khả năng phục hồi; không chỉ cài ứng dụng rồi mở mọi cổng cho tiện.
 Bảo mật
 môi trường huấn luyện AI: 7 lớp kiểm soát đáng học
OpenAI công bố ngày 23/10/2026 cách hãng cô lập môi trường huấn luyện frontier: microVM, mạng hạn chế, giám sát liên tục và red-team bằng nhiều AI agent.