Beta9 có ba CVE nghiêm trọng: kiểm tra worker, volume và file API
CVE-2026-120306, CVE-2026-120307 và CVE-2026-120308 ảnh hưởng ranh giới build, file API và volume của Beta9. Worker 0.1.756 cùng gateway 0.1.776 chứa các bản sửa.
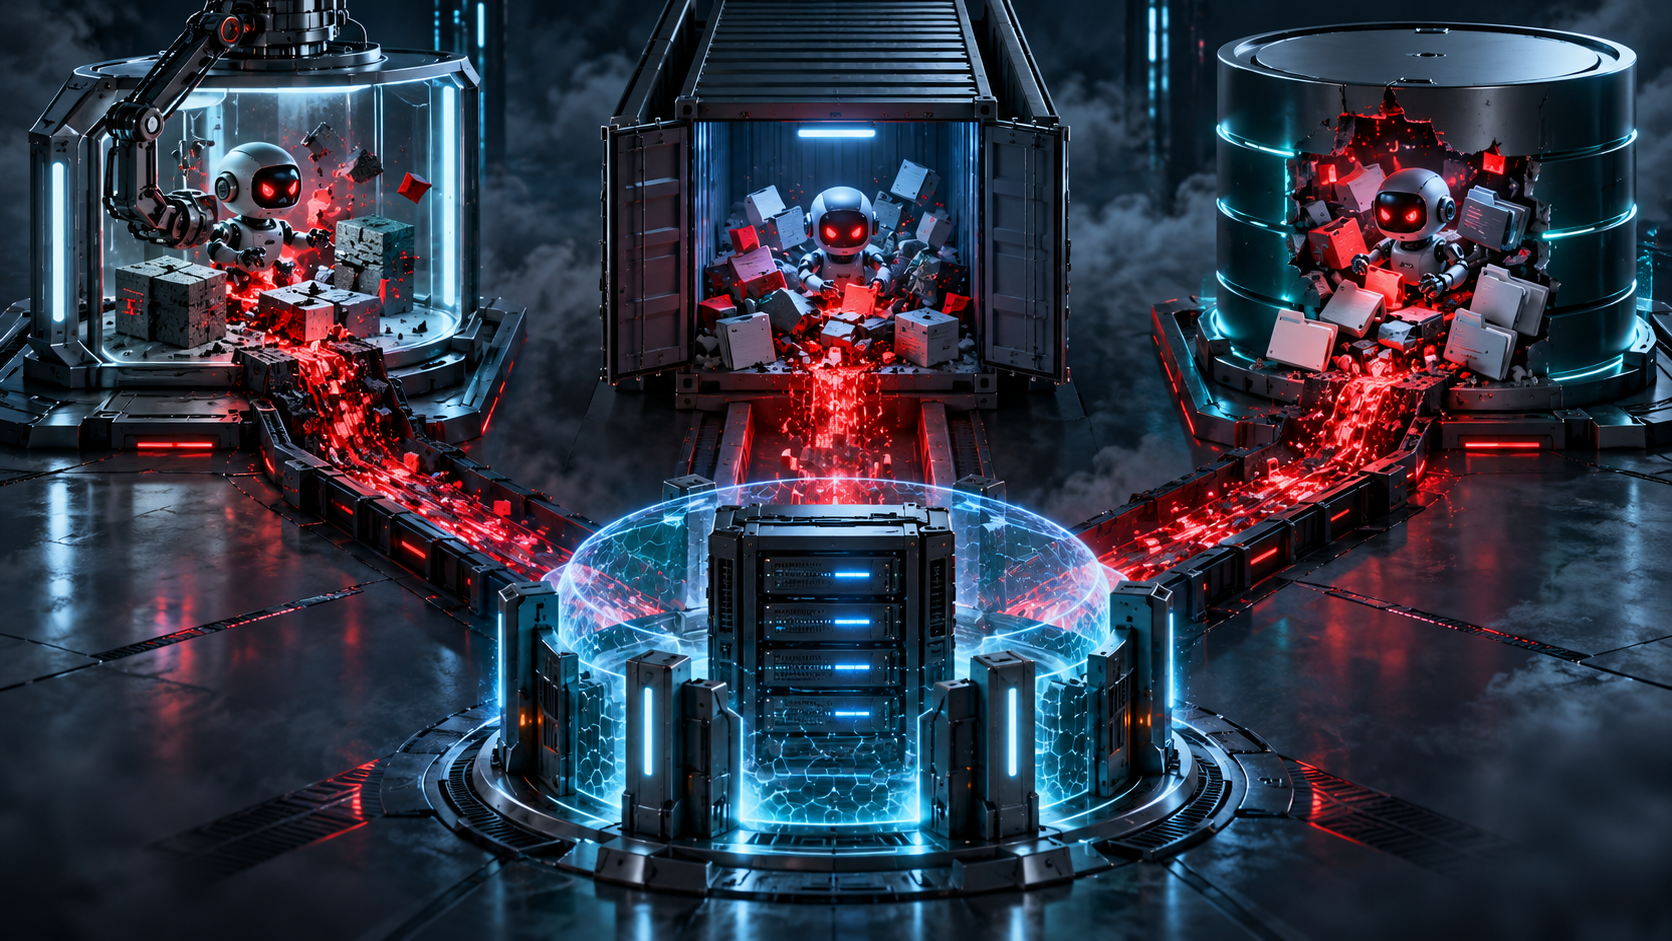
Nền tảng AI nhiều tenant phải giữ mã build, container và volume của mỗi khách hàng tách khỏi máy chủ. Ba CVE được công bố ngày 01/11/2026 cho Beta9 cho thấy cả ba lớp này đều có đường vượt ranh giới. Mỗi lỗi được chấm CVSS 9,9; quản trị viên tự vận hành Beta9 nên xử lý chúng như một đợt nâng cấp đồng bộ gateway và worker.
Ba lỗi nằm ở ba đường khác nhau
| Mã | Bề mặt | Tác động chính | Bản sửa |
|---|---|---|---|
| CVE-2026-120306 | Build image | Lệnh build có thể thoát cô lập chỉ dựa vào chroot và chạm worker | worker 0.1.756 |
| CVE-2026-120307 | Sandbox file API | Đường dẫn có thể trỏ tới tệp trên worker thay vì trong container | worker 0.1.756 |
| CVE-2026-120308 | Gắn volume | Tenant có token workspace có thể gắn đường dẫn host hoặc volume tenant khác | gateway 0.1.776 và worker 0.1.756 |
CVE-2026-120306 liên quan quá trình dựng image. Beta9 biến lệnh shell trong định nghĩa image thành bước RUN và dùng Buildah trên worker. Cơ chế cô lập cũ dựa vào chroot, tức đổi thư mục gốc mà tiến trình nhìn thấy, nhưng chroot không phải ranh giới bảo mật hoàn chỉnh nếu tiến trình còn quyền mạnh.
CVE-2026-120307 nằm trong file API. Hàm ánh xạ đường dẫn container sang đường dẫn máy chủ kiểm tra tiền tố trước khi chuẩn hóa đầy đủ. Chuỗi thư mục cha hoặc liên kết tượng trưng có thể khiến thao tác tải lên, tải xuống, liệt kê, tìm kiếm, thay thế hay xóa tệp tác động tới hệ thống tệp của worker.
CVE-2026-120308 ảnh hưởng volume. Gateway ghép thư mục volume dùng chung, workspace và mã volume nhưng không xác minh volume thuộc workspace đó. Tenant có token hợp lệ có thể làm đường dẫn trở về gốc máy chủ, rồi worker gắn đường dẫn với quyền đọc-ghi. Tác động có thể lan sang tệp worker và dữ liệu tenant khác.
Phiên bản nào cần nâng?
Hai lỗi ở worker được sửa trong worker-0.1.756. Lỗi volume yêu cầu cả worker-0.1.756 và gateway-0.1.776 hoặc mới hơn. Đừng chỉ nâng gateway: worker cũ vẫn giữ logic nguy hiểm. Ngược lại, chỉ nâng worker có thể để gateway tiếp tục chấp nhận mã volume không hợp lệ.
Các bản ghi mô tả điều kiện cần tài khoản tenant hoặc token workspace, không phải mọi đường đều hoàn toàn không xác thực. Tuy nhiên, trong nền tảng cung cấp chức năng cho nhiều nhóm, tenant vốn là đối tượng được phép gửi build, tệp và volume. Do đó “cần quyền thấp” không làm giảm nhiều mức ưu tiên.
Ảnh hưởng tới nền tảng AI tự vận hành
Worker thường giữ cache image, token registry, volume dữ liệu và quyền điều khiển container. Nếu ranh giới bị vượt, kẻ tấn công có thể đọc khóa, sửa image hoặc dùng worker làm điểm sang các dịch vụ nội bộ. Môi trường GPU còn có thể gắn thư mục mô hình và tập dữ liệu giá trị cao; thiệt hại không chỉ là thời gian GPU bị gián đoạn.
Checklist nâng cấp và điều tra
- Kiểm kê phiên bản gateway và mọi worker; xác định node dùng chung cho nhiều workspace hoặc có volume chứa dữ liệu nhạy cảm.
- Ngừng nhận build và tác vụ từ tenant không tin cậy trong lúc nâng cấp, hoặc chuyển chúng sang cụm cách ly.
- Nâng gateway lên 0.1.776 và worker lên 0.1.756 hoặc mới hơn; kiểm tra image digest và trạng thái từng node.
- Rà cấu hình Buildah, quyền Linux, mount và socket container; worker không nên giữ quyền vượt quá nhu cầu.
- Tìm đường dẫn chứa
.., mã volume lạ, thao tác file API ngoài vùng dự kiến và thay đổi tệp hệ thống trong log. - Luân chuyển token registry, khóa cloud, token workspace và thông tin xác thực từng nằm trên worker nếu có dấu hiệu truy cập.
- Dựng lại worker nghi bị xâm nhập từ image sạch; không chỉ khởi động lại tiến trình trên máy cũ.
- Tách worker build, worker chạy tác vụ và kho dữ liệu bằng mạng cùng tài khoản dịch vụ riêng.
Bản vá không thay thế kiến trúc nhiều lớp
Sau khi nâng cấp, hãy tiếp tục dùng worker dùng một lần cho build không tin cậy, rootless container khi phù hợp, hệ thống tệp chỉ đọc và volume theo danh sách cho phép. Mạng từ worker tới metadata cloud, cơ sở dữ liệu và cổng quản trị nên bị chặn mặc định. Log gắn volume cần ghi workspace, volume thật và đường dẫn sau chuẩn hóa để dễ phát hiện sai lệch.
Nguồn tra cứu
Chỉ nâng Beta9 worker có đủ không?
Không với CVE-2026-120308. Cần worker 0.1.756 và gateway 0.1.776 hoặc mới hơn; đồng thời kiểm tra mọi node đã thật sự nhận image mới.
Các lỗi này có cần tài khoản quản trị không?
Không. Mô tả cho thấy tenant hoặc người có token workspace có thể kích hoạt các đường nguy hiểm. Đó là quyền bình thường trong dịch vụ nhiều tenant.
Có bằng chứng khai thác thực tế không?
Nguồn đã kiểm tra không xác nhận khai thác thực tế. Quản trị viên vẫn nên rà log và dựng lại worker nếu phát hiện đường dẫn, mount hoặc tệp bất thường.
Hành động cho đội platform
Hãy chuẩn bị phiên bản gateway/worker, sơ đồ tenant–worker, loại volume, quyền Buildah và danh sách khóa có trên node. Khi cần đánh giá cách tách worker CPU/GPU, gửi các thông tin này qua trang GPU Server để trao đổi cấu hình; ưu tiên trước hết vẫn là nâng đồng bộ, đổi khóa và thu hẹp quyền.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
CVE-2026-119168 trên Nomad: khi symlink chạm tới thư mục host
HashiCorp công bố CVE-2026-119168 ngày 29/10/2026. Lỗi chỉ xuất hiện trong một chuỗi điều kiện cụ thể nhưng có thể làm đổi quyền thư mục trên máy chủ Nomad.
 Bảo mật
CVE-2026-115889 trong Wasmtime: kiểm tra nguy cơ thoát sandbox
CVE-2026-115889 ảnh hưởng Wasmtime dùng Cranelift mặc định. Mô-đun WebAssembly được tạo đặc biệt có thể gây biên dịch sai và thoát khỏi vùng cô lập.
 GPU / AI
NVIDIA Dynamo AICR: dựng runtime Kubernetes có kiểm chứng
NVIDIA công bố công thức AICR cho Dynamo ngày 30/10/2026, đóng gói GPU Operator, DRA, KAI Scheduler, Grove và giám sát. Đây là hướng chuẩn hóa cụm inference, không phải nút cài đặt thay thế vận hành.