CVE-2026-61536 trong Banks: tool call có thể chạy mã ngoài ý muốn
GitHub Advisory Database ghi nhận CVE-2026-61536 ngày 05/11. Lỗi nằm ở việc Banks phân giải import_path từ Tool JSON mà không có danh sách cho phép.
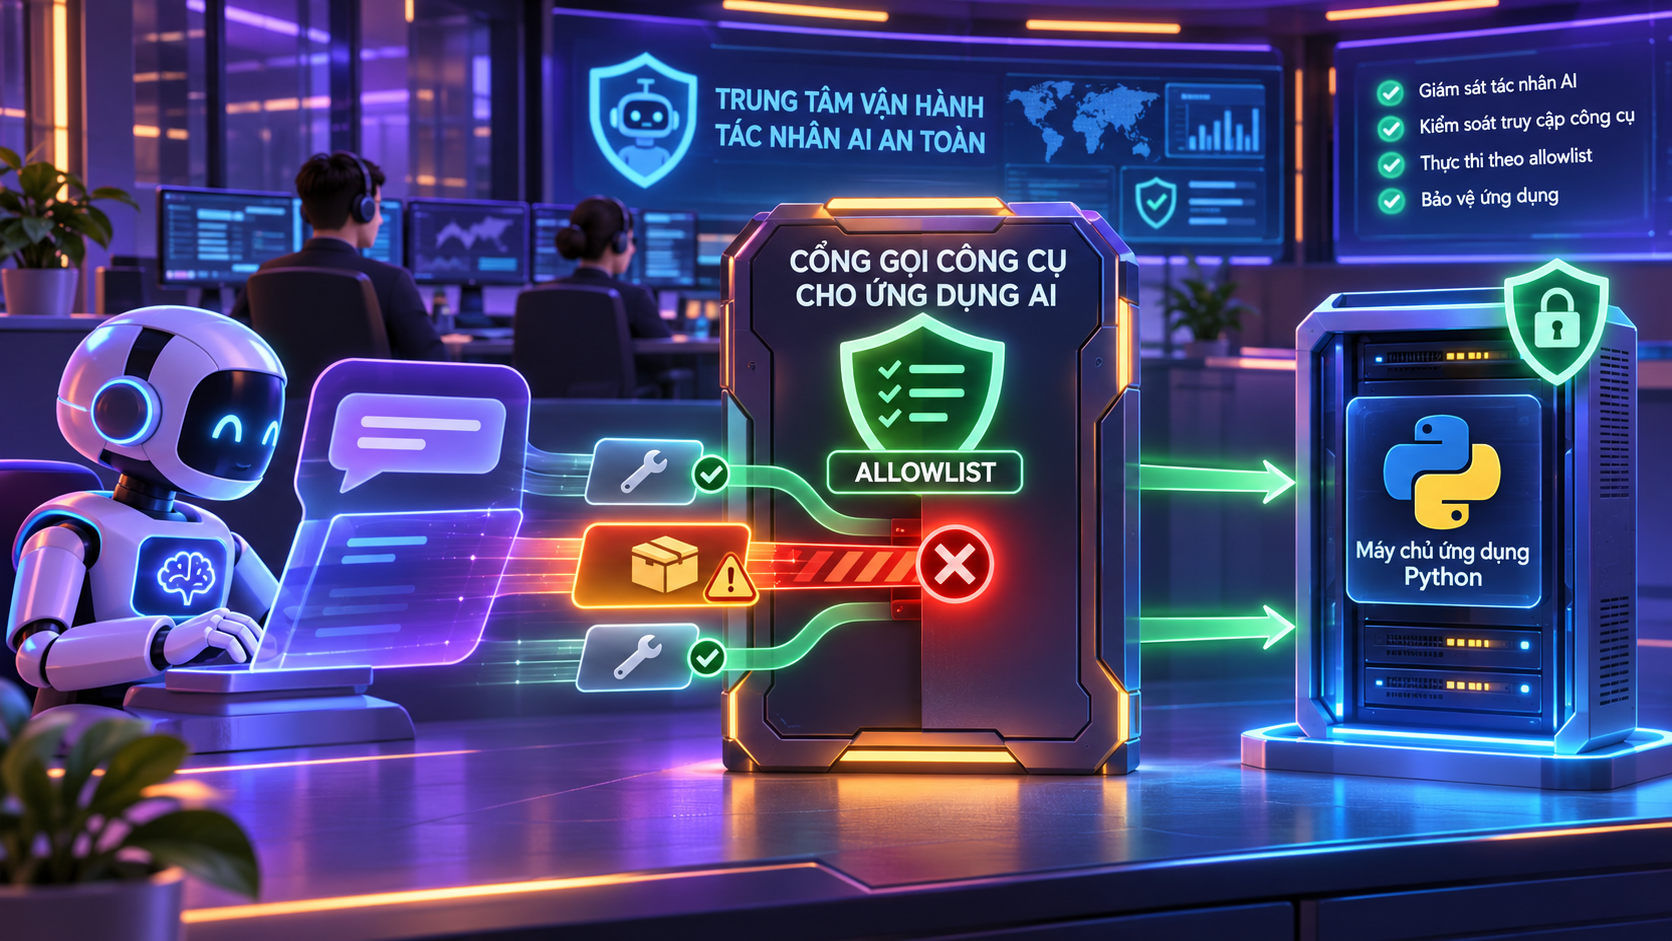
AI agent thường ánh xạ tên công cụ do mô hình trả về tới một hàm Python. Nếu ánh xạ này tin vào đường dẫn import nằm trong prompt, người có thể sửa prompt registry có thể khiến tiến trình gọi hàm ngoài danh sách dự kiến. GitHub Advisory Database ghi nhận CVE-2026-61536 ngày 05/11/2026 cho thư viện Banks.
Đây là lỗi mới hay bản ghi mới?
Advisory của dự án Banks hiển thị lịch sử công bố từ ngày 26/06/2026, trong khi GitHub Advisory Database đưa bản ghi CVE ra ngày 05/11. Vì vậy, cần gọi đây là advisory cũ vừa được cơ sở dữ liệu cập nhật/định danh rộng hơn, không phải lỗi chỉ mới tồn tại trong 24 giờ.
Điều kiện khai thác
Banks đến 2.4.2 đọc đối tượng Tool JSON từ phần thân đã render của khối {% completion %}. Trường import_path sau đó được truyền vào importlib.import_module() và getattr() mà không có danh sách cho phép. Khi mô hình phát sinh tool call có tên khớp, hàm được chọn sẽ chạy với đối số do tool call cung cấp.
Chuỗi rủi ro cần hai điều kiện: ứng dụng tải prompt từ nguồn người tấn công có thể ảnh hưởng, như Redis dùng chung, thư mục chia sẻ hoặc chuỗi lấy qua mạng; và ứng dụng chạy khối completion với mô hình có thể gọi công cụ. Mã chạy với quyền của tiến trình Banks, thường là máy chủ inference hoặc agent.
Mức độ và bản vá
Advisory chấm High, CVSS 7,5. Phiên bản ảnh hưởng là 2.4.2 trở xuống; bản sửa được ghi nhận là 2.4.3. Bản vá 2.4.2 cho một CVE trước chỉ chuyển Jinja sang sandbox và không sửa đường import Python này, nên không được xem là đủ.
Nguồn không xác nhận khai thác thực tế. Việc có mã chứng minh trong advisory cho thấy lỗi có thể tái hiện, nhưng không chứng minh hệ thống của doanh nghiệp đã bị tấn công.
Checklist cho đội AI agent
- Kiểm kê
banksbằng lockfile, SBOM và môi trường Python đang chạy; nâng lên 2.4.3 hoặc mới hơn. - Tìm mọi nơi dùng RedisPromptRegistry, file registry, prompt lấy từ URL hoặc kho dùng chung.
- Chỉ phân giải tool từ danh sách hàm đăng ký khi ứng dụng khởi động; không import module theo chuỗi từ nội dung prompt.
- Tách quyền ghi prompt khỏi quyền triển khai; bắt buộc review và lịch sử thay đổi.
- Chạy tiến trình agent bằng user không đặc quyền, hệ thống tệp chỉ đọc và mạng đầu ra tối thiểu.
- Luân chuyển khóa nếu log cho thấy prompt lạ, tool lạ hoặc lệnh bất thường đã được thực thi.
Tại sao sandbox prompt chưa đủ?
Sandbox Jinja giới hạn thuộc tính và biểu thức trong template, nhưng lỗi này xảy ra sau bước render: JSON hợp lệ được đọc rồi Python tự import callable. Bảo vệ đúng phải đặt ở ranh giới tool registry, nơi tên công cụ được ánh xạ tới hàm đã đăng ký sẵn.
Đội phát triển cũng nên tách dữ liệu người dùng khỏi phần định nghĩa công cụ. Mô hình chỉ được chọn trong danh sách tool được cấp cho từng yêu cầu; mọi tool có tác động phải kiểm tra quyền và xác nhận ở phía máy chủ, không dựa vào prompt.
Banks 2.4.2 đã dùng SandboxedEnvironment thì còn rủi ro không?
Có. Advisory nêu lỗi nằm ở importlib/getattr sau khi template được render, nên sandbox Jinja không chặn đường này.
Ai có thể khai thác lỗi?
Cần ảnh hưởng được nguồn prompt hoặc Tool JSON và khiến ứng dụng chạy completion với tool call tương ứng.
Nâng 2.4.3 có đủ không?
Đây là bản được ghi nhận đã sửa, nhưng vẫn cần thu hẹp quyền tiến trình, bảo vệ registry và dùng danh sách tool cho phép.
Bước tiếp theo
Đội phát triển AI có thể gửi lockfile đã ẩn thông tin riêng, cách lưu prompt, danh sách tool và quyền của container qua trang liên hệ. Những dữ liệu này giúp xác định đường ảnh hưởng và kiểm soát cần ưu tiên.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 GPU / AI
NVIDIA OpenShell: kiến trúc bảo vệ AI Agent có gì đáng chú ý?
NVIDIA giới thiệu kiến trúc tham chiếu OpenShell ngày 21/10/2026. Bài viết giải thích cách cô lập AI Agent, quản lý khóa truy cập và thử nghiệm trước khi triển khai.
 GPU / AI
NeMo Compass biến lỗi AI agent thành bài kiểm thử như thế nào?
NVIDIA giới thiệu quy trình dùng trace để tìm lỗi lặp lại, tạo bài kiểm thử và sửa lớp điều khiển AI agent. Đây là cách áp dụng có kiểm soát cho đội phát triển.
 Bảo mật
CVE-2026-120338 trong Prefab UI: sandbox AI có thể chạm tới máy chủ
CVE-2026-120338 cho thấy sandbox Generative UI của Prefab UI 0.14.0–0.20.2 có thể để mã Python chạm tới Deno và hệ điều hành máy chủ. Bản sửa là 0.21.0.