Cloudflare bổ sung kiểm soát personal AI agent trên website
Cloudflare bổ sung nhóm Personal Assistants trong phân tích bot và chính sách truy cập theo agent. Tính năng giúp chủ website quan sát trước khi chặn.
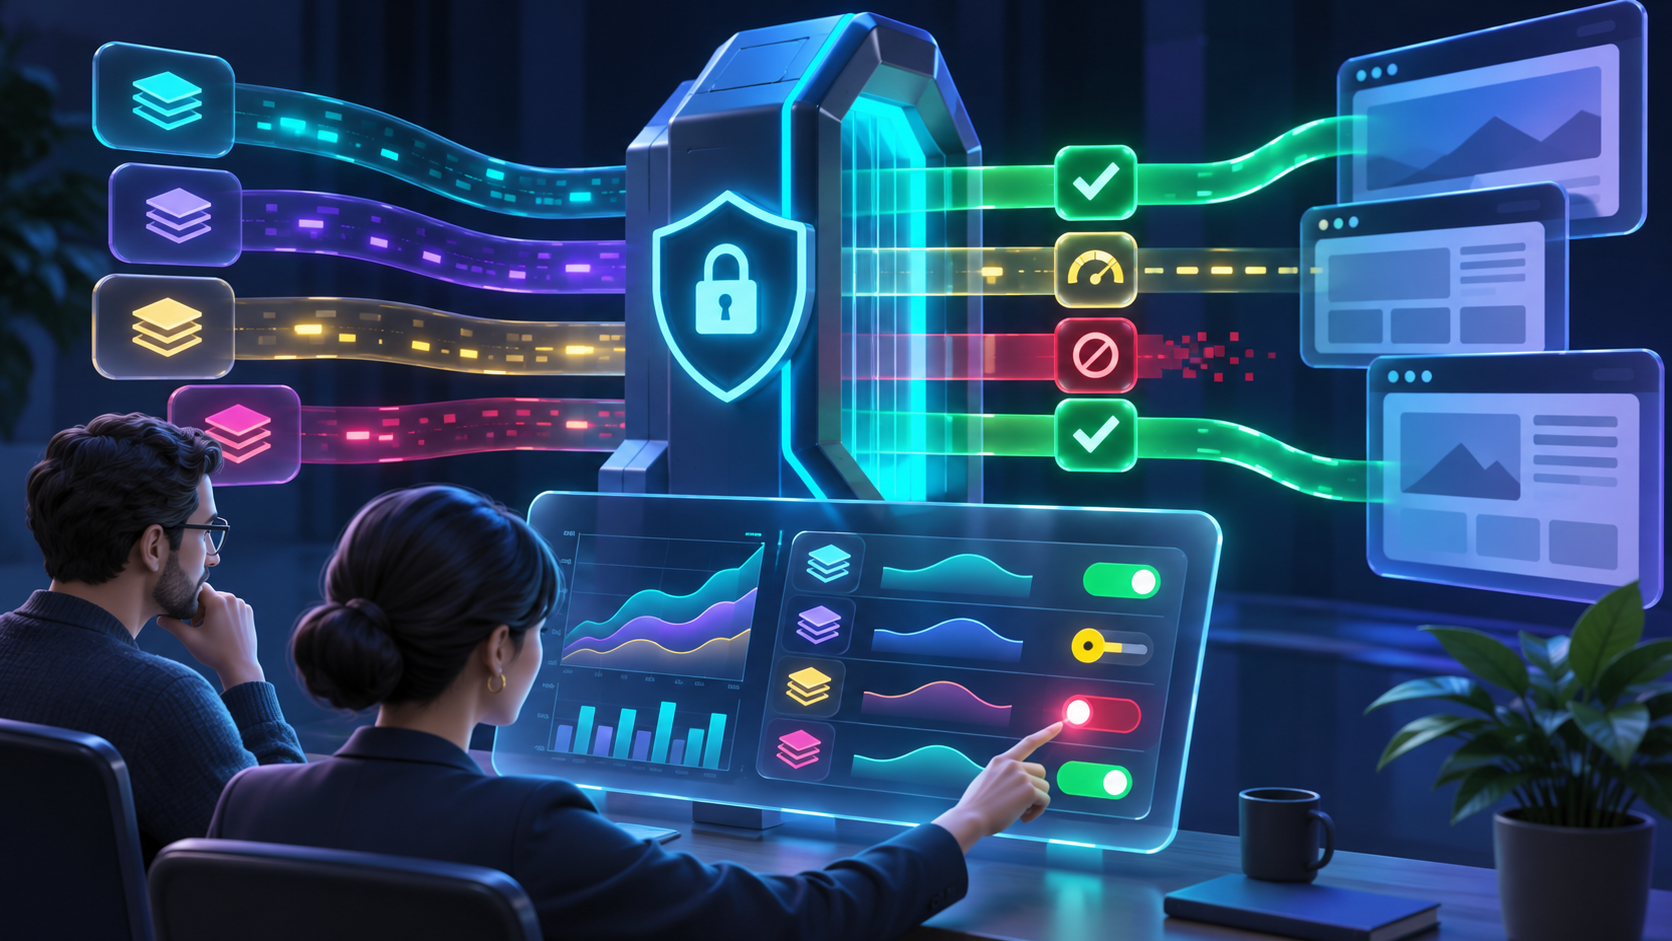
Khi người dùng giao cho AI agent tìm giá, tổng hợp tài liệu hoặc thao tác trên website, lưu lượng đó không còn giống bot thu thập dữ liệu truyền thống. Ngày 04/11/2026, Cloudflare công bố thêm khả năng quan sát và đặt chính sách cho nhóm personal agents, tức tác nhân hoạt động thay mặt một người dùng.
Điều gì đã thay đổi?
Theo Cloudflare Blog, Security Analytics trong Bot Analysis có thêm danh mục Personal Assistants. Chủ website có thể xem lưu lượng theo từng agent, đường dẫn truy cập, mã trạng thái và đặc điểm mạng. Mục tiêu đầu tiên là biết agent nào đang truy cập phần nào của website trước khi quyết định cho phép hoặc chặn.
Cloudflare cũng giới thiệu Account Abuse Protection ở giai đoạn early access. Tính năng này hướng tới việc liên kết hoạt động agent với người dùng, nhưng khả năng nhận diện danh tính và trách nhiệm giải trình vẫn còn trong lộ trình phát triển. Early access nghĩa là phạm vi, giao diện và hành vi có thể thay đổi; không nên xem như lớp kiểm soát đã hoàn thiện.
Ba mức chính sách theo agent
- Allow: cho phép agent được hỗ trợ truy cập.
- Block on pages with ads: chặn agent trên các trang có quảng cáo, nhằm bảo vệ mô hình doanh thu phụ thuộc lượt xem.
- Block: chặn agent trên toàn bộ phạm vi áp dụng của chính sách.
Cloudflare đổi tên khu vực cài đặt thành AI Crawler and Agent access policies. Chính sách dành cho bot tìm kiếm và bot dùng dữ liệu huấn luyện không đổi. Vì vậy, đội vận hành cần phân biệt personal agent hoạt động theo yêu cầu người dùng với crawler thu thập nội dung ở quy mô lớn.
Tác động thực tế với website và SaaS
Một website tài liệu có thể muốn cho agent đọc nội dung công khai để người dùng tìm thông tin nhanh hơn. Ngược lại, cổng quản trị, trang tạo giao dịch hoặc khu vực có quảng cáo cần chính sách chặt hơn. Chặn đồng loạt có thể làm giảm khả năng người dùng tiếp cận dịch vụ qua trợ lý AI; cho phép đồng loạt có thể tăng tải, bỏ qua luồng giao diện hoặc tạo hành động ngoài mong đợi.
Các chính sách ở lớp mạng không thay thế xác thực ứng dụng. Với API thay đổi dữ liệu, hệ thống vẫn cần khóa truy cập phạm vi hẹp, giới hạn tốc độ, kiểm tra quyền theo người dùng và xác nhận cho hành động có hậu quả. Dấu hiệu agent chỉ là một tín hiệu trong quyết định, không nên là bằng chứng duy nhất về danh tính.
Checklist triển khai có kiểm soát
- Quan sát lưu lượng Personal Assistants ít nhất một chu kỳ kinh doanh trước khi chặn; xác định đường dẫn, mã trạng thái và mức tải.
- Phân loại URL: nội dung công khai, trang có quảng cáo, API đọc, API ghi và khu vực đăng nhập.
- Áp chính sách hẹp cho từng nhóm agent được hỗ trợ; tránh quy tắc rộng làm ảnh hưởng bot tìm kiếm hoặc khách hàng hợp lệ.
- Kiểm tra log ứng dụng cùng log Cloudflare để biết agent chỉ đọc nội dung hay đã kích hoạt hành động.
- Thiết lập giới hạn tốc độ, chống lạm dụng tài khoản và bước xác nhận ở tầng ứng dụng.
- Đánh giá lại sau khi Cloudflare thay đổi danh sách agent hỗ trợ hoặc tính năng early access.
Đừng nhầm kiểm soát bot với bảo mật tài khoản
Nếu agent dùng phiên đăng nhập bị đánh cắp, chính sách phân loại lưu lượng không tự ngăn được hành động hợp lệ về mặt giao thức. Đội bảo mật vẫn cần xác thực đa yếu tố, quản lý phiên, cảnh báo bất thường và thu hồi khóa truy cập. Với hạ tầng VPS, cần giới hạn đường quản trị và không để panel nhạy cảm lộ trực tiếp ra Internet.
Personal AI agent có giống bot huấn luyện AI không?
Không nhất thiết. Personal agent hành động theo yêu cầu của người dùng; crawler huấn luyện thường thu thập nội dung ở quy mô lớn. Cloudflare tách các nhóm chính sách này.
Chặn agent tại Cloudflare có bảo vệ được API ghi dữ liệu không?
Chưa đủ. API vẫn cần xác thực, phân quyền, giới hạn tốc độ và bước xác nhận ở tầng ứng dụng.
Account Abuse Protection đã sẵn sàng cho mọi hệ thống chưa?
Cloudflare công bố tính năng ở giai đoạn early access. Doanh nghiệp nên thử nghiệm hẹp và theo dõi thay đổi trước khi phụ thuộc.
Bước tiếp theo
Chủ website hoặc đội SaaS có thể gửi sơ đồ các nhóm URL, loại tài khoản, lưu lượng bot hiện tại và hành động cần bảo vệ qua trang liên hệ. Thông tin này giúp khoanh vùng quy tắc mạng và các kiểm soát phải giữ ở tầng ứng dụng.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 GPU / AI
Cloudflare giảm 68% chi phí AI code review: 6 bài học triển khai
Cloudflare cho biết chi phí trung bình của hệ thống AI code reviewer giảm từ 2,43 USD xuống 0,77 USD sau tối ưu. Giá trị lớn nhất với đội AI là phương pháp đo, phân tầng và cắt token, không phải con số áp dụng cho mọi hệ thống.
 GPU / AI
NVIDIA OpenShell: kiến trúc bảo vệ AI Agent có gì đáng chú ý?
NVIDIA giới thiệu kiến trúc tham chiếu OpenShell ngày 21/10/2026. Bài viết giải thích cách cô lập AI Agent, quản lý khóa truy cập và thử nghiệm trước khi triển khai.
 GPU / AI
Microsoft Copilot harness lên Foundry: xây AI agent đa mô hình
Copilot harness của Microsoft và GitHub đã có trên Foundry ở public preview. Đội phát triển cần đo chất lượng, chi phí, sandbox và khả năng chuyển mô hình.