Debian 12 vá ImageMagick: kiểm tra máy chủ xử lý ảnh tải lên
Debian 12 LTS đã cập nhật ImageMagick lên deb12u14. Máy chủ xử lý ảnh người dùng tải lên cần kiểm kê policy, worker, container và định dạng được phép.
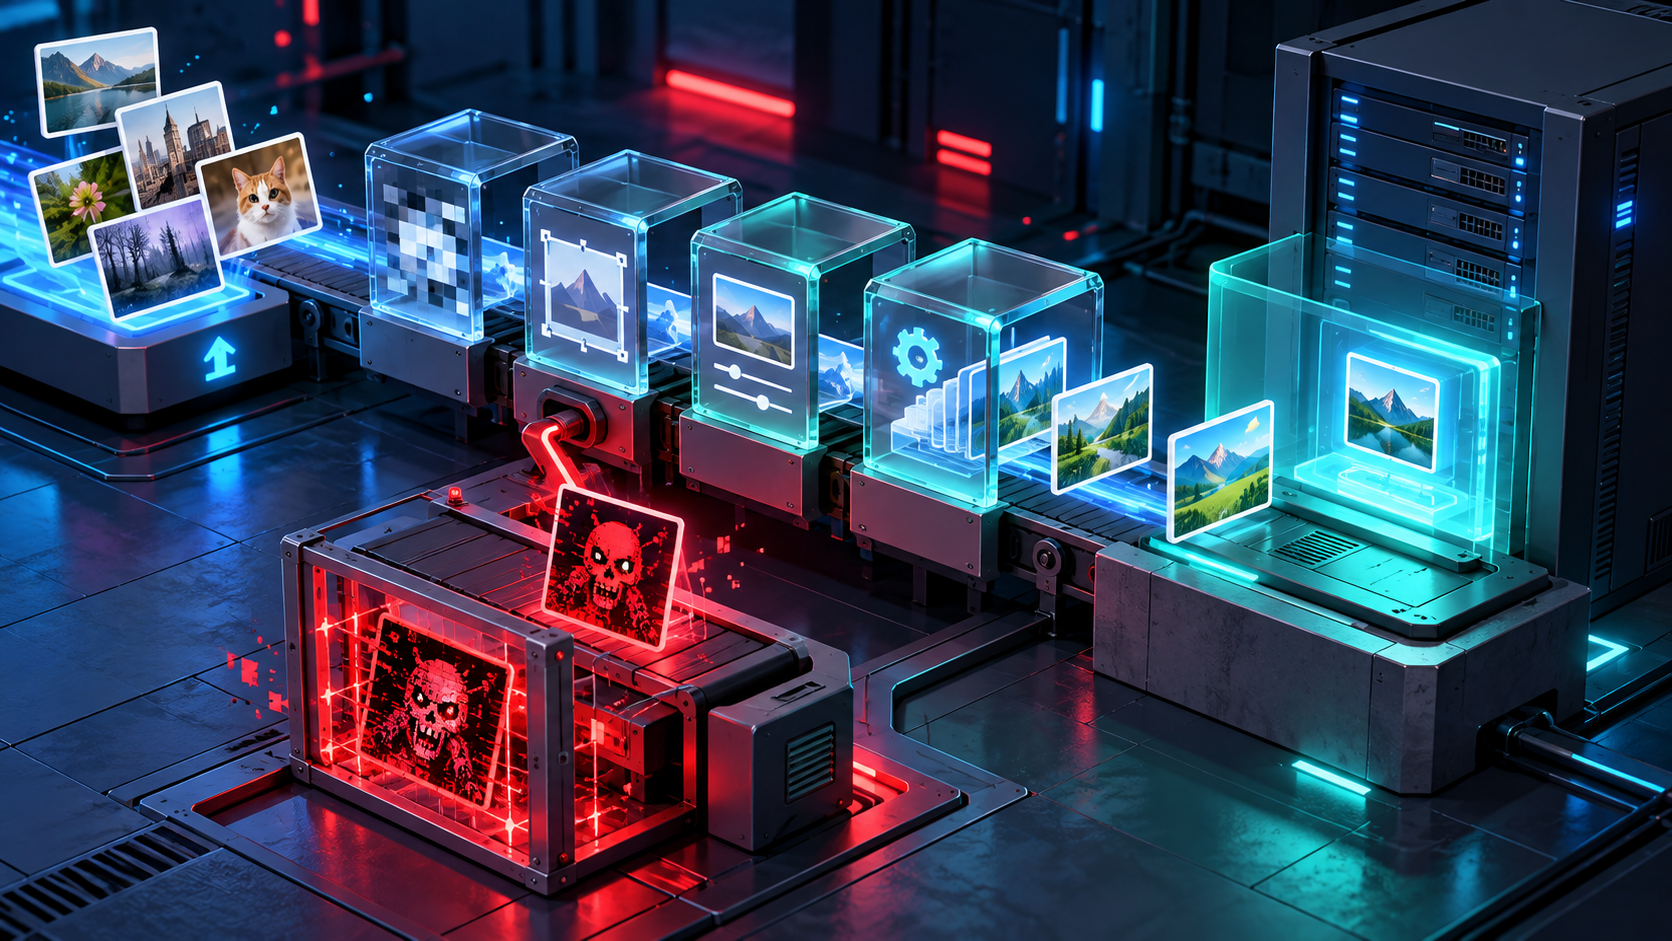
Website cho người dùng tải avatar, hệ thống tạo thumbnail hoặc dịch vụ chuyển PDF sang ảnh thường gọi ImageMagick ở phía sau. Một tệp có phần mở rộng quen thuộc chưa chắc an toàn: nội dung bên trong có thể kích hoạt lỗi ở bộ giải mã, gây dừng worker, đọc dữ liệu ngoài ý muốn hoặc thực thi mã với quyền của tiến trình.
Debian công bố DLA-4858-1 ngày 26/10/2026 cho Debian 12 Bookworm LTS. Bản cập nhật xử lý nhiều lỗ hổng ImageMagick, với tác động tổng quát gồm từ chối dịch vụ, lộ thông tin và khả năng thực thi mã khi xử lý hình ảnh được tạo đặc biệt. Phiên bản đã sửa là 8:6.9.11.60+dfsg-1.6+deb12u14.
Phạm vi của bản cập nhật
Thông báo liệt kê 30 CVE, gồm các nhóm mã từ CVE-2026-25971 đến CVE-2026-109261. Không phải mọi CVE đều có cùng điều kiện hay mức nghiêm trọng. Quản trị viên không nên lấy tác động cao nhất rồi khẳng định mọi máy đều có thể bị chiếm quyền; cần đánh giá định dạng đầu vào, delegate đang bật, policy và quyền tiến trình.
DLA cũng sửa một lỗi hồi quy khiến chuyển SVG có PNG nhúng dạng data URI sang PNG bị thất bại. Đây là thay đổi tính tương thích cần thử lại với pipeline chuyển đổi hiện có, không phải lý do trì hoãn bản vá trên máy xử lý dữ liệu không tin cậy.
Những máy chủ nào có mức ưu tiên cao?
- Website hoặc API nhận ảnh, SVG, PDF hay tài liệu từ Internet.
- Worker tạo thumbnail, đổi định dạng, tối ưu ảnh hoặc trích khung hình.
- Hệ thống CMS, thương mại điện tử và quản lý tài liệu gọi
convert,magickhoặc thư viện liên quan. - Container dùng Debian 12 nhưng base image chưa được dựng lại sau ngày 26/10.
- Tiến trình ImageMagick chạy quyền cao, có quyền ghi rộng hoặc truy cập vùng dữ liệu của khách hàng khác.
| Lớp kiểm soát | Việc cần xác minh |
|---|---|
| Gói hệ điều hành | Đạt phiên bản deb12u14 hoặc mới hơn |
| Định dạng đầu vào | Chỉ cho phép loại thật sự cần dùng; kiểm tra nội dung thay vì chỉ phần mở rộng |
| ImageMagick policy | Chặn coder/delegate không cần thiết và giới hạn tài nguyên |
| Quyền tiến trình | Không chạy root; tách thư mục tạm và dữ liệu khách hàng |
| Container | Dựng lại image và thay pod/worker cũ |
Checklist cập nhật và kiểm thử
- Xác định máy, container và tác vụ định kỳ đang dùng ImageMagick bằng danh sách gói, tiến trình và mã ứng dụng.
- Kiểm tra phiên bản với
dpkg-query -W imagemagick imagemagick-6-common; đối chiếu đúng Debian 12 LTS. - Sao lưu cấu hình policy, danh sách delegate và workflow chuyển đổi trước khi cập nhật.
- Cập nhật từ kho Debian LTS chính thức lên
8:6.9.11.60+dfsg-1.6+deb12u14hoặc mới hơn. - Khởi động lại worker hoặc dịch vụ giữ thư viện cũ; dựng lại container từ base image đã vá.
- Thử các định dạng nghiệp vụ thật, đặc biệt SVG có PNG data URI vì advisory đề cập lỗi hồi quy liên quan.
- Giới hạn CPU, bộ nhớ, số pixel, thời gian xử lý và kích thước tệp; tách worker khỏi mạng và bí mật không cần thiết.
- Rà nhật ký crash, lỗi delegate, file tạm bất thường và tiến trình con được sinh ra trong khoảng trước khi vá.
Giảm rủi ro ngoài bản vá
Bản vá là bước bắt buộc nhưng không thay thế cô lập. Worker xử lý ảnh nên chạy bằng người dùng riêng, trong container hoặc sandbox, với thư mục chỉ chứa tệp của một tác vụ. Không cấp khóa truy cập đám mây, SSH hoặc cơ sở dữ liệu nếu job chuyển ảnh không cần chúng.
Kiểm tra MIME chỉ là lớp đầu. Hệ thống cần giới hạn chiều rộng, chiều cao, số khung hình và tổng tài nguyên giải mã để tránh “image bomb”, tức tệp nhỏ nhưng nở ra rất lớn. Hàng đợi nên có timeout, số lần thử lại và vùng cách ly tệp lỗi để một tệp không làm kẹt toàn bộ worker.
Mọi lỗi trong DLA-4858-1 đều cho phép chạy mã phải không?
Không. Debian mô tả tập hợp tác động từ từ chối dịch vụ, lộ thông tin đến khả năng thực thi mã. Điều kiện phụ thuộc CVE, định dạng và cấu hình cụ thể.
Vá máy chủ có tự sửa container không?
Không. Container giữ lớp thư viện riêng. Cần dựng lại image từ base image đã cập nhật và thay phiên bản đang chạy.
Có thể chỉ chặn SVG thay vì cập nhật không?
Không nên coi đó là giải pháp đầy đủ vì advisory bao gồm nhiều CVE và định dạng. Hãy cập nhật, sau đó tiếp tục thu hẹp định dạng và delegate theo nhu cầu.
Nguồn tham khảo
Nếu hệ thống của bạn xử lý ảnh trên Debian 12, hãy gửi phiên bản gói, loại tệp nhận vào, cách chạy worker/container và giới hạn tài nguyên hiện có tới hotro@thuemaychu.vn. Mục tiêu là lập kế hoạch vá và kiểm thử an toàn; không gửi ảnh khách hàng hoặc khóa truy cập.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
VPS nghi bị xâm nhập: cô lập và phục hồi an toàn
VPS có dấu hiệu bị xâm nhập cần được xử lý như sự cố, không chỉ gỡ một process lạ rồi đổi mật khẩu. Mục tiêu là hạn chế tác động, giữ thông tin điều tra và khôi phục từ môi trường tin cậy mà không đưa lại quyền truy cập của kẻ tấn công.
 Bảo mật
Debian vá 5 lỗ hổng NGINX: quản trị VPS cần làm gì?
DSA-6575-1 xử lý 5 lỗ hổng NGINX trên Debian 13. Bài viết giúp quản trị VPS xác định cấu hình có rủi ro, nâng cấp an toàn và kiểm tra sau vá.
 Bảo mật
CVE-2026-85091 trong zlib Ubuntu: khi nào máy chủ gặp rủi ro?
USN-8954-1 công bố ngày 22/10/2026 cho Ubuntu 24.04–26.10. Lỗi nằm ở một số thao tác ghi không chặn của thư viện zlib.