Ubuntu vá CVE-2026-93453 trên SOGo: bảo vệ luồng đặt lại mật khẩu
Quản trị SOGo trên Ubuntu 26.04 cần cập nhật gói ESM, khởi động lại dịch vụ và kiểm tra proxy tạo liên kết đặt lại mật khẩu.
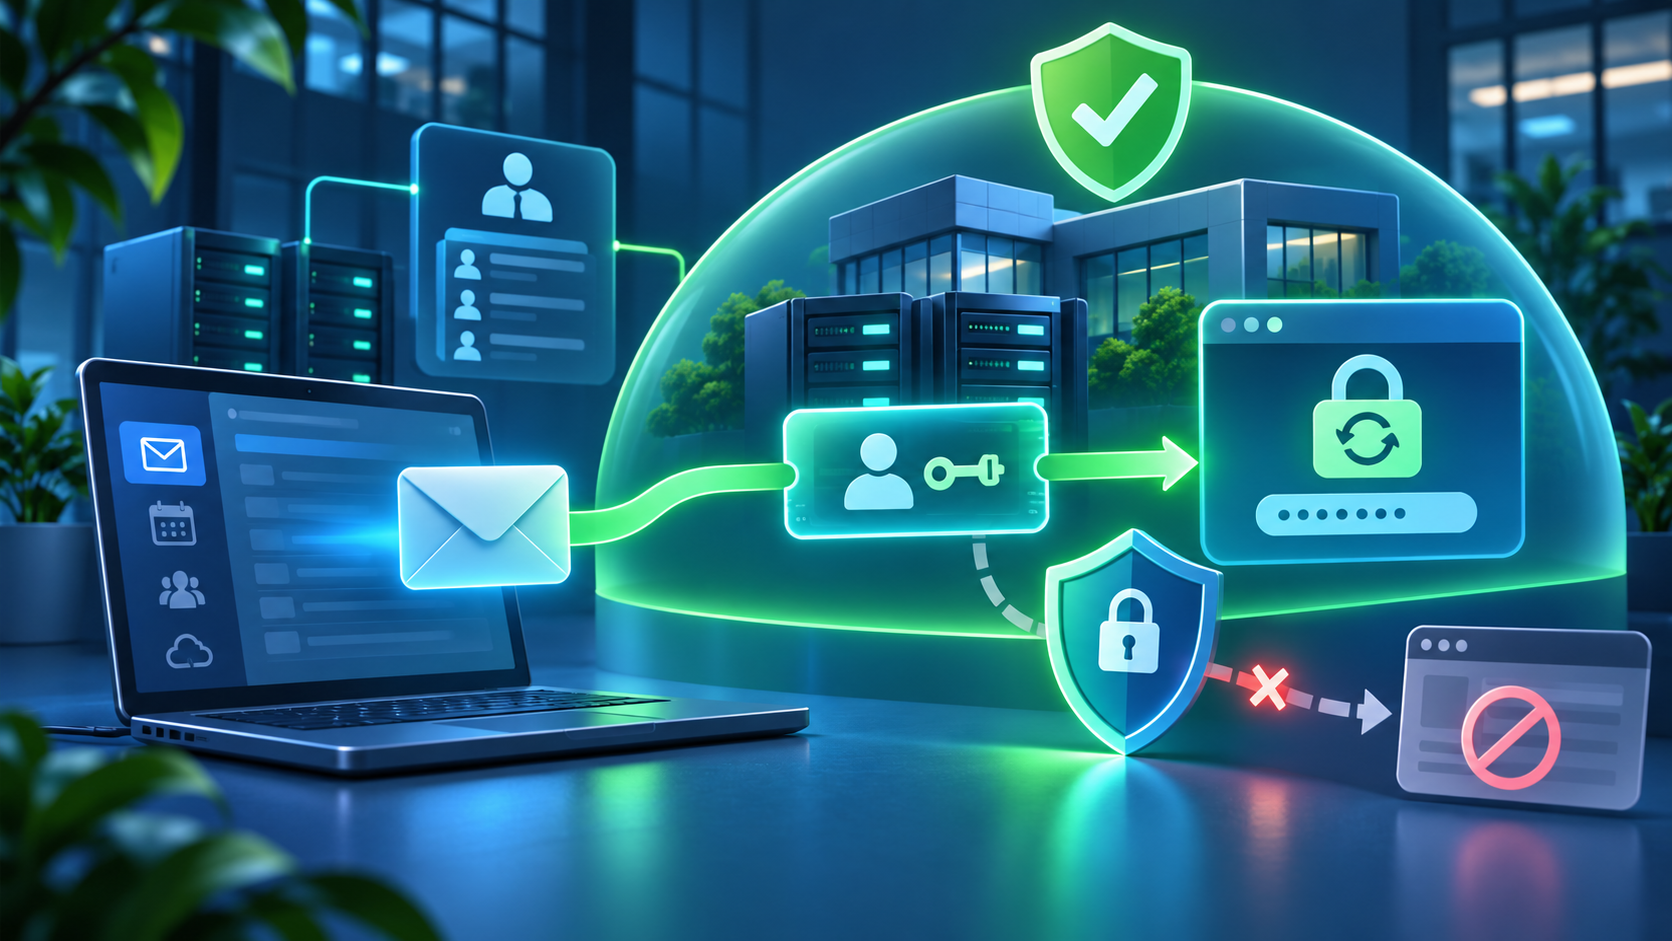
Liên kết đặt lại mật khẩu phải trỏ về đúng miền của tổ chức. Nếu ứng dụng lấy miền từ header do trình duyệt gửi, kẻ tấn công có thể khiến token khôi phục bị gửi sang miền khác. Ubuntu phát hành USN-8993-1 ngày 03/11/2026 để sửa CVE-2026-93453 trên SOGo. Bài này dành cho quản trị mail/groupware tự lưu trữ trên Ubuntu 26.04 LTS.
CVE-2026-93453 xảy ra khi nào
Theo Ubuntu USN-8993-1, SOGo dùng header Origin do phía khách gửi khi tạo liên kết đặt lại mật khẩu. Kẻ tấn công từ xa có thể lợi dụng để nhận token và chiếm tài khoản. Origin cho biết trang khởi tạo yêu cầu; ứng dụng không nên tin giá trị này để chọn miền đích nếu chưa kiểm tra.
Phạm vi Ubuntu là 26.04 LTS. Bản sửa Canonical nêu là sogo 5.12.4-1.2ubuntu0.1~esm2, cung cấp qua Ubuntu Pro ESM Apps. Sau cập nhật tiêu chuẩn, quản trị viên phải khởi động lại SOGo.
Mức nghiêm trọng và khai thác thực tế
Nguồn upstream mô tả lỗi trong SOGo trước 5.12.11 và mức High, nhưng khi quản trị Ubuntu phải ưu tiên phạm vi gói của Canonical. USN không nêu bằng chứng khai thác thực tế và không phải thông báo CISA KEV. Do nguy cơ chiếm tài khoản không cần quyền trước, máy chủ mở tự đặt lại mật khẩu trên Internet nên được ưu tiên.
Checklist vá và xác minh
- Xác nhận máy chủ dùng Ubuntu 26.04, có SOGo và bật đặt lại mật khẩu.
- Kiểm tra trạng thái Ubuntu Pro/ESM Apps; không giả định kho Main có cùng bản sửa.
- Sao lưu cấu hình SOGo, reverse proxy và cơ sở dữ liệu theo quy trình hiện có.
- Cập nhật lên
5.12.4-1.2ubuntu0.1~esm2hoặc mới hơn rồi khởi động lại SOGo. - Tạo yêu cầu đặt lại cho tài khoản thử; xác nhận liên kết luôn dùng miền hợp lệ qua reverse proxy.
- Thu hồi token còn hiệu lực nếu có thể; rà thay đổi tài khoản bất thường trong thời gian phơi nhiễm.
Proxy phía trước cần kiểm tra gì
Reverse proxy thường thêm Host, X-Forwarded-Host và Origin. Bản vá ứng dụng là bước chính; ép header ở proxy chỉ là lớp bổ sung. Hãy dùng danh sách miền cho phép, không chuyển tiếp tùy ý header từ Internet và kiểm thử cả URL công khai lẫn nội bộ. Tránh sửa đại trà nếu SSO hoặc ứng dụng khác còn phụ thuộc.
Nếu chưa có Ubuntu Pro
Canonical ghi bản sửa hiện có qua ESM Apps và bản cộng đồng có thể xuất hiện sau. Nếu chưa nhận được gói, tạm hạn chế hoặc tắt tự đặt lại mật khẩu, dùng hỗ trợ có xác minh danh tính, thu hẹp truy cập và theo dõi tài khoản. Đây chỉ là giảm thiểu; cần lên lịch chuyển sang gói vá.
Tác động với doanh nghiệp
SOGo gắn với email, lịch và danh bạ nên tài khoản bị chiếm có thể mở đường cho lừa đảo nội bộ. Tuy vậy, không phải mọi VPS Ubuntu đều cài SOGo. Cần kiểm kê phần mềm trước; nâng tài nguyên không khắc phục lỗi xử lý token.
Phiên bản Ubuntu nào nằm trong USN-8993-1?
Ubuntu 26.04 LTS; advisory nêu gói 5.12.4-1.2ubuntu0.1~esm2 qua ESM Apps.
Sau cập nhật có cần khởi động lại không?
Có. Canonical yêu cầu khởi động lại SOGo để áp dụng thay đổi.
Lỗi đã bị khai thác thực tế chưa?
USN không nêu bằng chứng khai thác thực tế; không nên gọi đây là KEV nếu CISA chưa xác nhận.
Nếu doanh nghiệp tự vận hành SOGo, hãy chuẩn bị phiên bản Ubuntu/SOGo, trạng thái ESM, miền công khai, reverse proxy và tình trạng bật đặt lại mật khẩu. Gửi qua kênh liên hệ để trao đổi checklist cập nhật và kiểm thử mà không làm gián đoạn người dùng.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
CVE-2026-111497 trong Brotli Ubuntu: kiểm tra và cập nhật
USN-8956-1 cập nhật Brotli cho Ubuntu 22.04–26.10. Quản trị viên cần kiểm tra cả thư viện hệ thống, Python và container xử lý dữ liệu nén.
 Bảo mật
Cập nhật bảo mật Ubuntu VPS: kiểm tra và bảo trì
Cập nhật bảo mật VPS cần được thực hiện đều đặn nhưng có kiểm soát tác động đến ứng dụng. Cài package thành công chưa chứng minh dịch vụ hoạt động đúng; một bản vá có thể cần restart process hoặc reboot để có hiệu lực đầy đủ.
 Cloud VPS
Thiết lập VPS Ubuntu: checklist trước production
VPS Ubuntu mới cần được kiểm tra và cấu hình trước khi nhận dữ liệu thật. Mục tiêu là có nền tảng quản trị được, phạm vi dịch vụ rõ và khả năng phục hồi; không chỉ cài ứng dụng rồi mở mọi cổng cho tiện.