Laravel TokenGuard CVE-2026-114509: kiểm tra API và nâng cấp
Laravel đã vá lỗi TokenGuard có thể xác thực nhầm người dùng khi API nhận giá trị token không phải chuỗi trong một số cấu hình MySQL/MariaDB.
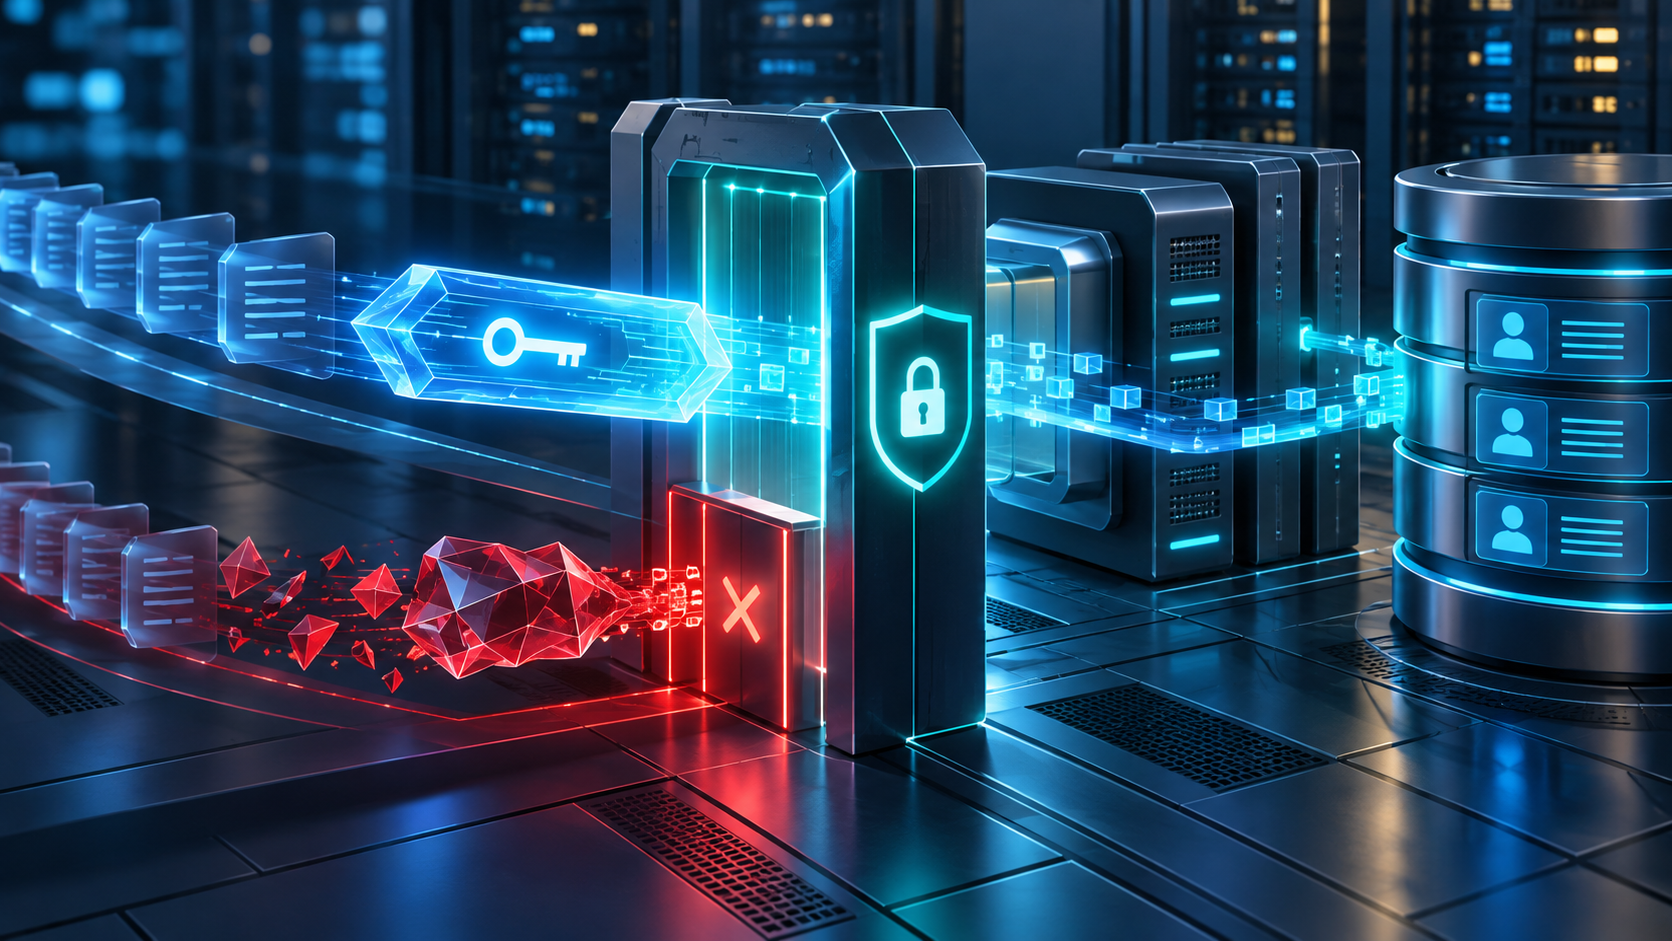
Một API Laravel có thể trả về dữ liệu đúng trong mọi bài kiểm thử thông thường nhưng vẫn xác thực nhầm nếu giá trị token đến dưới kiểu dữ liệu bất ngờ. CVE-2026-114509 nhắm đúng khoảng trống đó trong TokenGuard. Bài viết dành cho đội phát triển và vận hành ứng dụng Laravel đang dùng token API kiểu cũ với MySQL hoặc MariaDB, không áp dụng mặc định cho mọi website Laravel.
Cảnh báo mới nói gì?
Nhóm Laravel công bố GHSA-f9x3-7vq9-cph6 ngày 19/10/2026; NVD đăng hồ sơ ngày 21/10 và GitHub Advisory Database đưa vào cơ sở dữ liệu ngày 23/10, cập nhật cùng ngày. Theo cảnh báo chính thức trên GitHub, TokenGuard có thể xử lý sai một thông tin xác thực không phải chuỗi. Trong một số cấu hình MySQL/MariaDB, truy vấn phía dưới có thể khớp một người dùng ngoài dự kiến thay vì từ chối.
Kẻ tấn công không cần đăng nhập trước. Nếu API dùng guard bị ảnh hưởng, kết quả xấu nhất là xác thực như một tài khoản đang tồn tại mà không biết token hợp lệ, từ đó truy cập tuyến được bảo vệ. GitHub chấm 9,2/10 theo CVSS 4.0 và ghi rõ cần có điều kiện triển khai phù hợp. Vì vậy, mức nghiêm trọng cao không có nghĩa mọi dự án Laravel đều có thể bị tấn công theo cùng một cách.
Phiên bản bị ảnh hưởng và bản sửa
| Dòng Laravel | Bị ảnh hưởng | Bản sửa |
|---|---|---|
| 12.x và cũ hơn | Dưới 12.68.0 | 12.68.0 |
| 13.x | Từ 13.0.0 đến dưới 13.29.0 | 13.29.0 |
Các bản sửa được phát hành cùng thẻ Laravel 12.68.0 và Laravel 13.29.0. Nếu dự án khóa phiên bản framework hoặc có gói phụ thuộc chưa tương thích, cần giải quyết trong nhánh bảo trì thay vì ép cập nhật trực tiếp trên hệ thống đang phục vụ khách hàng.
Cách xác định ứng dụng có nằm trong phạm vi
- Kiểm tra
composer.lockhoặccomposer show laravel/frameworktrên đúng bản dựng đang triển khai, không dựa vàocomposer.jsonmột mình. - Đọc
config/auth.phpvà mã tùy biến để xác nhận ứng dụng có dùng TokenGuard tiêu chuẩn cho API hay không. - Xác định cơ sở dữ liệu của môi trường đang phục vụ khách hàng. Cảnh báo nêu điều kiện liên quan MySQL/MariaDB; không tự suy rộng sang mọi hệ quản trị dữ liệu.
- Liệt kê tuyến đi qua guard này và quyền của tài khoản có thể bị khớp nhầm. Tuyến quản trị, xuất dữ liệu và thay đổi thông tin thanh toán cần ưu tiên.
- Kiểm tra gateway hoặc middleware có ép token thành chuỗi hay không, nhưng không coi kiểm tra đầu vào là thay thế cho bản vá.
Quy trình nâng bản và kiểm thử
- Tạo nhánh cập nhật, sao lưu tệp khóa và cơ sở dữ liệu phù hợp với quy trình phục hồi hiện có.
- Nâng
laravel/frameworklên bản sửa của đúng dòng; chạycomposer audit, bộ kiểm thử và kiểm tra xung đột gói. - Thử token hợp lệ, token sai, token thiếu, mảng hoặc đối tượng bất thường và giá trị lặp; mọi đầu vào không hợp lệ phải trả về 401 hoặc 403 theo thiết kế.
- Kiểm tra cả API trực tiếp và qua reverse proxy, vì proxy có thể thay đổi cách tham số được mã hóa.
- Triển khai theo đợt; theo dõi tỷ lệ lỗi xác thực, truy vấn bất thường, thay đổi tài khoản và sự cố hàng đợi.
- Sau vá, thu hồi token đáng ngờ nếu log cho thấy hành vi khác thường và rà các thao tác nhạy cảm trong khoảng thời gian có phơi nhiễm.
Biện pháp tạm thời hợp lý là giới hạn tuyến, ép kiểu và xác thực cấu trúc đầu vào trước khi tới guard, đồng thời đặt thêm kiểm tra quyền ở nghiệp vụ. Tuy nhiên, cảnh báo của hãng khuyến nghị nâng phiên bản. Tường lửa hoặc đổi cổng không sửa logic xác thực bên trong ứng dụng.
Ảnh hưởng đối với ứng dụng chạy trên VPS
Lỗi này không bắt nguồn từ thiếu CPU, RAM hay băng thông. Nâng gói VPS không giải quyết được. Giá trị của hạ tầng nằm ở khả năng tạo môi trường thử nghiệm giống hệ thống thật, giữ bản sao trước khi thay đổi và quan sát log sau triển khai. Nếu ứng dụng có dữ liệu nhạy cảm, nên tách cơ sở dữ liệu khỏi Internet, dùng tài khoản DB quyền tối thiểu và giới hạn tuyến quản trị theo nhiều lớp.
Nguồn tham khảo
- GitHub Advisory Database: GHSA-f9x3-7vq9-cph6, cập nhật 23/10/2026
- NVD: CVE-2026-114509
- Laravel Framework 13.29.0
Ứng dụng Laravel nào cũng bị CVE-2026-114509?
Không. Cảnh báo yêu cầu ứng dụng dùng TokenGuard theo cấu hình token API bị ảnh hưởng và có điều kiện cơ sở dữ liệu MySQL/MariaDB phù hợp. Cần kiểm tra cấu hình thực tế.
Có thể chỉ chặn mảng ở Nginx thay vì nâng Laravel không?
Lọc ở proxy có thể giảm rủi ro tạm thời nhưng dễ bỏ sót cách mã hóa khác và không sửa lỗi trong ứng dụng. Nâng lên bản đã vá vẫn là hành động chính.
Sau khi nâng bản có cần đổi toàn bộ token không?
Không có yêu cầu chung cho mọi hệ thống. Nếu log cho thấy truy cập bất thường hoặc chưa xác định được thời gian phơi nhiễm, đội ứng dụng nên đánh giá thu hồi token theo mức rủi ro và tác động người dùng.
Đội Laravel cần một môi trường thử bản vá có thể gửi phiên bản framework, PHP, MySQL/MariaDB, cách triển khai và tải dự kiến qua hotro@thuemaychu.vn. Các thông tin này giúp trao đổi cấu hình Cloud VPS phù hợp cho thử nghiệm và kế hoạch chuyển đổi; không cần nâng hạ tầng nếu vấn đề chỉ nằm ở phiên bản phần mềm.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
Debian vá 5 lỗ hổng NGINX: quản trị VPS cần làm gì?
DSA-6575-1 xử lý 5 lỗ hổng NGINX trên Debian 13. Bài viết giúp quản trị VPS xác định cấu hình có rủi ro, nâng cấp an toàn và kiểm tra sau vá.
 Bảo mật
VPS nghi bị xâm nhập: cô lập và phục hồi an toàn
VPS có dấu hiệu bị xâm nhập cần được xử lý như sự cố, không chỉ gỡ một process lạ rồi đổi mật khẩu. Mục tiêu là hạn chế tác động, giữ thông tin điều tra và khôi phục từ môi trường tin cậy mà không đưa lại quyền truy cập của kẻ tấn công.
 Cloud VPS
Docker trên VPS production: dữ liệu và vận hành
Docker giúp đóng gói ứng dụng, nhưng container chạy được chưa có nghĩa hệ thống sẵn sàng production. VPS vẫn cần dữ liệu bền vững, kiểm soát tài nguyên, bảo mật, monitoring và quy trình deploy/rollback.