CVE-2026-116472 trong ingress-nginx: chặn mirror-target gây gián đoạn
Kubernetes công bố CVE-2026-116472 mức thấp: người có quyền tạo Ingress có thể dùng mirror-target làm gián đoạn data plane. Dự án không phát hành bản vá.
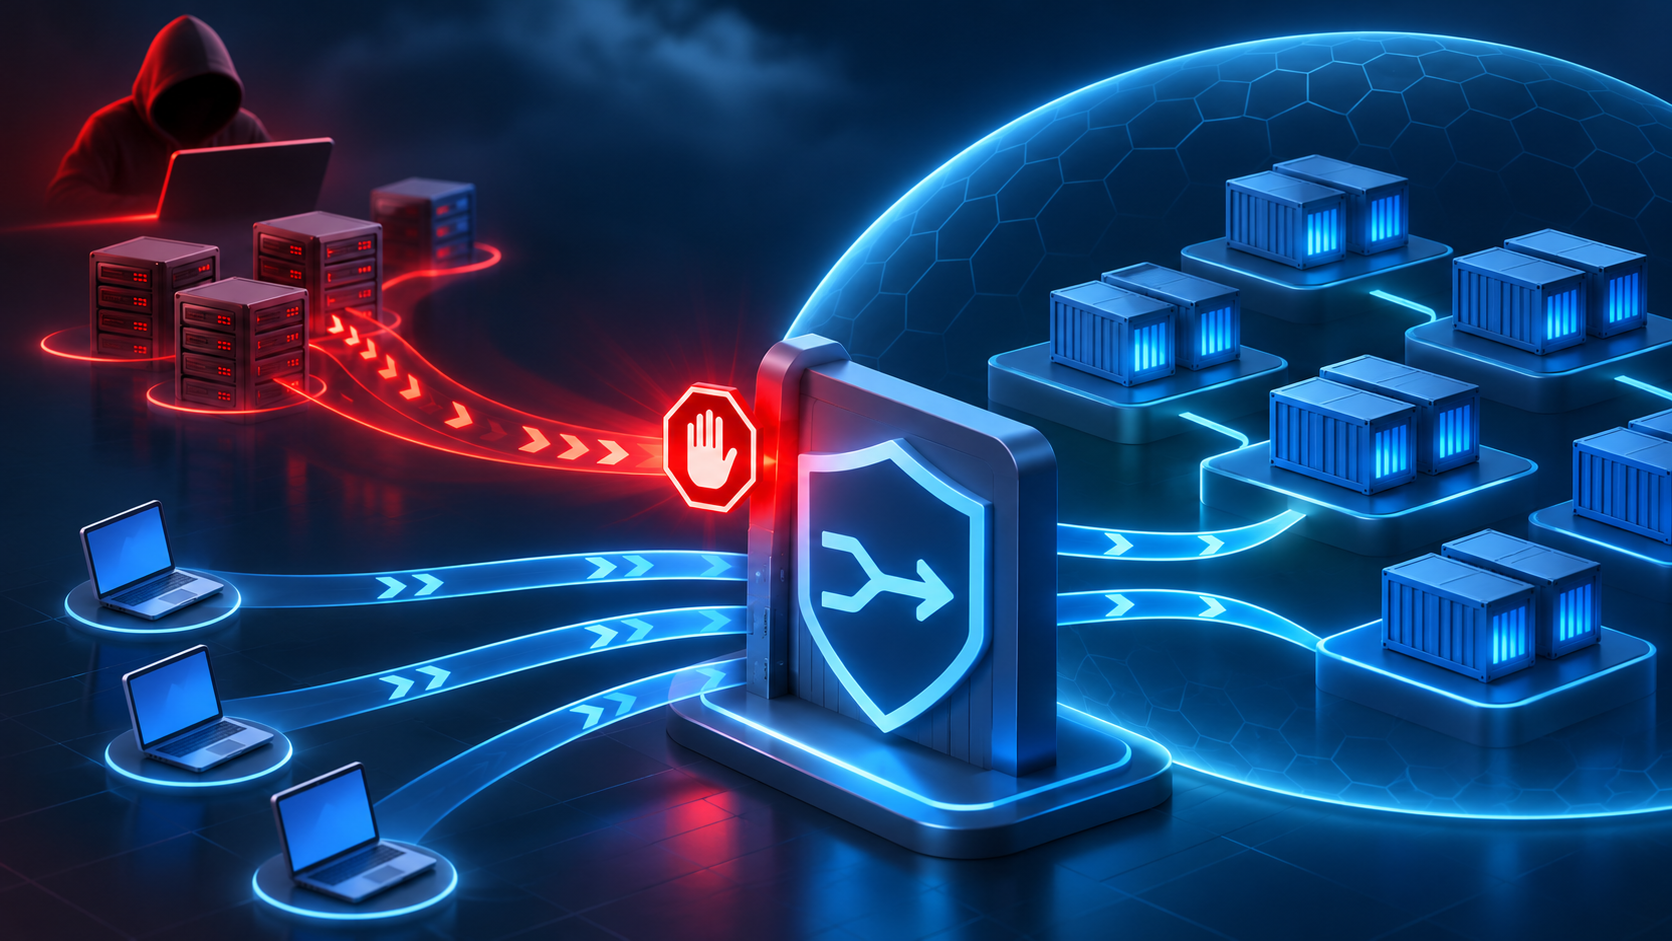
Một đội phát triển có quyền tạo Ingress nhưng không có quyền quản trị controller vẫn có thể làm lưu lượng qua ingress-nginx ngừng phục vụ. Đó là tình huống của CVE-2026-116472, được Kubernetes mở thông báo ngày 05/11/2026 và đưa vào feed chính thức cập nhật ngày 06/11. Bài viết dành cho quản trị Kubernetes và nền tảng VPS dùng chung nhiều nhóm.
Lỗ hổng hoạt động trong điều kiện nào?
Theo thông báo chính thức của Kubernetes, lỗi nằm ở việc thiếu kiểm tra annotation mirror-target. Người tấn công phải có quyền tạo hoặc thay đổi Ingress. Annotation có thể trỏ tới API cấu hình không cần xác thực bên trong ingress-nginx và gửi lệnh ghi làm hỏng trạng thái.
Khi trạng thái bị làm hỏng, toàn bộ lưu lượng qua ingress-nginx có thể bị rơi cho tới khi một thay đổi cấu hình hoặc việc khởi động lại controller tạo lại dữ liệu. Thông báo cũng nêu khả năng chuyển hướng lưu lượng, nhưng đánh giá rủi ro bổ sung là không đáng kể vì người có quyền Ingress vốn đã có nhiều khả năng định tuyến.
Mức thấp không có nghĩa là bỏ qua
Kubernetes chấm CVSS 3.1 là 2,7, mức Low. Điểm thấp chủ yếu vì cần quyền cao trong phạm vi Kubernetes: người tấn công phải được phép tạo Ingress. Trong cụm nhiều tenant hoặc nhiều nhóm phát triển, quyền này có thể khá phổ biến, còn một controller lại phục vụ nhiều ứng dụng. Tác động kinh doanh có thể lớn hơn điểm số kỹ thuật.
Nguồn chính thức chưa xác nhận khai thác thực tế. CVE này cũng không phải mục CISA KEV mới trong nguồn đã kiểm tra. Đội vận hành nên xử lý theo phạm vi quyền và mức quan trọng của ingress, không dùng ngôn ngữ báo động quá mức.
Phiên bản bị ảnh hưởng và tình trạng bản vá
Thông báo không đưa danh sách phiên bản ingress-nginx upstream đã vá. Kubernetes sẽ không phát hành bản sửa vì dự án ingress-nginx đã kết thúc bảo trì từ tháng 03/2026. SUSE có bản sửa trong nhánh riêng 1.15.2-prime1; người dùng bản phân phối khác phải làm theo hướng dẫn nhà cung cấp.
Không nên coi việc lên một bản upstream bất kỳ là đã an toàn. Nếu vẫn dùng ingress-nginx không còn bảo trì, cần kế hoạch chuyển controller hoặc dùng bản fork được nhà cung cấp hỗ trợ.
Cách kiểm tra và giảm thiểu
- Kiểm tra cụm có ingress-nginx bằng selector
app.kubernetes.io/name=ingress-nginx; cụm không cài thành phần này không bị ảnh hưởng. - Liệt kê Ingress có annotation
mirror-target, nhất là giá trị trỏ về localhost hoặc địa chỉ nội bộ controller. - Trong admission controller, từ chối Ingress chứa
mirror-targetnếu không có nhu cầu hợp lệ. - Đặt
annotations-risk-leveltrong ConfigMap vềMediumhoặcLowtheo hướng dẫn chính thức. - Thu hẹp RBAC: chỉ namespace và pipeline cần thiết mới được tạo hoặc sửa Ingress.
- Kiểm tra log và audit cho thay đổi annotation bất thường; không suy ra xâm nhập chỉ từ việc controller từng restart.
- Lập kế hoạch chuyển khỏi ingress-nginx đã hết bảo trì, kiểm thử rule, TLS, websocket và rewrite trước khi đổi.
Phục hồi nếu lưu lượng đã gián đoạn
Kubernetes cho biết thay đổi cấu hình Ingress hoặc khởi động lại controller có thể tạo lại dữ liệu. Đây là thao tác phục hồi, không phải phòng ngừa lâu dài. Trước khi restart, cần giữ log và audit event để điều tra; sau đó chặn annotation hoặc quyền gây sự cố để tránh lặp lại.
Nếu ingress phục vụ nhiều tenant, nên diễn tập trên môi trường thử nghiệm và đo thời gian khôi phục. Một controller dùng chung tạo phạm vi ảnh hưởng rộng; tách controller theo mức tin cậy hoặc nhóm ứng dụng có thể giảm phạm vi bị tác động.
Rà soát bảo mật 24–48 giờ
Feed CVE chính thức của Kubernetes cập nhật ngày 06/11/2026 và thêm CVE-2026-116472. Ubuntu cùng ngày có thông báo kernel chứa nhiều bản sửa, nhưng cần đối chiếu từng kernel và CVE nên không gộp vào bài này. GitHub Advisory Database có nhiều bản ghi mới chưa được rà soát; chúng không được dùng để khẳng định phạm vi hoặc bản vá của ingress-nginx.
Nguồn tham khảo
Nguồn chính: Kubernetes Security Response Committee, CVE-2026-116472 và Official Kubernetes CVE Feed. Ngày thông báo 05/11/2026; feed cập nhật 06/11/2026.
Cụm không dùng ingress-nginx có bị ảnh hưởng không?
Không. Thông báo chính thức xác định CVE chỉ ảnh hưởng cụm cài ingress-nginx.
Có bản vá upstream không?
Kubernetes không phát hành bản vá vì ingress-nginx đã hết bảo trì. SUSE có bản sửa cho fork 1.15.2-prime1.
Restart controller có giải quyết triệt để không?
Không. Restart có thể phục hồi trạng thái, nhưng vẫn phải chặn mirror-target, siết RBAC và lên kế hoạch chuyển đổi.
Bước tiếp theo
Quản trị viên có thể gửi phiên bản controller, bản phân phối Kubernetes, số namespace, cách cấp quyền Ingress và yêu cầu TLS/rewrite qua trang liên hệ. Những thông tin này giúp lập checklist kiểm tra và kế hoạch chuyển đổi mà chưa cần thay hạ tầng.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
Kubeflow Pipelines 2.18.0 vá hai lỗi rò log và cạn bộ nhớ
Hai lỗ hổng mức cao trong Kubeflow Pipelines cho phép đọc log trái phép hoặc làm API server cạn bộ nhớ. Đội MLOps nên nâng lên 2.18.0 và siết quyền truy cập backend.
 Bảo mật
Debian vá nhiều lỗi Incus: quản trị container và VM cần kiểm tra gì?
Debian 13 Trixie cập nhật Incus lên 6.0.4-2+deb13u12 để xử lý nhiều vấn đề bảo mật trong trình quản lý container và máy ảo.
 Bảo mật
Cloudflare bổ sung kiểm soát personal AI agent trên website
Cloudflare bổ sung nhóm Personal Assistants trong phân tích bot và chính sách truy cập theo agent. Tính năng giúp chủ website quan sát trước khi chặn.