CVE-2026-19868 trên SonicWall SSLVPN: kiểm tra SAML, MFA và bản vá
CVE-2026-19868 là lỗi mới công bố và được thêm KEV cùng ngày. Bài viết nêu đúng phiên bản SonicOS, điều kiện rủi ro, bản sửa và checklist phòng vệ.
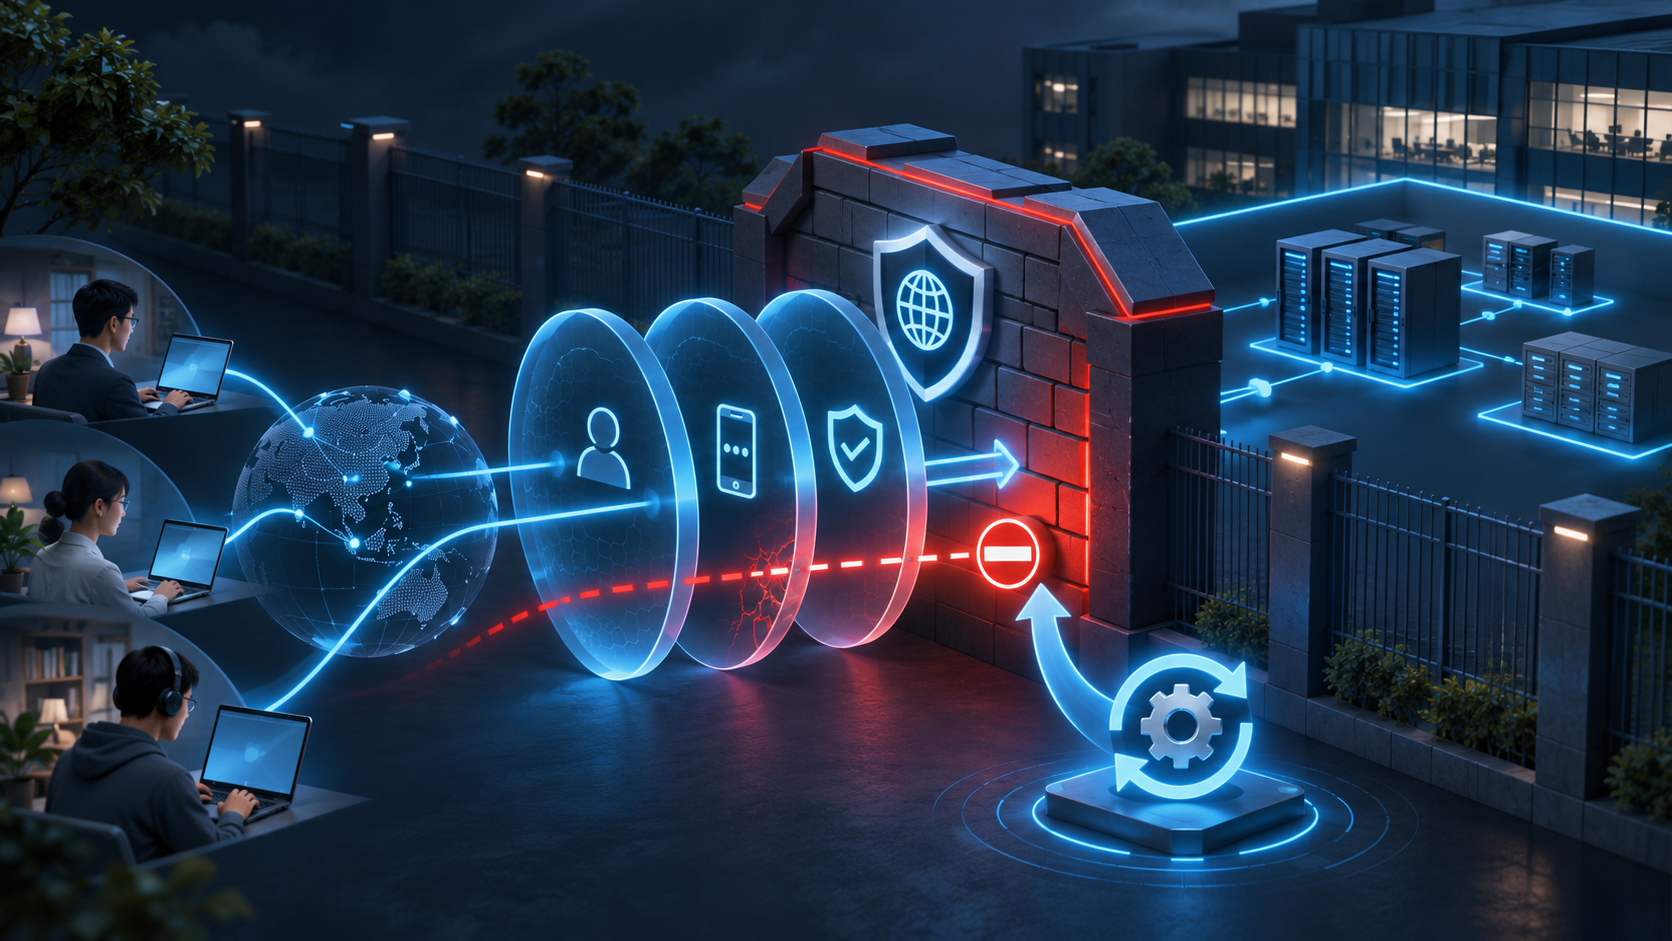
Nếu doanh nghiệp dùng SonicWall SSLVPN với đăng nhập SAML, việc bật xác thực đa yếu tố chưa đủ để bỏ qua cập nhật này. Ngày 06/11/2026, CVE-2026-19868 được công bố và CISA thêm ngay vào danh mục KEV, tức lỗ hổng đã có bằng chứng khai thác thực tế. Đây là lỗi mới công bố, không phải CVE cũ vừa được nhắc lại.
Điều kiện rủi ro và tác động
Theo CISA KEV, SonicOS SSLVPN có thể cho người giữ thông tin đăng nhập hợp lệ của một phương thức xác thực khác vượt qua kiểm soát SAML; việc khai thác thành công cũng có thể vượt MFA được áp qua SAML. Vì vậy, lỗi không được mô tả là đăng nhập hoàn toàn không cần bất kỳ thông tin xác thực nào.
Điều kiện cần quan tâm là SSLVPN có bật đăng nhập SAML, cổng có thể bị kẻ tấn công tiếp cận và thiết bị còn chạy phiên bản ảnh hưởng. CISA ghi nhận khai thác hoạt động nhưng chưa xác nhận dùng trong chiến dịch mã độc tống tiền. Việc có tên trong KEV không chứng minh một hạ tầng cụ thể đã bị xâm nhập.
Phiên bản bị ảnh hưởng và bản sửa
| Nền tảng | Phiên bản ảnh hưởng | Bản sửa tối thiểu |
|---|---|---|
| SonicOS Gen 7, vật lý và ảo | 7.3.3-7015 và cũ hơn | 7.3.4-7013 hoặc mới hơn |
| SonicOS Gen 8, vật lý và ảo | 8.2.2-8015 và cũ hơn | 8.2.3-8015 hoặc mới hơn |
Thông báo hỗ trợ SonicWall công bố nhiều lỗi SonicOS trong cùng đợt và hướng dẫn nâng Gen 7 lên 7.3.4, Gen 8 lên 8.2.3. Release notes của SonicOS 8.2.3-8015 liệt kê lỗi thực thi xác thực SSLVPN qua phương thức thay thế đã được xử lý. Gen 6 và cũ hơn đã hết hỗ trợ, nên không có nhánh firmware mới tương ứng.
Mức nghiêm trọng và bằng chứng khai thác
NVD ghi nhận mức High; điểm có thể khác giữa nguồn hoặc thời điểm đồng bộ. Điều quan trọng hơn là CISA đánh dấu khai thác thực tế ngày 06/11 và đặt hạn xử lý cho cơ quan liên bang Mỹ là 20/11/2026. SonicWall cho biết đã điều tra báo cáo về khả năng khai thác. Không có chỉ báo xâm nhập công khai đủ để kết luận chỉ từ một địa chỉ IP.
Thông báo hãng không đưa biện pháp thay thế tương đương bản vá cho CVE này. Nếu chưa thể cập nhật ngay, quản trị viên nên giảm bề mặt phơi, hạn chế phương thức đăng nhập không dùng, tăng giám sát và chuẩn bị ngắt phiên; các bước này chỉ giảm rủi ro, không sửa lỗi.
Hành động dành cho quản trị viên
- Lập danh sách SonicWall vật lý và NSv; ghi thế hệ, model, phiên bản firmware và địa chỉ SSLVPN công khai.
- Xác nhận có bật SAML cho SSLVPN và còn phương thức xác thực thay thế nào đang hoạt động.
- Sao lưu cấu hình, kiểm tra tương thích, HA và cửa sổ bảo trì theo hướng dẫn hãng.
- Nâng Gen 7 lên ít nhất 7.3.4-7013; Gen 8 lên ít nhất 8.2.3-8015, rồi xác minh phiên bản sau khởi động.
- Kết thúc các phiên VPN cũ theo quy trình, đổi thông tin xác thực có nguy cơ và buộc xác thực lại khi cần.
- So sánh log SSLVPN với log nhà cung cấp danh tính: tìm phiên vào VPN không có sự kiện SAML/MFA tương ứng, thời gian hoặc vị trí bất thường.
- Nếu có dấu hiệu, cô lập tài khoản, bảo toàn log và thực hiện điều tra; không coi cài bản vá là đủ để xóa dấu vết trước đó.
Tác động với hệ thống VPS tại Việt Nam
Lỗi nằm ở thiết bị biên SonicWall, không đồng nghĩa VPS phía sau có lỗ hổng. Tuy nhiên, nếu VPN bị vượt kiểm soát, kẻ tấn công có thể có đường vào mạng quản trị VPS, hypervisor hoặc bảng điều khiển nội bộ tùy phân đoạn mạng. Đội vận hành nên kiểm tra lại ACL từ dải VPN tới SSH, RDP, Proxmox và hệ thống sao lưu.
Quản trị viên có thể gửi model, phiên bản SonicOS, trạng thái SAML và sơ đồ phân đoạn qua kênh dịch vụ Cloud VPS để trao đổi checklist rà đường quản trị. Không gửi mật khẩu, khóa truy cập hoặc log chứa thông tin nhạy cảm chưa che; mục tiêu là xác định phạm vi và thứ tự xử lý.
CVE-2026-19868 có cho phép đăng nhập không cần thông tin xác thực không?
Mô tả chính thức nói kẻ tấn công cần thông tin đăng nhập hợp lệ của một phương thức khác để vượt SAML và có thể vượt MFA áp qua SAML.
Cài bản vá có đủ không?
Bản vá đóng lỗ hổng, nhưng nếu thiết bị từng phơi Internet trước đó, cần rà log và phiên đăng nhập để tìm dấu hiệu khai thác.
CISA KEV có nghĩa mọi SonicWall đã bị tấn công không?
Không. KEV xác nhận lỗ hổng đã bị khai thác ở đâu đó; không chứng minh một thiết bị hoặc hạ tầng cụ thể bị ảnh hưởng.
Nguồn tham khảo
SonicWall SNWLID-2026-0014, xuất bản 03/11 và cập nhật 06/11/2026; SonicOS 8.2.3-8015 Release Notes; CISA KEV thêm CVE-2026-19868 ngày 06/11/2026; NVD dùng để đối chiếu mã và mức nghiêm trọng.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
CVE-2026-104935 trên Ivanti Connect Secure: kiểm tra và vá
CVE-2026-104935 là lỗi bỏ qua xác thực trên Ivanti Connect Secure, đã được ghi nhận khai thác thực tế. Quản trị viên cần xác định đúng phiên bản, cập nhật khẩn cấp và kiểm tra dấu hiệu xâm nhập thay vì chỉ dừng ở việc cài bản vá.
 Bảo mật
Opengear CVE-2026-102212: console server cần nâng firmware 5.5.3
Opengear công bố CVE-2026-102212 ngày 31/10/2026: lỗi tràn bộ đệm trong index.cgi có thể bị kích hoạt không cần đăng nhập qua giao diện quản trị. Bản sửa là firmware 5.5.3.
 Bảo mật
CVE-2026-109518 trong APT: quản trị VPS cần làm gì?
Debian và Ubuntu đã vá CVE-2026-109518 trong APT. Lỗi cần kẻ tấn công chen giữa kết nối và có thể dẫn tới cài gói thay thế với quyền root.