CVE-2026-84790 trên OpenVPN Ubuntu: kiểm tra và cập nhật
USN-8953-1 công bố ngày 22/10/2026 cho Ubuntu 22.04–26.10. Lỗi xử lý trường subject trong chứng thư có thể gây truy cập ngoài dự kiến.
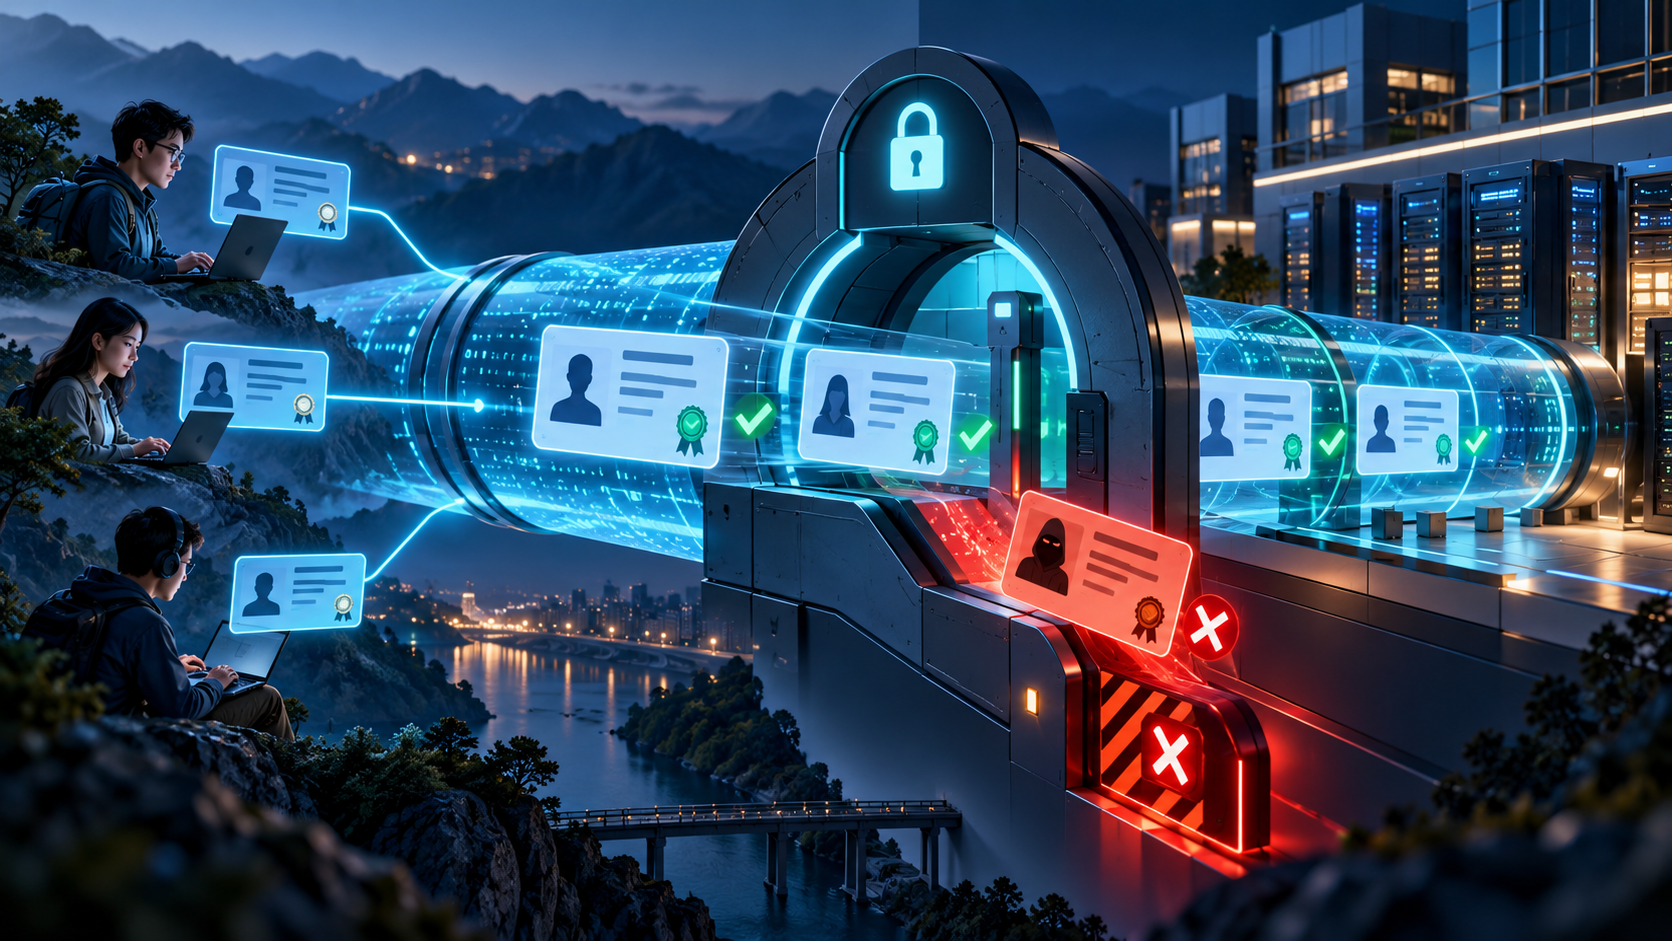
VPN thường là cánh cửa vào mạng quản trị máy chủ. Nếu hệ thống nhận sai danh tính từ chứng thư, một người đã có tài khoản có thể được đối xử như người khác và chạm tới dịch vụ không dành cho họ. Ubuntu phát hành USN-8953-1 ngày 22/10/2026 để sửa CVE-2026-84790 trong OpenVPN.
Lỗ hổng hoạt động trong điều kiện nào?
Theo USN-8953-1, OpenVPN xử lý không đúng các trường subject trong chứng thư số. Một người dùng từ xa đã xác thực có thể lợi dụng để giả mạo người dùng khác. Điều kiện “đã xác thực” rất quan trọng: đây không phải mô tả cho phép bất kỳ địa chỉ Internet nào vượt VPN mà không có chứng thư hoặc thông tin đăng nhập.
Rủi ro thực tế phụ thuộc cách cấu hình ánh xạ subject của chứng thư sang tên người dùng, nhóm, địa chỉ IP hoặc chính sách truy cập. Nếu mọi người dùng sau khi vào VPN đều có quyền giống nhau, hậu quả có thể khác hệ thống tách quyền quản trị, cơ sở dữ liệu và mạng khách theo danh tính.
Phiên bản đã sửa
| Ubuntu | Phiên bản đã sửa |
|---|---|
| 26.10 | 2.7.7-1ubuntu1.1 |
| 26.04 LTS | 2.7.0-1ubuntu1.4 |
| 24.04 LTS | 2.6.19-0ubuntu0.24.04.5 |
| 22.04 LTS | 2.5.11-0ubuntu0.22.04.6 |
Canonical yêu cầu khởi động lại OpenVPN sau cập nhật để áp dụng đầy đủ thay đổi. Chỉ cài gói mà không thay tiến trình đang chạy có thể khiến dịch vụ tiếp tục dùng mã cũ. USN không công bố CVSS hoặc bằng chứng CVE đang bị khai thác thực tế.
Checklist cập nhật không làm mất đường quản trị
- Xác nhận phiên bản Ubuntu và nguồn gói bằng
apt-cache policy openvpn; không so với phiên bản của hệ điều hành khác. - Sao lưu cấu hình, PKI, danh sách thu hồi chứng thư và quy tắc đẩy route; bảo vệ khóa riêng khỏi bản sao lưu không mã hóa.
- Kiểm tra cách dùng
verify-x509-name,username-as-common-name, script xác thực và ánh xạ nhóm hoặc địa chỉ. - Giữ một kênh quản trị dự phòng như console nhà cung cấp hoặc phiên SSH qua mạng khác trước khi cập nhật từ xa.
- Nâng gói tới phiên bản phù hợp, khởi động lại OpenVPN và xác nhận tiến trình cùng socket mới hoạt động.
- Thử bằng tài khoản thường và tài khoản quản trị; kiểm tra route, DNS, dịch vụ được phép và dịch vụ phải bị từ chối.
- Rà nhật ký các phiên có subject bất thường, một chứng thư gắn nhiều danh tính hoặc quyền truy cập không phù hợp.
Không nên chỉ thu hồi toàn bộ chứng thư
Thu hồi mọi chứng thư gây gián đoạn lớn và chưa chắc cần thiết nếu không có dấu hiệu lộ khóa. Trước hết hãy vá, kiểm tra PKI và log. Nếu phát hiện chứng thư dùng sai danh tính, hãy vô hiệu hóa đúng chứng thư, điều tra phạm vi và cấp lại theo quy trình có xác minh.
Ảnh hưởng tới VPS và mạng doanh nghiệp
Nhiều doanh nghiệp Việt Nam dùng OpenVPN trên một VPS nhỏ làm cổng quản trị. Vấn đề chính không phải cấu hình VPS mạnh hay yếu, mà là thiết kế quyền sau khi người dùng kết nối. Cổng VPN nên chỉ mở tuyến cần thiết, dùng tường lửa theo nhóm và tách mạng quản trị khỏi mạng ứng dụng.
Nếu OpenVPN nằm sau NAT hoặc chạy trong container, đội vận hành vẫn phải xác minh gói bên trong môi trường thực thi. Cập nhật máy chủ host không tự cập nhật image container được đóng gói riêng.
Câu hỏi thường gặp
CVE-2026-84790 cho phép truy cập không cần đăng nhập không?
USN mô tả kẻ tấn công là người dùng từ xa đã xác thực, có thể giả mạo người dùng khác.
Có cần khởi động lại cả VPS không?
Canonical yêu cầu khởi động lại OpenVPN. Thông báo không yêu cầu khởi động lại toàn bộ máy, nhưng cách triển khai cụ thể có thể khác.
Ubuntu 20.04 có nằm trong USN này không?
USN-8953-1 liệt kê Ubuntu 22.04 LTS, 24.04 LTS, 26.04 LTS và 26.10.
Nguồn tham khảo
Canonical Ubuntu Security Notice USN-8953-1, công bố ngày 22/10/2026; mã nhận diện lỗ hổng: CVE-2026-84790.
Bước tiếp theo
Quản trị viên VPN nên chuẩn bị phiên bản Ubuntu/OpenVPN, sơ đồ route, số người dùng, cách cấp chứng thư và kênh quản trị dự phòng. Gửi thông tin qua trang Thuê Cloud VPS để trao đổi phương án mạng và cửa sổ cập nhật phù hợp; không mặc định phải đổi máy chủ nếu tải hiện tại vẫn đáp ứng.
Cần máy chủ cho workload này?
NOC thuemaychu.vn hỗ trợ chọn CPU, GPU và băng thông. PoC trong 24 giờ.
Bài viết liên quan
 Bảo mật
CVE-2026-104935 trên Ivanti Connect Secure: kiểm tra và vá
CVE-2026-104935 là lỗi bỏ qua xác thực trên Ivanti Connect Secure, đã được ghi nhận khai thác thực tế. Quản trị viên cần xác định đúng phiên bản, cập nhật khẩn cấp và kiểm tra dấu hiệu xâm nhập thay vì chỉ dừng ở việc cài bản vá.
 Bảo mật
Cập nhật bảo mật Ubuntu VPS: kiểm tra và bảo trì
Cập nhật bảo mật VPS cần được thực hiện đều đặn nhưng có kiểm soát tác động đến ứng dụng. Cài package thành công chưa chứng minh dịch vụ hoạt động đúng; một bản vá có thể cần restart process hoặc reboot để có hiệu lực đầy đủ.
 Cloud VPS
Thiết lập VPS Ubuntu: checklist trước production
VPS Ubuntu mới cần được kiểm tra và cấu hình trước khi nhận dữ liệu thật. Mục tiêu là có nền tảng quản trị được, phạm vi dịch vụ rõ và khả năng phục hồi; không chỉ cài ứng dụng rồi mở mọi cổng cho tiện.